



Новая фича Mozilla Firefox блокирует опасные аддоны на определённых сайтах

Новая фича Mozilla Firefox блокирует опасные аддоны на определённых сайтах

Новая фича Mozilla Firefox блокирует опасные аддоны на определённых сайтах

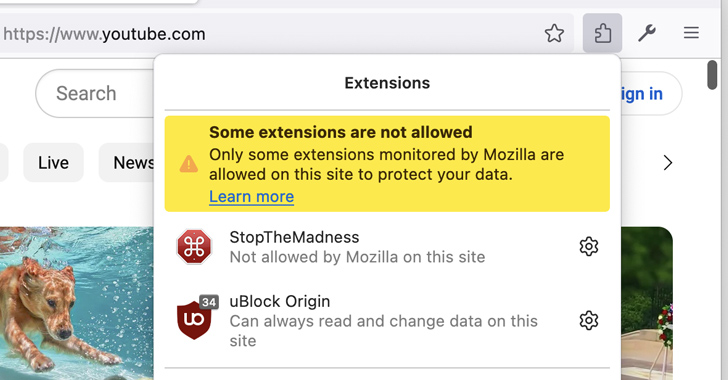
Mozilla предупредила пользователей Firefox об автоматической блокировке отдельных аддонов на ряде веб-сайтов. Всему причина — новая функция, получившая имя Quarantined Domains.

Проблема в том, что открытость, которая предусмотрена в экосистеме расширений, может сыграть на руку злоумышленникам.

«Мы ввели новую бэкенд-фичу, которая разрешит запускаться лишь некоторым расширениям на определённых ресурсах. Это связано в том числе с обеспечением безопасности пользователей», — пишет компания в примечаниях к новой версии «огненной лисы» (Firefox 115.0).

«Новая функция позволяет нам предотвращать кибератаки злоумышленников, нацеленных на определённые домены. Фича будет полезна в том случае, если есть основания полагать, что на устройство пробрались вредоносные аддоны, которые пока не детектируются», — добавляет Mozilla в отдельном документе для техподдержки.


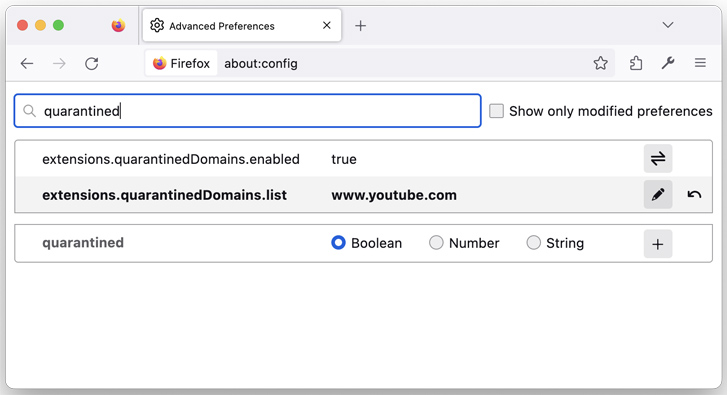
С выходом версии Firefox 116 пользователям обещают дать больше контроля над  настройками для каждого расширения. Если вам потребуется отключить функцию, можно найти в настройках «about:config» пункт «extensions.quarantinedDomains.enabled» и установить его значение на «false».


Таким образом, нововведение станет дополнением к уже существующей функциональности, позволяющей удалённо отключить аддоны, создающие риски для конфиденциальности и безопасности пользователей.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru