


Людям с дефектами лица и голоса упростят сбор биометрии

Людям с дефектами лица и голоса упростят сбор биометрии

Людям с дефектами лица и голоса упростят сбор биометрии

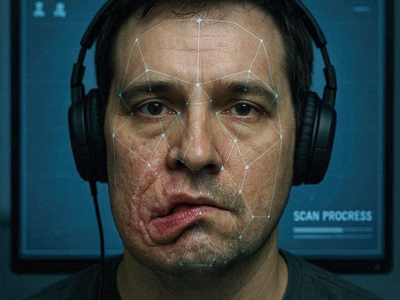
На общественное обсуждение вынесен проект приказа Минцифры, который упрощает сбор биометрических данных для людей с выраженными дефектами лица и речи, а также для полностью немых. Этот документ должен заменить приказ Минцифры № 453, принятый в мае 2023 года и регламентирующий порядок сбора биометрии.

Проект размещён на портале проектов нормативных правовых актов.

Согласно действующему приказу, при сборе биометрических данных не предусмотрено никаких исключений, в том числе при фотографировании лица и записи образцов голоса. На практике это создаёт серьёзные препятствия для людей с выраженными нарушениями речи или для полностью немых.

«Текущий сценарий регистрации биометрических данных в Единой биометрической системе (ГИС ЕБС) не позволяет корректно разместить биометрические данные физических лиц с врождёнными или приобретёнными особенностями речевой функции», — говорится в пояснительной записке к документу.

Новый приказ допускает регистрацию биометрии без записи образца голоса. Кроме того, для людей с выраженными дефектами лица — например, пигментными пятнами, шрамами, последствиями травм или аномалиями развития — предлагается разрешить сбор биометрических данных по одной модальности.

Использование биометрии уже подтвердило свою надёжность как инструмента идентификации и аутентификации. Так, согласно данным банка ВТБ, случаи хищения средств были зафиксированы лишь у 0,0025% клиентов, использующих этот способ.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru