


Людям с дефектами лица и голоса упростят сбор биометрии

Людям с дефектами лица и голоса упростят сбор биометрии

Людям с дефектами лица и голоса упростят сбор биометрии

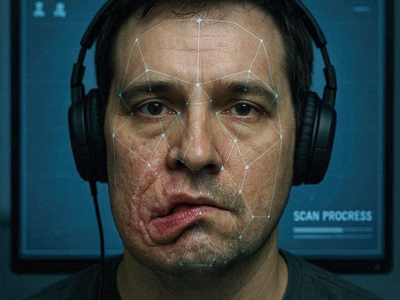
На общественное обсуждение вынесен проект приказа Минцифры, который упрощает сбор биометрических данных для людей с выраженными дефектами лица и речи, а также для полностью немых. Этот документ должен заменить приказ Минцифры № 453, принятый в мае 2023 года и регламентирующий порядок сбора биометрии.

Проект размещён на портале проектов нормативных правовых актов.

Согласно действующему приказу, при сборе биометрических данных не предусмотрено никаких исключений, в том числе при фотографировании лица и записи образцов голоса. На практике это создаёт серьёзные препятствия для людей с выраженными нарушениями речи или для полностью немых.

«Текущий сценарий регистрации биометрических данных в Единой биометрической системе (ГИС ЕБС) не позволяет корректно разместить биометрические данные физических лиц с врождёнными или приобретёнными особенностями речевой функции», — говорится в пояснительной записке к документу.

Новый приказ допускает регистрацию биометрии без записи образца голоса. Кроме того, для людей с выраженными дефектами лица — например, пигментными пятнами, шрамами, последствиями травм или аномалиями развития — предлагается разрешить сбор биометрических данных по одной модальности.

Использование биометрии уже подтвердило свою надёжность как инструмента идентификации и аутентификации. Так, согласно данным банка ВТБ, случаи хищения средств были зафиксированы лишь у 0,0025% клиентов, использующих этот способ.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru