


Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

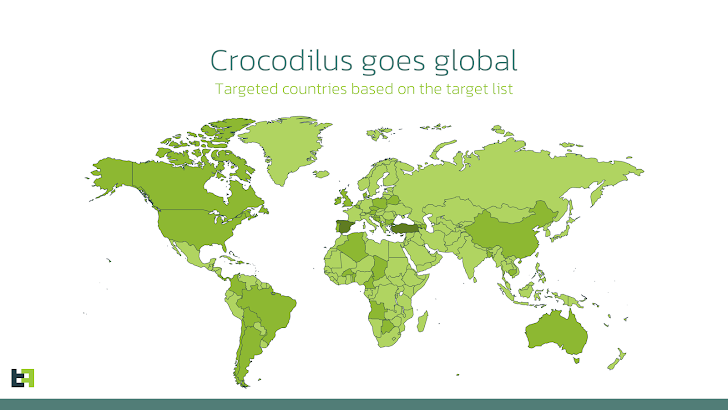
Эксперты по кибербезопасности бьют тревогу: банковский Android-троян Crocodilus, впервые замеченный этой весной, начал активно распространяться за пределами Турции и Испании. Теперь атаки зафиксированы в Польше, Аргентине, Бразилии, Индии, Индонезии и даже США.

Изначально Crocodilus маскировался под популярные приложения, вроде Google Chrome, и запускал поверх настоящих банковских приложений свои окна, с помощью которых похищал логины и пароли.

Он также охотился за сид-фразами от криптокошельков через специальные возможности ОС — такие фразы позволяют злоумышленникам полностью завладеть криптовалютой жертвы.

Как отмечается в свежем отчёте компании ThreatFabric, сейчас Crocodilus стал гораздо изощрённее. Во-первых, у него появились новые методы сокрытия, затрудняющие анализ.


Во-вторых, он умеет добавлять контакт в список жертвы — достаточно команды «TRU9MMRHBCRO». По мнению ThreatFabric, цель — обойти новые механизмы защиты Android, которые предупреждают о возможном мошенничестве при запуске банковских приложений в режиме демонстрации экрана.

Добавив номер с именем вроде «Поддержка банка», злоумышленник может позвонить жертве и не вызвать подозрений. Особенно активно троян распространяется через фейковые объявления в Facebook (признан экстремистским и запрещён в России, как и корпорация Meta).

Например, в Польше пользователям предлагали «бонусные баллы» от имени банков и маркетплейсов — но по ссылке скрывалась вредоносная программа. В Турции и Испании вредонос выдавал себя за обновление браузера или онлайн-казино.

ThreatFabric предупреждает: Crocodilus уже не локальная угроза. Он становится глобальной проблемой, и судя по темпам распространения, расслабляться рано.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru