


Российских специалистов вновь атакует Форумный тролль

Российских специалистов вновь атакует Форумный тролль

Российских специалистов вновь атакует Форумный тролль

В «Лаборатории Касперского» зафиксировали новые атаки APT-группы «Форумный тролль» на территории России. Разосланные в октябре поддельные письма были адресованы политологам и экономистам, работающим в вузах и НИИ.

Весной в интервью Anti-Malware.ru Игорь Кузнецов, директор Kaspersky GReAT, рассказал, как им удалось поймать «Форумного тролля» и найти 0-day в Google Chrome.

Целью «Форумного тролля», как и прежде, являлось получение доступа к Windows-компьютерам российских специалистов. Чтобы заставить получателя перейти по вредоносной ссылке, его обвиняли в плагиате.

«Учёные часто становятся мишенью для злоумышленников, особенно если указывают контакты для связи в открытых источниках, — отметил эксперт Kaspersky GReAT Георгий Кучерин. — Фишинговые письма с обвинениями в плагиате могут вызвать тревогу у получателей из академической среды, поэтому риск угодить в такую ловушку высок».

Провокационные рассылки проводились от имени научной библиотеки eLibrary с поддельного адреса @e-library[.]wiki. Как оказалось, вводящее в заблуждение имя было зарегистрировано в марте 2025 года, а копия главной страницы elibrary.ru для фейкового сайта (уже заблокирован) была сделана еще в декабре 2024-го.

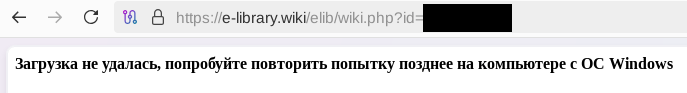
Поддельные письма предлагали ознакомиться с результатами проверки на плагиат, указанными ссылкой. При переходе по ней на машину загружался ZIP-файл, названный по фамилии получателя (отдавался только пользователям Windows, в противном случае визитера просили повторить попытку с правильного устройства).


Содержимым архива оказались папка .Thumbs с сотней безобидных картинок (видимо, для отвода глаз) и вредоносный LNK с ФИО адресата.

Клик по ярлыку запускал выполнение PowerShell-сценария. Скачанный скриптом пейлоад, в свою очередь, загружал DLL с сайта e-library[.]wiki, сохранял ее в папке %localappdata% и для закрепления в системе вносил изменения в реестр. Одновременно на машину загружался некий PDF-отчет с размытым текстом, якобы со свидетельствами плагиата.

Финальная полезная нагрузка (DLL) обеспечивала установку и запуск Tuoni — легитимного инструмента, обычно используемого для оценки защищенности инфраструктур по методу Red Teaming. В рамках октябрьских атак он открывал злоумышленникам доступ к устройствам жертв и позволял развить атаку в целевой сети.

Для хостинга C2 «тролли» по-прежнему использовали облачный сервис Fastly.net.

Подпишитесь на новости

Базис выпустил Basis AIR, чтобы команды перестали стоять в очереди за GPU

Купили дорогие GPU для искусственного интеллекта, а теперь одни команды ждут свободных мощностей, пока у других железо простаивает? «Базис» из группы РТК-ЦОД представил Basis AIR — платформу, которая распределяет вычислительные ресурсы между ИИ-проектами. По оценке разработчика, она позволяет поднять загрузку ускорителей с 30% до 80%.

Как пишет «Коммерсантъ» со ссылкой на компанию, система рассчитана на организации, где несколько команд используют общий парк GPU для обучения и применения моделей.

Платформа учитывает приоритеты задач и лимиты подразделений. Если мощности свободны, команда может получить ресурсы сверх своей квоты. Один ускоритель также можно задействовать для нескольких задач.

Идея простая: прежде чем согласовывать очередную закупку железа, стоит разобраться, чем занято уже установленное. Basis AIR формирует отчёты о потреблении ресурсов по проектам и подразделениям, поэтому руководителям будет проще оценить, где действительно нужны новые GPU.

Платформа разворачивается в собственном ЦОД заказчика и может работать без интернета. Покупать остальные продукты «Базиса» для её внедрения не требуется: предусмотрена совместимость с инфраструктурными платформами сторонних разработчиков.

RSS: Новости на портале Anti-Malware.ru