


Российских специалистов вновь атакует Форумный тролль

Российских специалистов вновь атакует Форумный тролль

Российских специалистов вновь атакует Форумный тролль

В «Лаборатории Касперского» зафиксировали новые атаки APT-группы «Форумный тролль» на территории России. Разосланные в октябре поддельные письма были адресованы политологам и экономистам, работающим в вузах и НИИ.

Весной в интервью Anti-Malware.ru Игорь Кузнецов, директор Kaspersky GReAT, рассказал, как им удалось поймать «Форумного тролля» и найти 0-day в Google Chrome.

Целью «Форумного тролля», как и прежде, являлось получение доступа к Windows-компьютерам российских специалистов. Чтобы заставить получателя перейти по вредоносной ссылке, его обвиняли в плагиате.

«Учёные часто становятся мишенью для злоумышленников, особенно если указывают контакты для связи в открытых источниках, — отметил эксперт Kaspersky GReAT Георгий Кучерин. — Фишинговые письма с обвинениями в плагиате могут вызвать тревогу у получателей из академической среды, поэтому риск угодить в такую ловушку высок».

Провокационные рассылки проводились от имени научной библиотеки eLibrary с поддельного адреса @e-library[.]wiki. Как оказалось, вводящее в заблуждение имя было зарегистрировано в марте 2025 года, а копия главной страницы elibrary.ru для фейкового сайта (уже заблокирован) была сделана еще в декабре 2024-го.

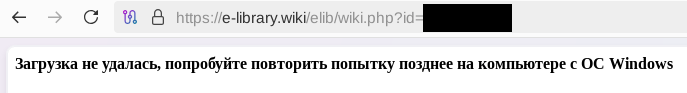
Поддельные письма предлагали ознакомиться с результатами проверки на плагиат, указанными ссылкой. При переходе по ней на машину загружался ZIP-файл, названный по фамилии получателя (отдавался только пользователям Windows, в противном случае визитера просили повторить попытку с правильного устройства).


Содержимым архива оказались папка .Thumbs с сотней безобидных картинок (видимо, для отвода глаз) и вредоносный LNK с ФИО адресата.

Клик по ярлыку запускал выполнение PowerShell-сценария. Скачанный скриптом пейлоад, в свою очередь, загружал DLL с сайта e-library[.]wiki, сохранял ее в папке %localappdata% и для закрепления в системе вносил изменения в реестр. Одновременно на машину загружался некий PDF-отчет с размытым текстом, якобы со свидетельствами плагиата.

Финальная полезная нагрузка (DLL) обеспечивала установку и запуск Tuoni — легитимного инструмента, обычно используемого для оценки защищенности инфраструктур по методу Red Teaming. В рамках октябрьских атак он открывал злоумышленникам доступ к устройствам жертв и позволял развить атаку в целевой сети.

Для хостинга C2 «тролли» по-прежнему использовали облачный сервис Fastly.net.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru