


Троян RatHat сам включает отладку Android и крадёт ПИН-коды

Троян RatHat сам включает отладку Android и крадёт ПИН-коды

Троян RatHat сам включает отладку Android и крадёт ПИН-коды

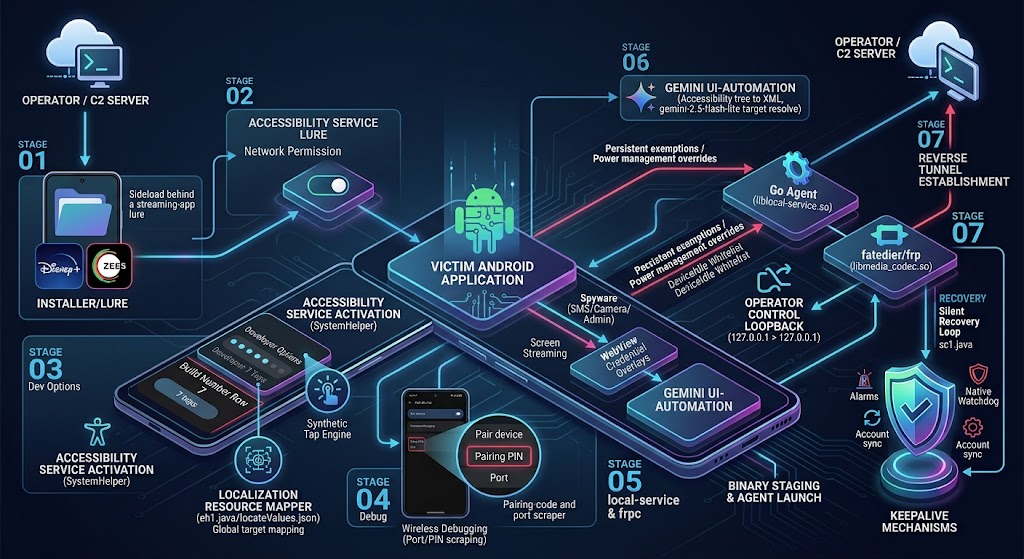
Новый банковский троян RatHat превращает Android-смартфон в собственную точку доступа: сам включает беспроводную отладку, подключается к ADB и крадёт пароли, ПИН-коды и графические ключи. Для полного контроля ему даже не нужен компьютер; жертва всё делает своими руками, выдав приложению доступ к специальным возможностям Android.

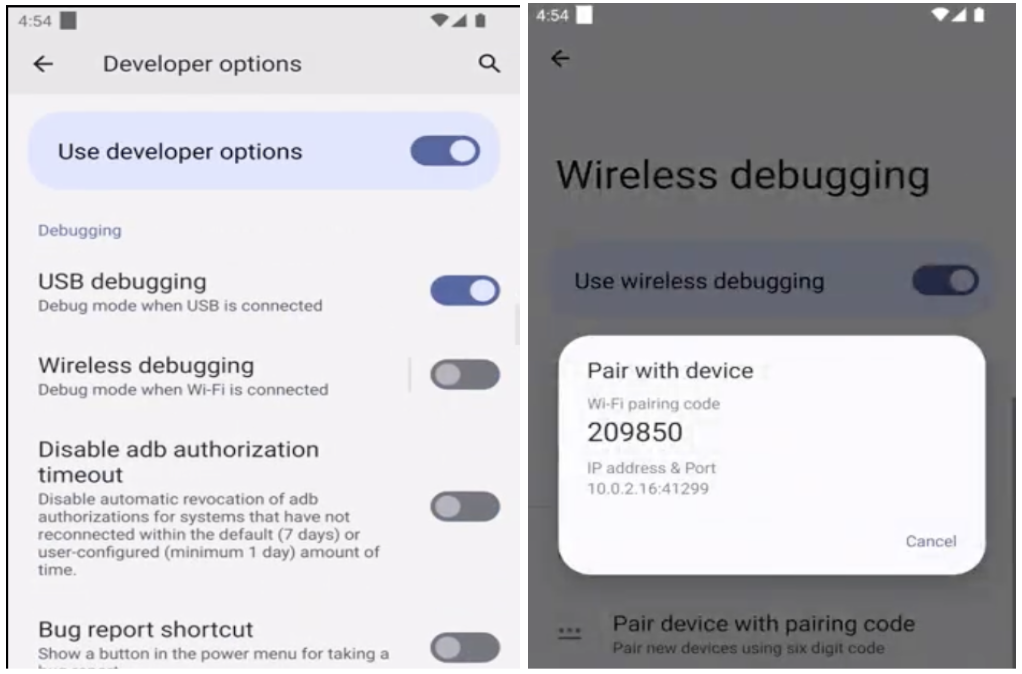
После получения разрешения Accessibility вредонос самостоятельно открывает режим разработчика, активирует Wireless Debugging и считывает с экрана временный код сопряжения.

Затем RatHat подключается к локальному ADB-сервису и получает командную оболочку с расширенными возможностями. Троян размещает на устройстве два замаскированных компонента.

Первый выдаёт разрешения, отключает ограничения энергосбережения и может удалять приложения. Второй создаёт обратный туннель, через который операторы получают доступ ко внутренним сервисам смартфона в обход NAT и межсетевых экранов.


Но самая неприятная фишка RatHat — перехват касаний. Вредонос отслеживает координаты нажатий и сопоставляет их с раскладками клавиатур разных производителей. Так он восстанавливает цифры ПИН-кода и последовательность графического ключа, обходя запреты на скриншоты и ограничения Accessibility.

Параллельно RatHat читает СМС и уведомления с одноразовыми кодами, следит за браузером, записывает экран и подсовывает фальшивые окна банковских и криптовалютных приложений, включая WeChat и Alipay. Для навигации по интерфейсу троян обращается к генеративному ИИ: отправляет ему структуру экрана и просит найти нужную кнопку, прочитать текст или подсказать дальнейшее действие.


Даже обычное удаление приложения может не помочь. Оставшийся в системе агент способен вернуть APK, снова выдать ему разрешения и активировать Accessibility. А попытку деинсталляции RatHat прикрывает поддельным сообщением об ошибке Google Play.

По данным Zimperium, вредонос распространяют через СМС, рекламу, форумы и фальшивые сайты под видом легальных приложений. Кампанию предположительно связывают с операторами из Китая.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru