


Security Vision вошла в число лидеров международного рейтинга SPARK Matrix™

Security Vision вошла в число лидеров международного рейтинга SPARK Matrix™

Security Vision вошла в число лидеров международного рейтинга SPARK Matrix™

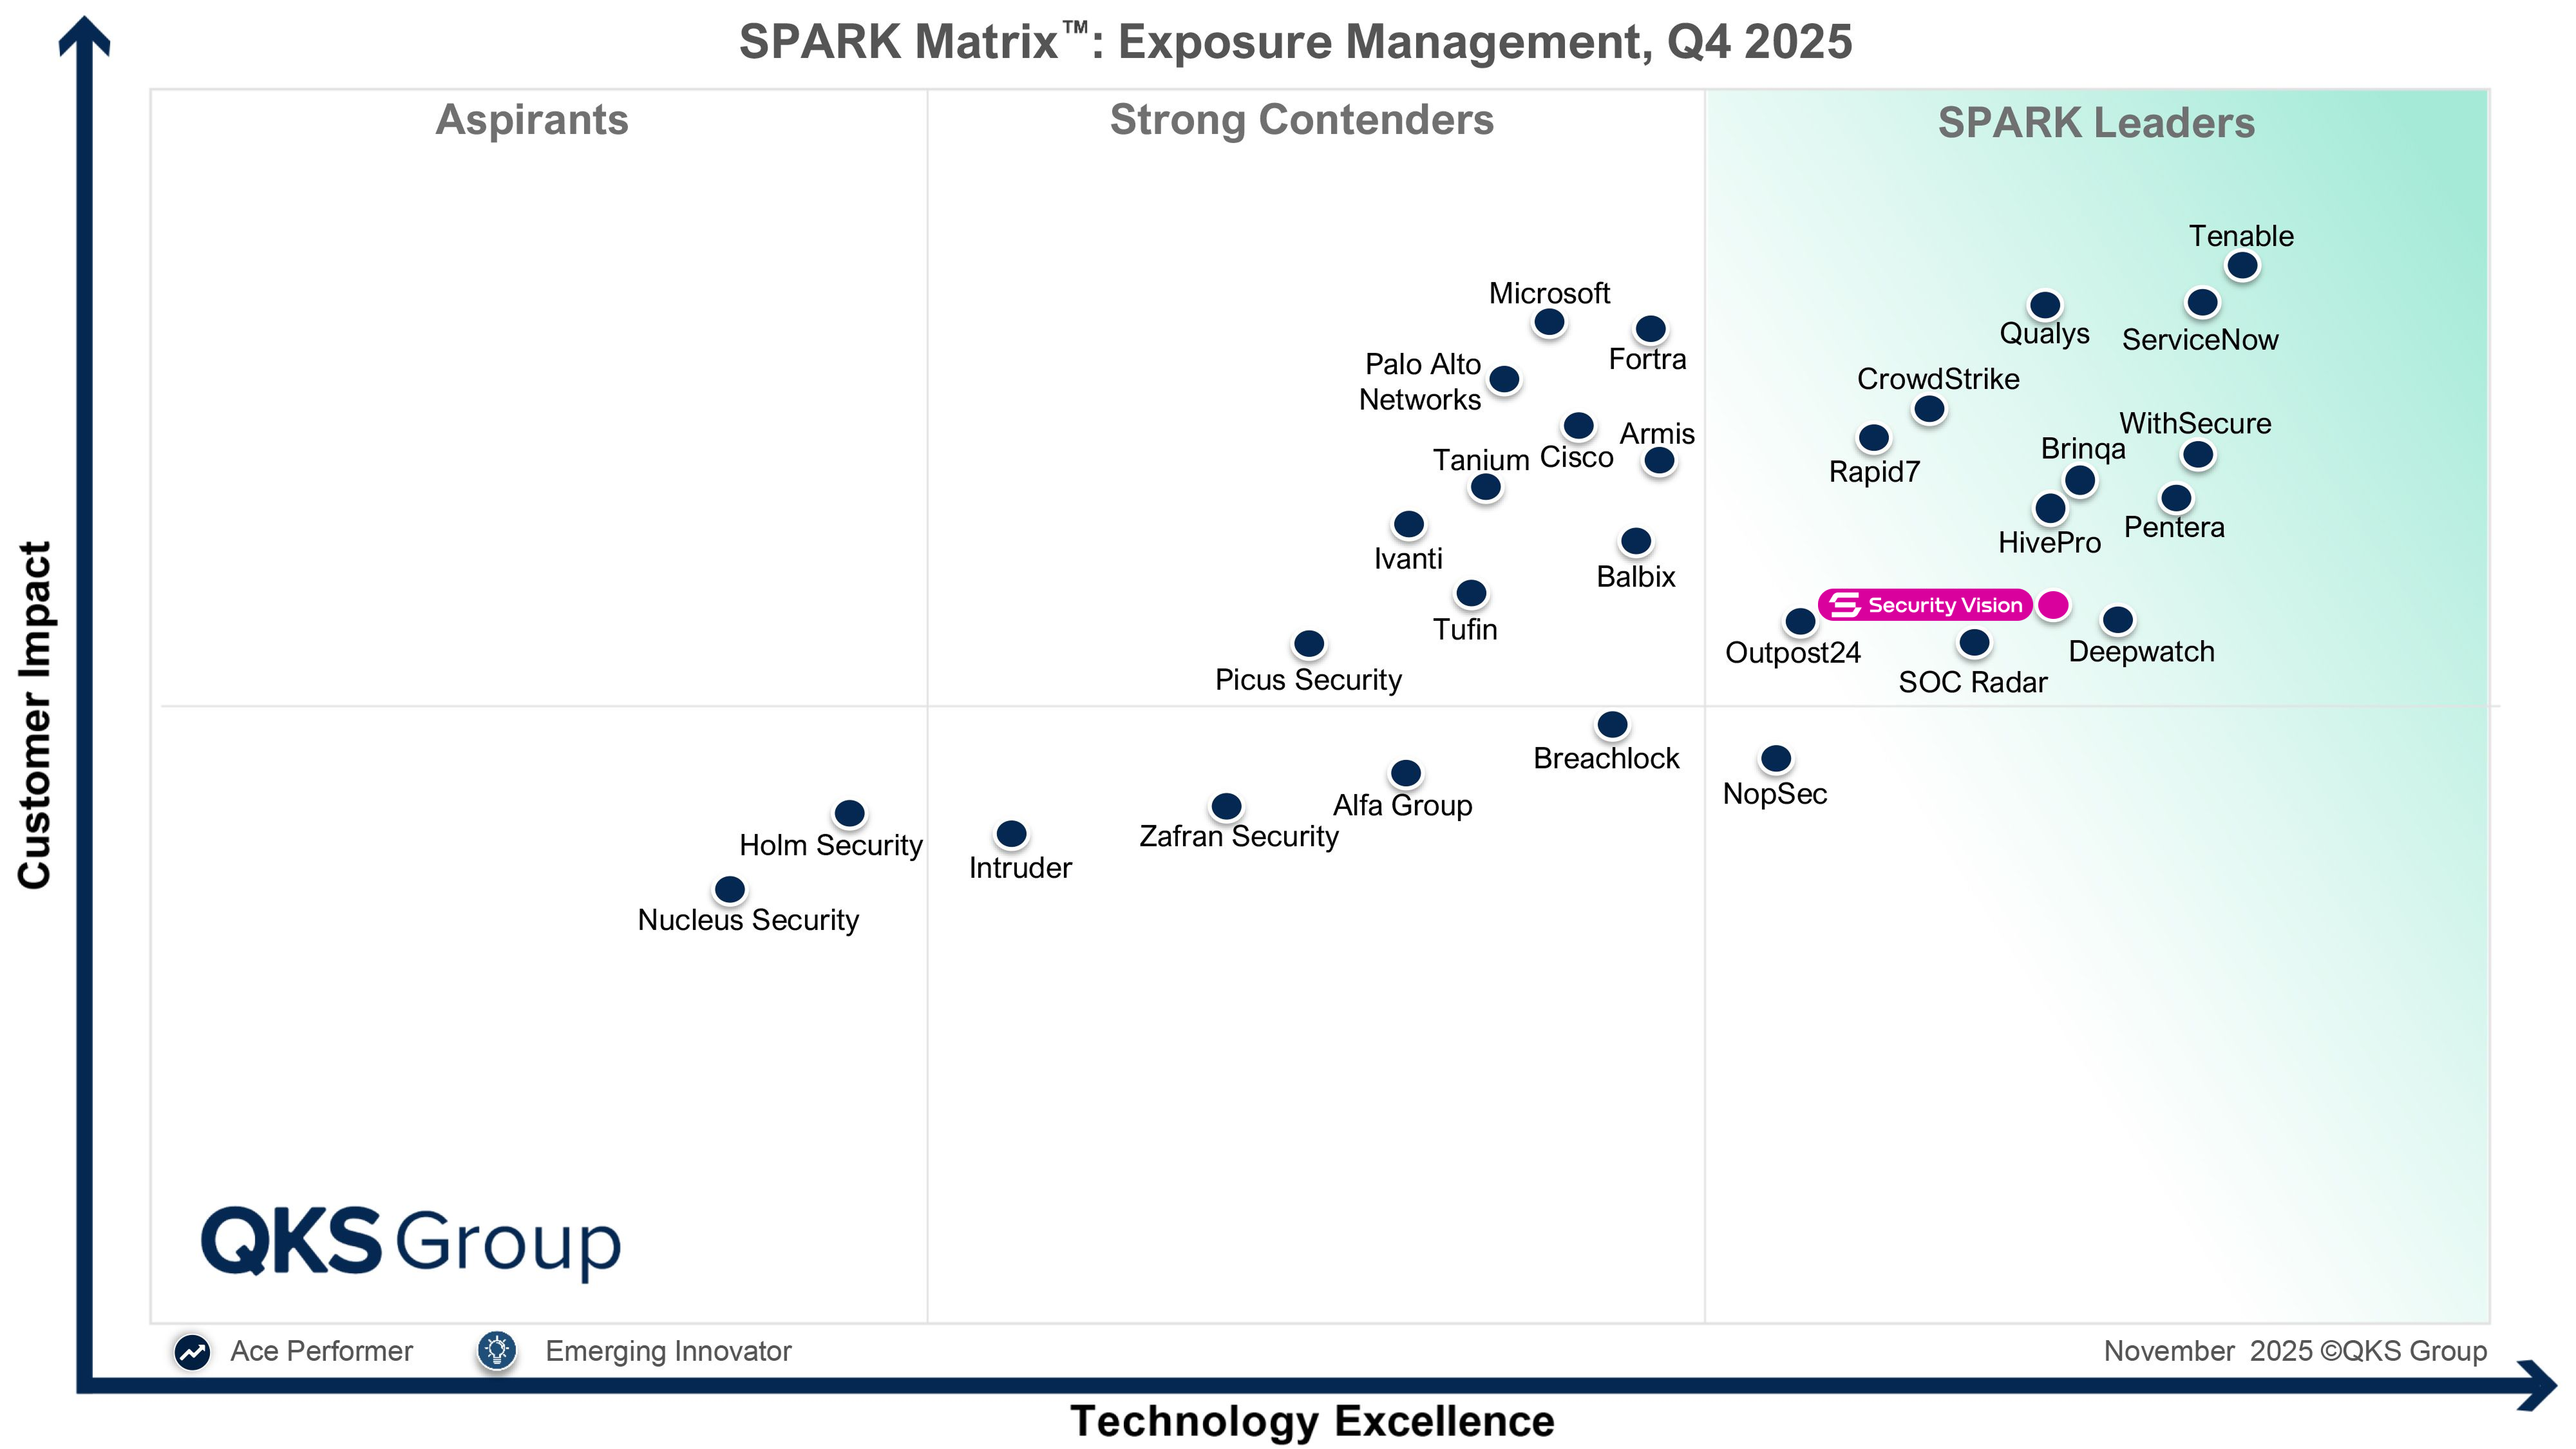
Компания Security Vision вошла в число лидеров рейтинга SPARK Matrix™ 2025: Exposure Management (Q4 2025), подготовленного аналитической компанией QKS Group (ранее Quadrant Knowledge Solutions). В отчёте анализируется мировой рынок управления поверхностью атак и экспозицией, а также позиции ключевых вендоров и их конкурентные преимущества.

Эксперты QKS Group высоко оценили Security Vision VM (Vulnerability Management), VS (Vulnerability Scanner), AM (Asset Management), RM (Risk Management) и SPC (Security Profile Compliance) как комплексное решение. По итогам исследования его признали одними из наиболее сильных в регионе EMEA (Европа, Ближний Восток и Африка).

Аналитики отметили, что сочетание модулей для обнаружения активов, анализа уязвимостей и управления рисками позволяет организациям снижать зависимость от разрозненных специализированных инструментов и выстраивать более целостную модель управления киберрисками — как в ИТ-, так и в ОТ-инфраструктуре.

Среди ключевых особенностей решений Security Vision в отчёте выделены:

  • использование low code / no code-конструкторов для настройки процессов управления активами, уязвимостями и политиками;
  • развитые механизмы интеграции со сторонними средствами защиты информации;
  • оценка рисков в бизнес-контексте с учётом критичности активов и возможностей эксплуатации уязвимостей;
  • кросс-доменная видимость, охватывающая ИТ, облачные и промышленные среды;
  • гибкий конструктор дашбордов и отчётов для управленческого и регуляторного контроля;
  • встроенные ИИ-механизмы, повышающие эффективность анализа в модулях VM, VS и RM.


«Security Vision демонстрирует стратегическое направление управления уязвимостями, преобразуя информацию об угрозах в систему непрерывной проверки, которая поддерживает оптимизацию безопасности в режиме реального времени. Платформа позволяет организациям преобразовывать сложные сигналы об уязвимостях в приоритетные, защищаемые действия, которые существенно повышают устойчивость», — отметил главный аналитик QKS Group Суджитсинх Дубал.

Директор по международному развитию Security Vision Роман Душков подчеркнул, что попадание в рейтинг SPARK Matrix™ 2025 важно в контексте выхода компании на международные рынки:

«Мы гордимся тем, что вошли в число лидеров такого известного и авторитетного рейтинга, как SPARK Matrix™ 2025. Эта оценка демонстрирует зрелость решений Security Vision и нашу экспертизу потенциальным партнёрам и заказчикам не только в России, но и за её пределами».

Отчёт QKS Group стал очередным примером того, как российские разработчики всё активнее попадают в поле зрения международных аналитиков в области кибербезопасности.

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru