


Android-шпион SpyLoan пробрался из Google Play на 8 млн смартфонов

Android-шпион SpyLoan пробрался из Google Play на 8 млн смартфонов

Android-шпион SpyLoan пробрался из Google Play на 8 млн смартфонов

Новый набор из 15 Android-вредоносов семейства SpyLoan на днях всплыл в официальном магазине Google Play. В общей сложности эти приложения попали более чем на 8 миллионов смартфонов.

Новую активность трояна зафиксировали специалисты компании McAfee, также поспособствовавшие удалению SpyLoan из Play Store.

Интересно, что несмотря на все усилия правоохранительных органов, направленные на борьбу с операторами SpyLoan, вредонос продолжает проникать в официальный магазин приложений для Android. Например, ровно год назад мы сообщали, что SpyLoan скачали более 12 миллионов пользователей.

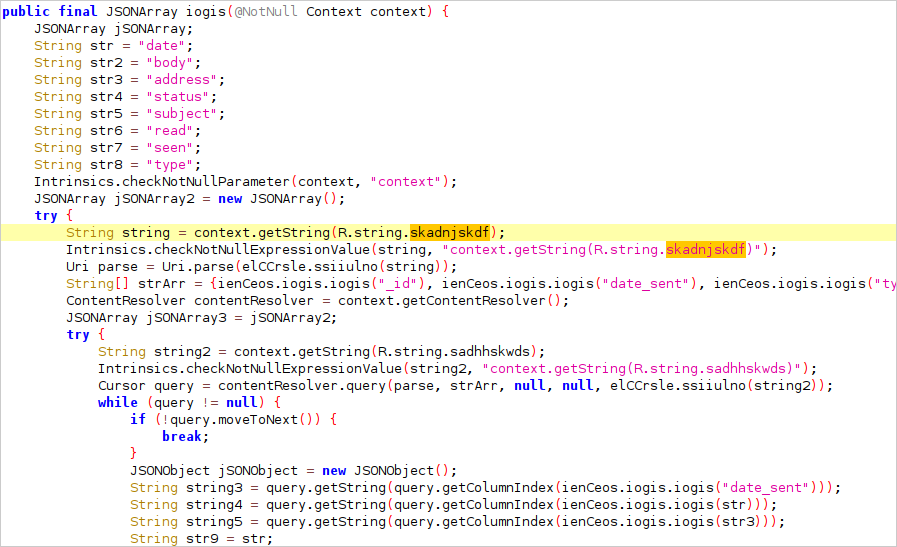
Попав на смартфон, зловред пытается вытащить данные владельца: список всех контактов, информацию о девайсе, журнал вызовов, установленные приложения, события в календаре, сведения о сети Wi-Fi и метаданные изображений.

Кроме того, SpyLoan может получать данные геолокации и читать текстовые сообщения. В McAfee также отметили возможность вредоноса извлекать информацию о девайсе, ОС и датчиках.


Если жертва попадётся на крючок и получит кредит с помощью одного из таких приложений, её ждут высокие проценты и регулярный шантаж со стороны операторов. Последние будут использовать украденные фото и видео, а в некоторых случаях даже звонить родственникам.

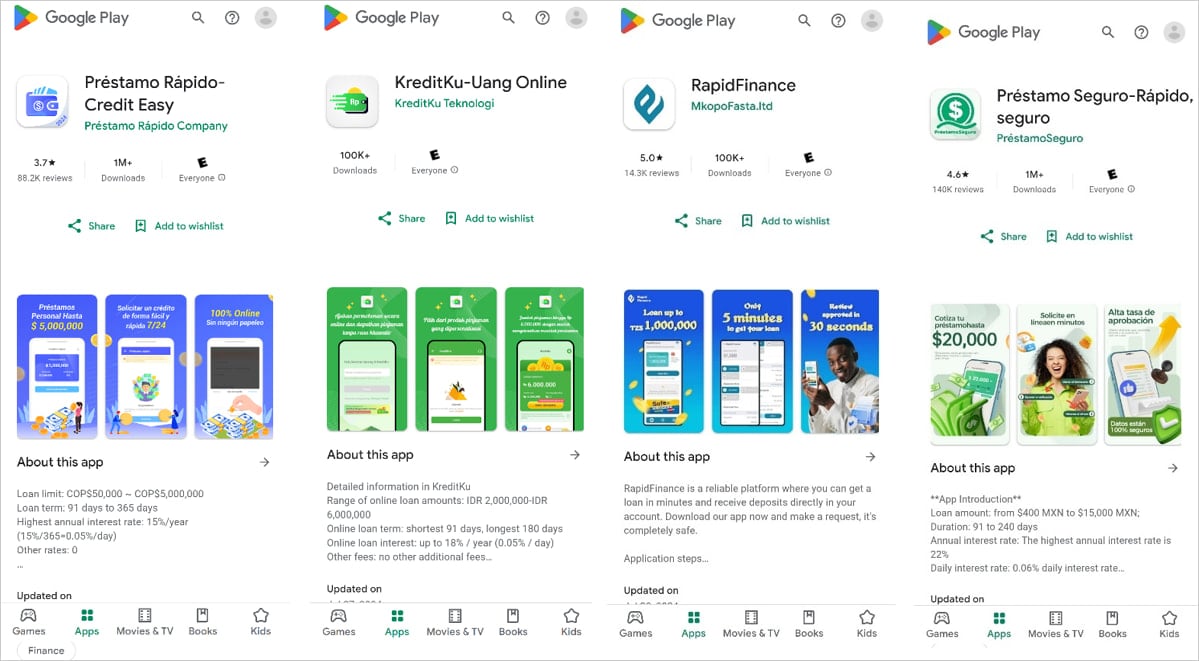
Из общего списка исследователи приводят восемь наиболее популярных приложений семейства SpyLoan:

  • Préstamo Seguro-Rápido, Seguro - 1 000 000 загрузок,
  • Préstamo Rápido-Credit Easy - 1 000 000 загрузок,
  • ได้บาทง่ายๆ-สินเชื่อด่วน - 1 000 000 загрузок,
  • RupiahKilat-Dana cair - 1 000 000 загрузок,
  • ยืมอย่างมีความสุข – เงินกู้ - 1 000 000 загрузок,
  • เงินมีความสุข – สินเชื่อด่วน - 1 000 000 загрузок,
  • KreditKu-Uang Online - 500 000 загрузок,
  • Dana Kilat-Pinjaman kecil - 500 000 загрузок.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru