

Google напомнила, как Play Store защищает владельцев Android-смартфонов

Google напомнила, как Play Store защищает владельцев Android-смартфонов

Google напомнила, как Play Store защищает владельцев Android-смартфонов

Google решила напомнить всем, как она следит за безопасностью в своём магазине приложений Play Store. Корпорация запустила новую рекламную кампанию с говорящим слоганом: «Download apps, not traps» — то есть «Скачивай приложения, а не ловушки».

В центре внимания — меры, которые помогают не наткнуться на вредоносные или мошеннические программы.

Вот что делает Google, чтобы пользователям не пришлось переживать за безопасность:

Многоступенчатые проверки

Каждое приложение, прежде чем появиться в Play Store (и даже перед обновлениями!), проходит больше 10 000 проверок. Это помогает отсеивать подозрительный софт ещё до того, как он попадёт на смартфон.

Play Protect — твой цифровой телохранитель

Этот инструмент по умолчанию включён на всех устройствах с Android. Он проверяет приложения до установки и продолжает следить за уже установленными программами, чтобы вовремя поймать что-то подозрительное.

Прозрачность по части данных

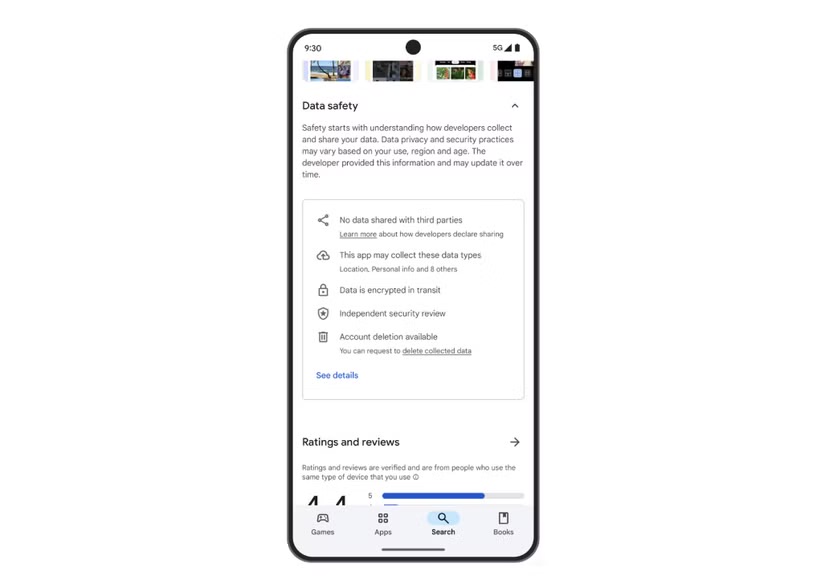
У каждого приложения теперь есть отдельный раздел, где расписано, какие данные оно собирает, с кем делится и как их защищает. Видно, использует ли геолокацию, сообщения, финансы, активность и т. п. Удобно, чтобы понимать, кому ты даёшь доступ к данным.


Безопасные покупки

Перед покупкой Google просит подтвердить её паролем, отпечатком пальца или другим способом. Это защищает от случайных трат — особенно если телефон в руках ребёнка.

Родительский контроль

Для детей Google предусмотрела строгие фильтры. Приложения, ориентированные на младшую аудиторию, обязаны соответствовать особым требованиям: по содержанию и по тому, как они работают с персональной информацией.

Значки доверия и управление рекомендациями

В магазине теперь есть специальные значки, например, «Government» — для официальных госприложений, или «Verified» — для VPN, которые действительно заботятся о безопасности. Кроме того, можно настраивать, какие данные используются для персональных рекомендаций, а можно и вовсе их отключить.

И, конечно, компания продолжает бороться с нарушителями. За прошлый год Google заблокировала более 2,36 млн приложений и 158 000 аккаунтов разработчиков, нарушавших правила.

OnePlus 13R отдаёт токен аккаунта любому приложению с нужной строчкой

Исследователи из Doyensec обнаружили в предустановленном ПО OnePlus 13R уязвимость, позволяющую стороннему приложению похитить токен облачной сессии. Пользователю достаточно один раз установить вредонос, дальше тот работает без дополнительных запросов и подтверждений.

Проблема находится в приложении com.oneplus.account, которое управляет аутентификацией в сервисах производителя.

Его открытый компонент OPAccountProvider защищён специальным разрешением com.oneplus.account.READ_ACCOUNT_INFO. Однако разработчики не назначили ему уровень protectionLevel="signature", который ограничил бы доступ приложениями, подписанными OnePlus.

В результате любое стороннее приложение может просто указать нужное разрешение в своём манифесте и обратиться к провайдеру. Тот по определённой команде возвращает токен действующей сессии OnePlus Cloud. Никаких всплывающих окон, пугающих предупреждений и торжественного согласия владельца не требуется.

В первоначальной демонстрации исследователи использовали украденный токен для обращения к OnePlus Cloud API и изменения персональных данных жертвы. Для подготовки PoC они также разобрали механизм подписи и шифрования запросов, но не стали публиковать его реализацию.

Doyensec сообщила об уязвимости производителю 30 декабря 2025 года. OnePlus признала проблему, оценила её опасность как высокую и в марте 2026 года выплатила исследователям $720.

С исправлением вышло менее бодро. В сентябре специалисты повторно проверили OnePlus 13R с прошивкой CPH2691_16.0.10.500(EX01) и подтвердили, что недоверенное приложение по-прежнему может получить токен, а региональный API его принимает.

При этом полностью воспроизвести изменение данных для аккаунтов США и региона EMEA уже не удалось из-за изменений на стороне сервиса. То есть утечка токена осталась, но полный захват аккаунта на свежей версии пока не подтверждён.

Пользователям рекомендуют не устанавливать приложения из сомнительных источников и следить за обновлениями. OnePlus же осталось добавить к разрешению одно слово — signature.

RSS: Новости на портале Anti-Malware.ru