



Проверенный VPN-софт для Android теперь помечается в Google Play значком

Проверенный VPN-софт для Android теперь помечается в Google Play значком

Проверенный VPN-софт для Android теперь помечается в Google Play значком

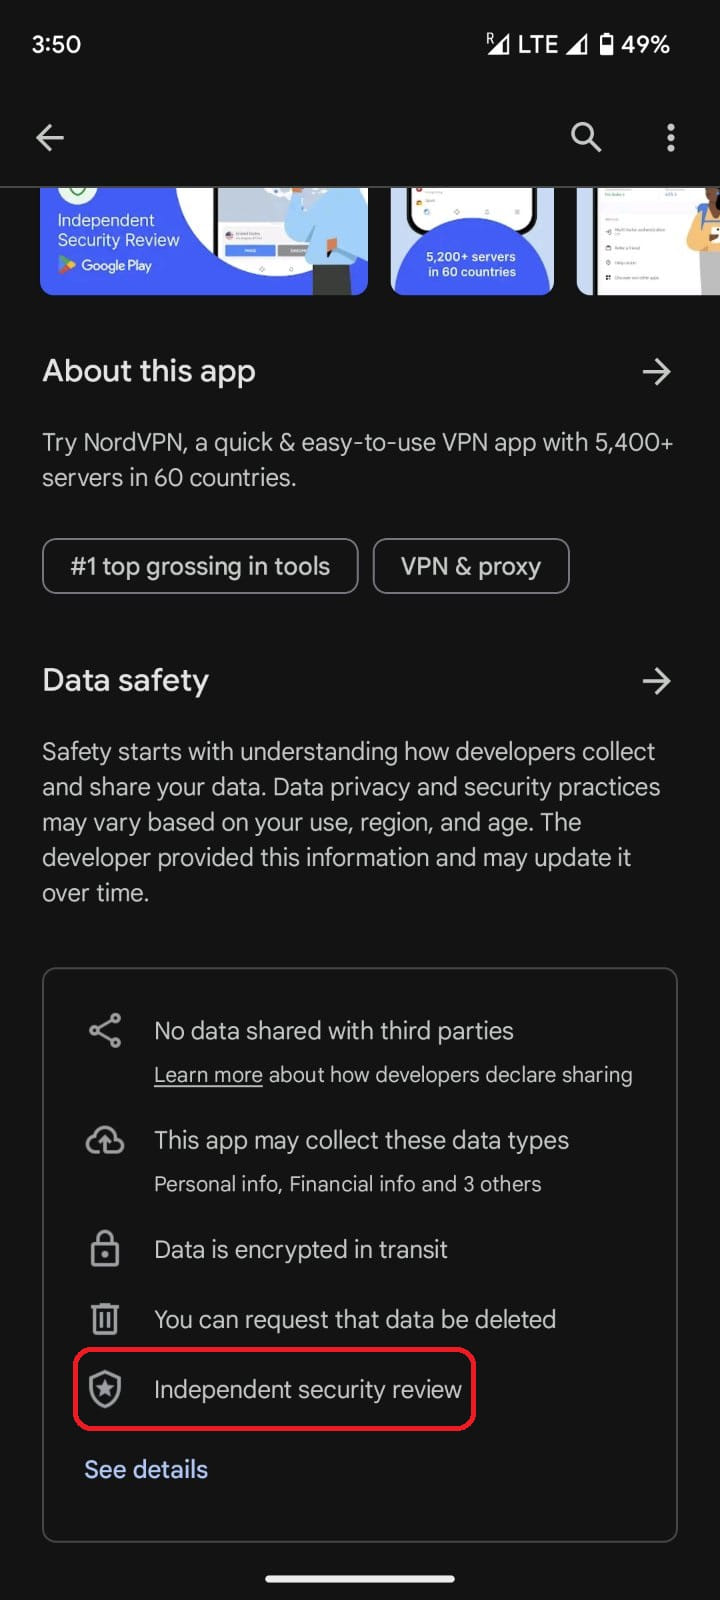
В Google Play Store, официальном магазине приложений для Android, проверенные VPN-приложения теперь помечаются специальным значком «Independent security review» («независимая проверка безопасности»).

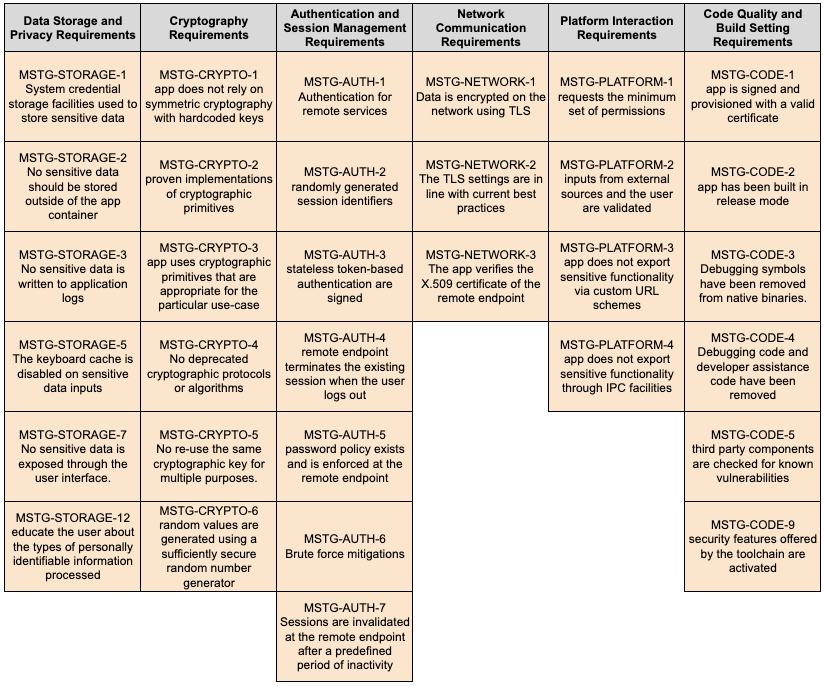
Речь идёт о соответствии анализируемого софта стандарту MASA (Mobile App Security Assessment), который представили в прошлом году.

В частности, необходимые к соблюдению требования касаются практик хранения и защиты пользовательских данных, а также использования криптографии, аутентификации, управления сессиями сетевого взаимодействия и качества кода.


Поскольку Google считает VPN-софт критически важным для конфиденциальности пользователей, маркировать начали именно эти приложения. Теперь в Play Store (в разделе «безопасность данных») можно увидеть знаков «Independent security review».

На деле он означает, что конкретная программа соответствует стандарту MASA, а пользователи могут доверять ей при установке и использовании.

Чтобы получить такую отметку, разработчики приложений должны провести аудит по правилам MASA и привлечь для этого специалистов в области кибербезопасности.

В настоящее время с новым значком щеголяют NordVPN, Google One и ExpressVPN.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru