


Сообщество разработчиков Linux хочет снять с поддержки CPU i486 и i586

Сообщество разработчиков Linux хочет снять с поддержки CPU i486 и i586

Сообщество разработчиков Linux хочет снять с поддержки CPU i486 и i586

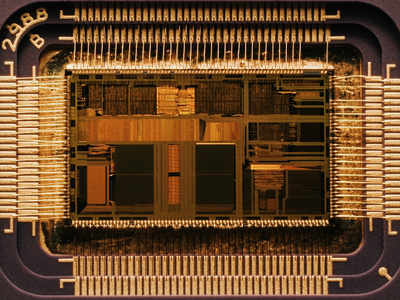
Разработчик ядра Linux Инго Молнар (Ingo Molnar) вновь поднял в сообществе вопрос о снятии с поддержки устаревших процессоров Intel 486 и ранних моделей Intel 586 — антиквариата, которым, по его словам, почти никто уже не пользуется.

Предложенный Молнаром набор патчей позволит существенно сэкономить время на обеспечении совместимости, оставив в силе поддержку лишь 32-битных Pentium со счетчиком меток времени (TSC), умеющих работать с инструкцией CMPXCHG8B.

Срок поддержки x86-32 во многих дистрибутивах заканчивается, а Linux упорно продолжает тащить наследие 90-х, тогда как отказ от него снизил бы сложность кода и трудоемкость техобслуживания.

«В x86-32 предусмотрено множество аппаратных средств эмуляции для поддержки древних 32-битных CPU, которые сейчас используют единицы, — подчеркивает Молнар, озвучивая свое предложение. — Необходимость обеспечения совместимости иногда даже вызывает проблемы, на решение которых приходится тратить драгоценное время».

В 2012 году по той же причине сообщество Linux сняло с поддержки Intel 386, а в 2019-м Линус Торвальдс предложил также распрощаться с дискетами. Вопрос о депрекации Intel 486 создатель ядра Linux поднял в 2022 году, но тогда обсуждение в сообществе не дало искомого результата; возможно, на этот раз консенсус будет достигнут.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru