

Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

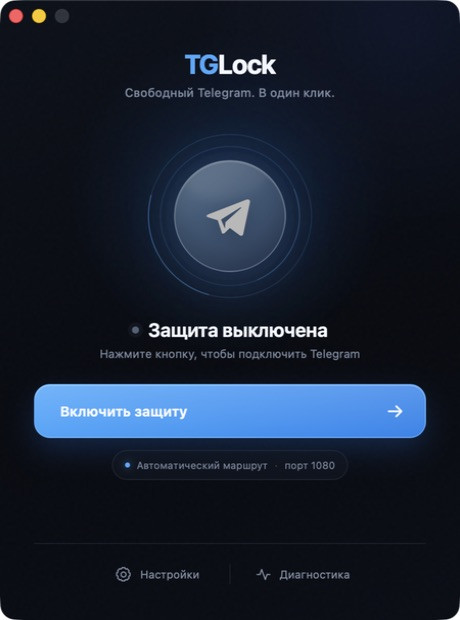
Пользователь Хабра babin2002 представил TGLock 2.0 — бесплатное приложение для Windows, macOS и Linux, которое помогает вернуть к жизни зависший на «Подключении» Telegram. Инструмент работает только с мессенджером, поэтому весь остальной трафик компьютера оставляет в покое.

TGLock поднимает локальный MTProto-прокси и отправляет зашифрованный трафик Telegram через защищённое WebSocket-соединение к веб-инфраструктуре самого сервиса.

Арендовать сервер или покупать подписку, как уточняется, не нужно: пользователь запускает приложение, нажимает «Включить защиту» и подтверждает добавление прокси в Telegram.

Первая версия умела сообщать, что защита включена, даже когда мессенджер продолжал лежать. Зелёный индикатор означал лишь, что локальный порт открылся, — работоспособность Telegram в этот праздник жизни не входила.


В TGLock 2.0 статусы разделили. Надпись «Telegram на связи» появляется только после создания рабочего WebSocket-туннеля. Если соединение обрывается, приложение перебирает запасные маршруты, временно откладывает неработающие и запоминает удачный вариант для конкретного дата-центра.

Программа не отключает проверку TLS, не меняет системный DNS и не загружает списки чужих Cloudflare-доменов. При необходимости пользователь может добавить собственный Cloudflare Worker. Есть и LAN-режим для подключения смартфона через компьютер, но оба устройства должны находиться в одной сети.

Без ограничений не обошлось. TGLock не заменяет полноценный VPN, не открывает YouTube и Discord, а голосовые и видеозвонки могут не работать из-за отсутствия UDP-проксирования. Версии для Android пока тоже нет. Сборка для macOS не подписана Developer ID, поэтому Gatekeeper способен встретить её без особого гостеприимства.

Код проекта открыт под лицензией MIT.

OnePlus 13R отдаёт токен аккаунта любому приложению с нужной строчкой

Исследователи из Doyensec обнаружили в предустановленном ПО OnePlus 13R уязвимость, позволяющую стороннему приложению похитить токен облачной сессии. Пользователю достаточно один раз установить вредонос, дальше тот работает без дополнительных запросов и подтверждений.

Проблема находится в приложении com.oneplus.account, которое управляет аутентификацией в сервисах производителя.

Его открытый компонент OPAccountProvider защищён специальным разрешением com.oneplus.account.READ_ACCOUNT_INFO. Однако разработчики не назначили ему уровень protectionLevel="signature", который ограничил бы доступ приложениями, подписанными OnePlus.

В результате любое стороннее приложение может просто указать нужное разрешение в своём манифесте и обратиться к провайдеру. Тот по определённой команде возвращает токен действующей сессии OnePlus Cloud. Никаких всплывающих окон, пугающих предупреждений и торжественного согласия владельца не требуется.
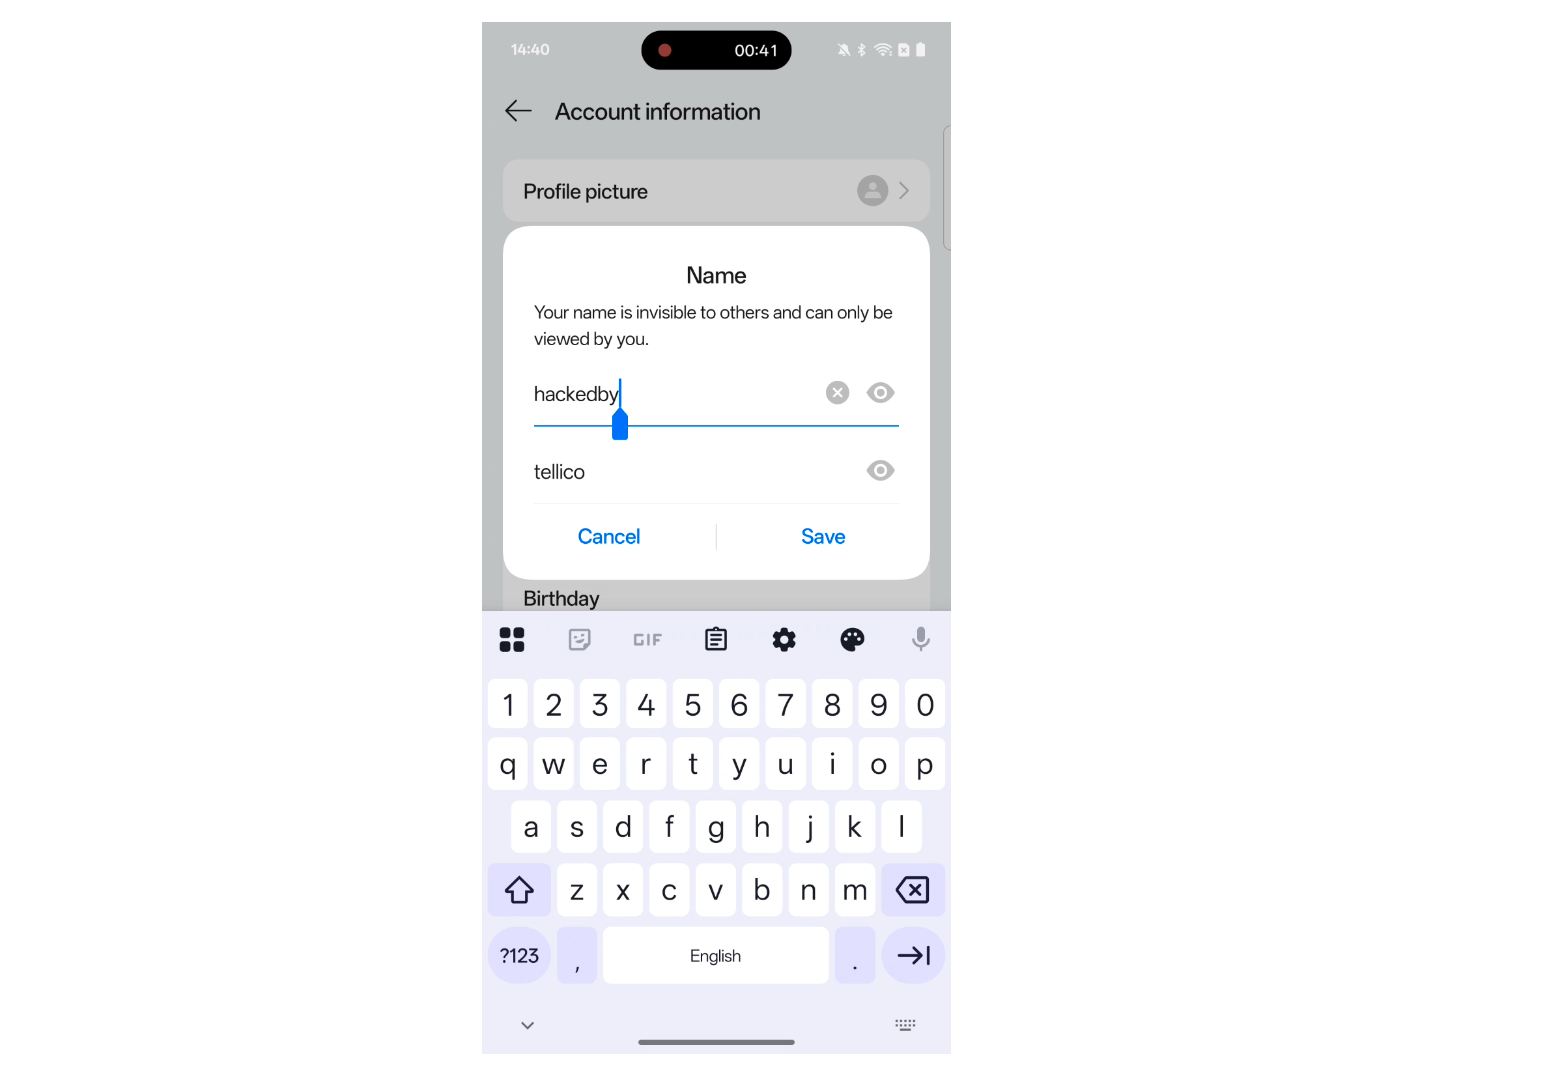

В первоначальной демонстрации исследователи использовали украденный токен для обращения к OnePlus Cloud API и изменения персональных данных жертвы. Для подготовки PoC они также разобрали механизм подписи и шифрования запросов, но не стали публиковать его реализацию.

Doyensec сообщила об уязвимости производителю 30 декабря 2025 года. OnePlus признала проблему, оценила её опасность как высокую и в марте 2026 года выплатила исследователям $720.

С исправлением вышло менее бодро. В сентябре специалисты повторно проверили OnePlus 13R с прошивкой CPH2691_16.0.10.500(EX01) и подтвердили, что недоверенное приложение по-прежнему может получить токен, а региональный API его принимает.

При этом полностью воспроизвести изменение данных для аккаунтов США и региона EMEA уже не удалось из-за изменений на стороне сервиса. То есть утечка токена осталась, но полный захват аккаунта на свежей версии пока не подтверждён.

Пользователям рекомендуют не устанавливать приложения из сомнительных источников и следить за обновлениями. OnePlus же осталось добавить к разрешению одно слово — signature.

RSS: Новости на портале Anti-Malware.ru