


Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

Пользователь Хабра babin2002 представил TGLock 2.0 — бесплатное приложение для Windows, macOS и Linux, которое помогает вернуть к жизни зависший на «Подключении» Telegram. Инструмент работает только с мессенджером, поэтому весь остальной трафик компьютера оставляет в покое.

TGLock поднимает локальный MTProto-прокси и отправляет зашифрованный трафик Telegram через защищённое WebSocket-соединение к веб-инфраструктуре самого сервиса.

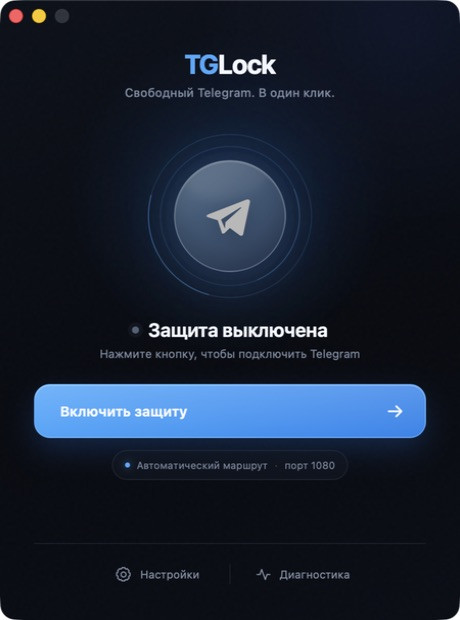
Арендовать сервер или покупать подписку, как уточняется, не нужно: пользователь запускает приложение, нажимает «Включить защиту» и подтверждает добавление прокси в Telegram.

Первая версия умела сообщать, что защита включена, даже когда мессенджер продолжал лежать. Зелёный индикатор означал лишь, что локальный порт открылся, — работоспособность Telegram в этот праздник жизни не входила.


В TGLock 2.0 статусы разделили. Надпись «Telegram на связи» появляется только после создания рабочего WebSocket-туннеля. Если соединение обрывается, приложение перебирает запасные маршруты, временно откладывает неработающие и запоминает удачный вариант для конкретного дата-центра.

Программа не отключает проверку TLS, не меняет системный DNS и не загружает списки чужих Cloudflare-доменов. При необходимости пользователь может добавить собственный Cloudflare Worker. Есть и LAN-режим для подключения смартфона через компьютер, но оба устройства должны находиться в одной сети.

Без ограничений не обошлось. TGLock не заменяет полноценный VPN, не открывает YouTube и Discord, а голосовые и видеозвонки могут не работать из-за отсутствия UDP-проксирования. Версии для Android пока тоже нет. Сборка для macOS не подписана Developer ID, поэтому Gatekeeper способен встретить её без особого гостеприимства.

Код проекта открыт под лицензией MIT.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru