


Новый WEB-прокси Telegram усложнит блокировку трафика мессенджера

Новый WEB-прокси Telegram усложнит блокировку трафика мессенджера

Новый WEB-прокси Telegram усложнит блокировку трафика мессенджера

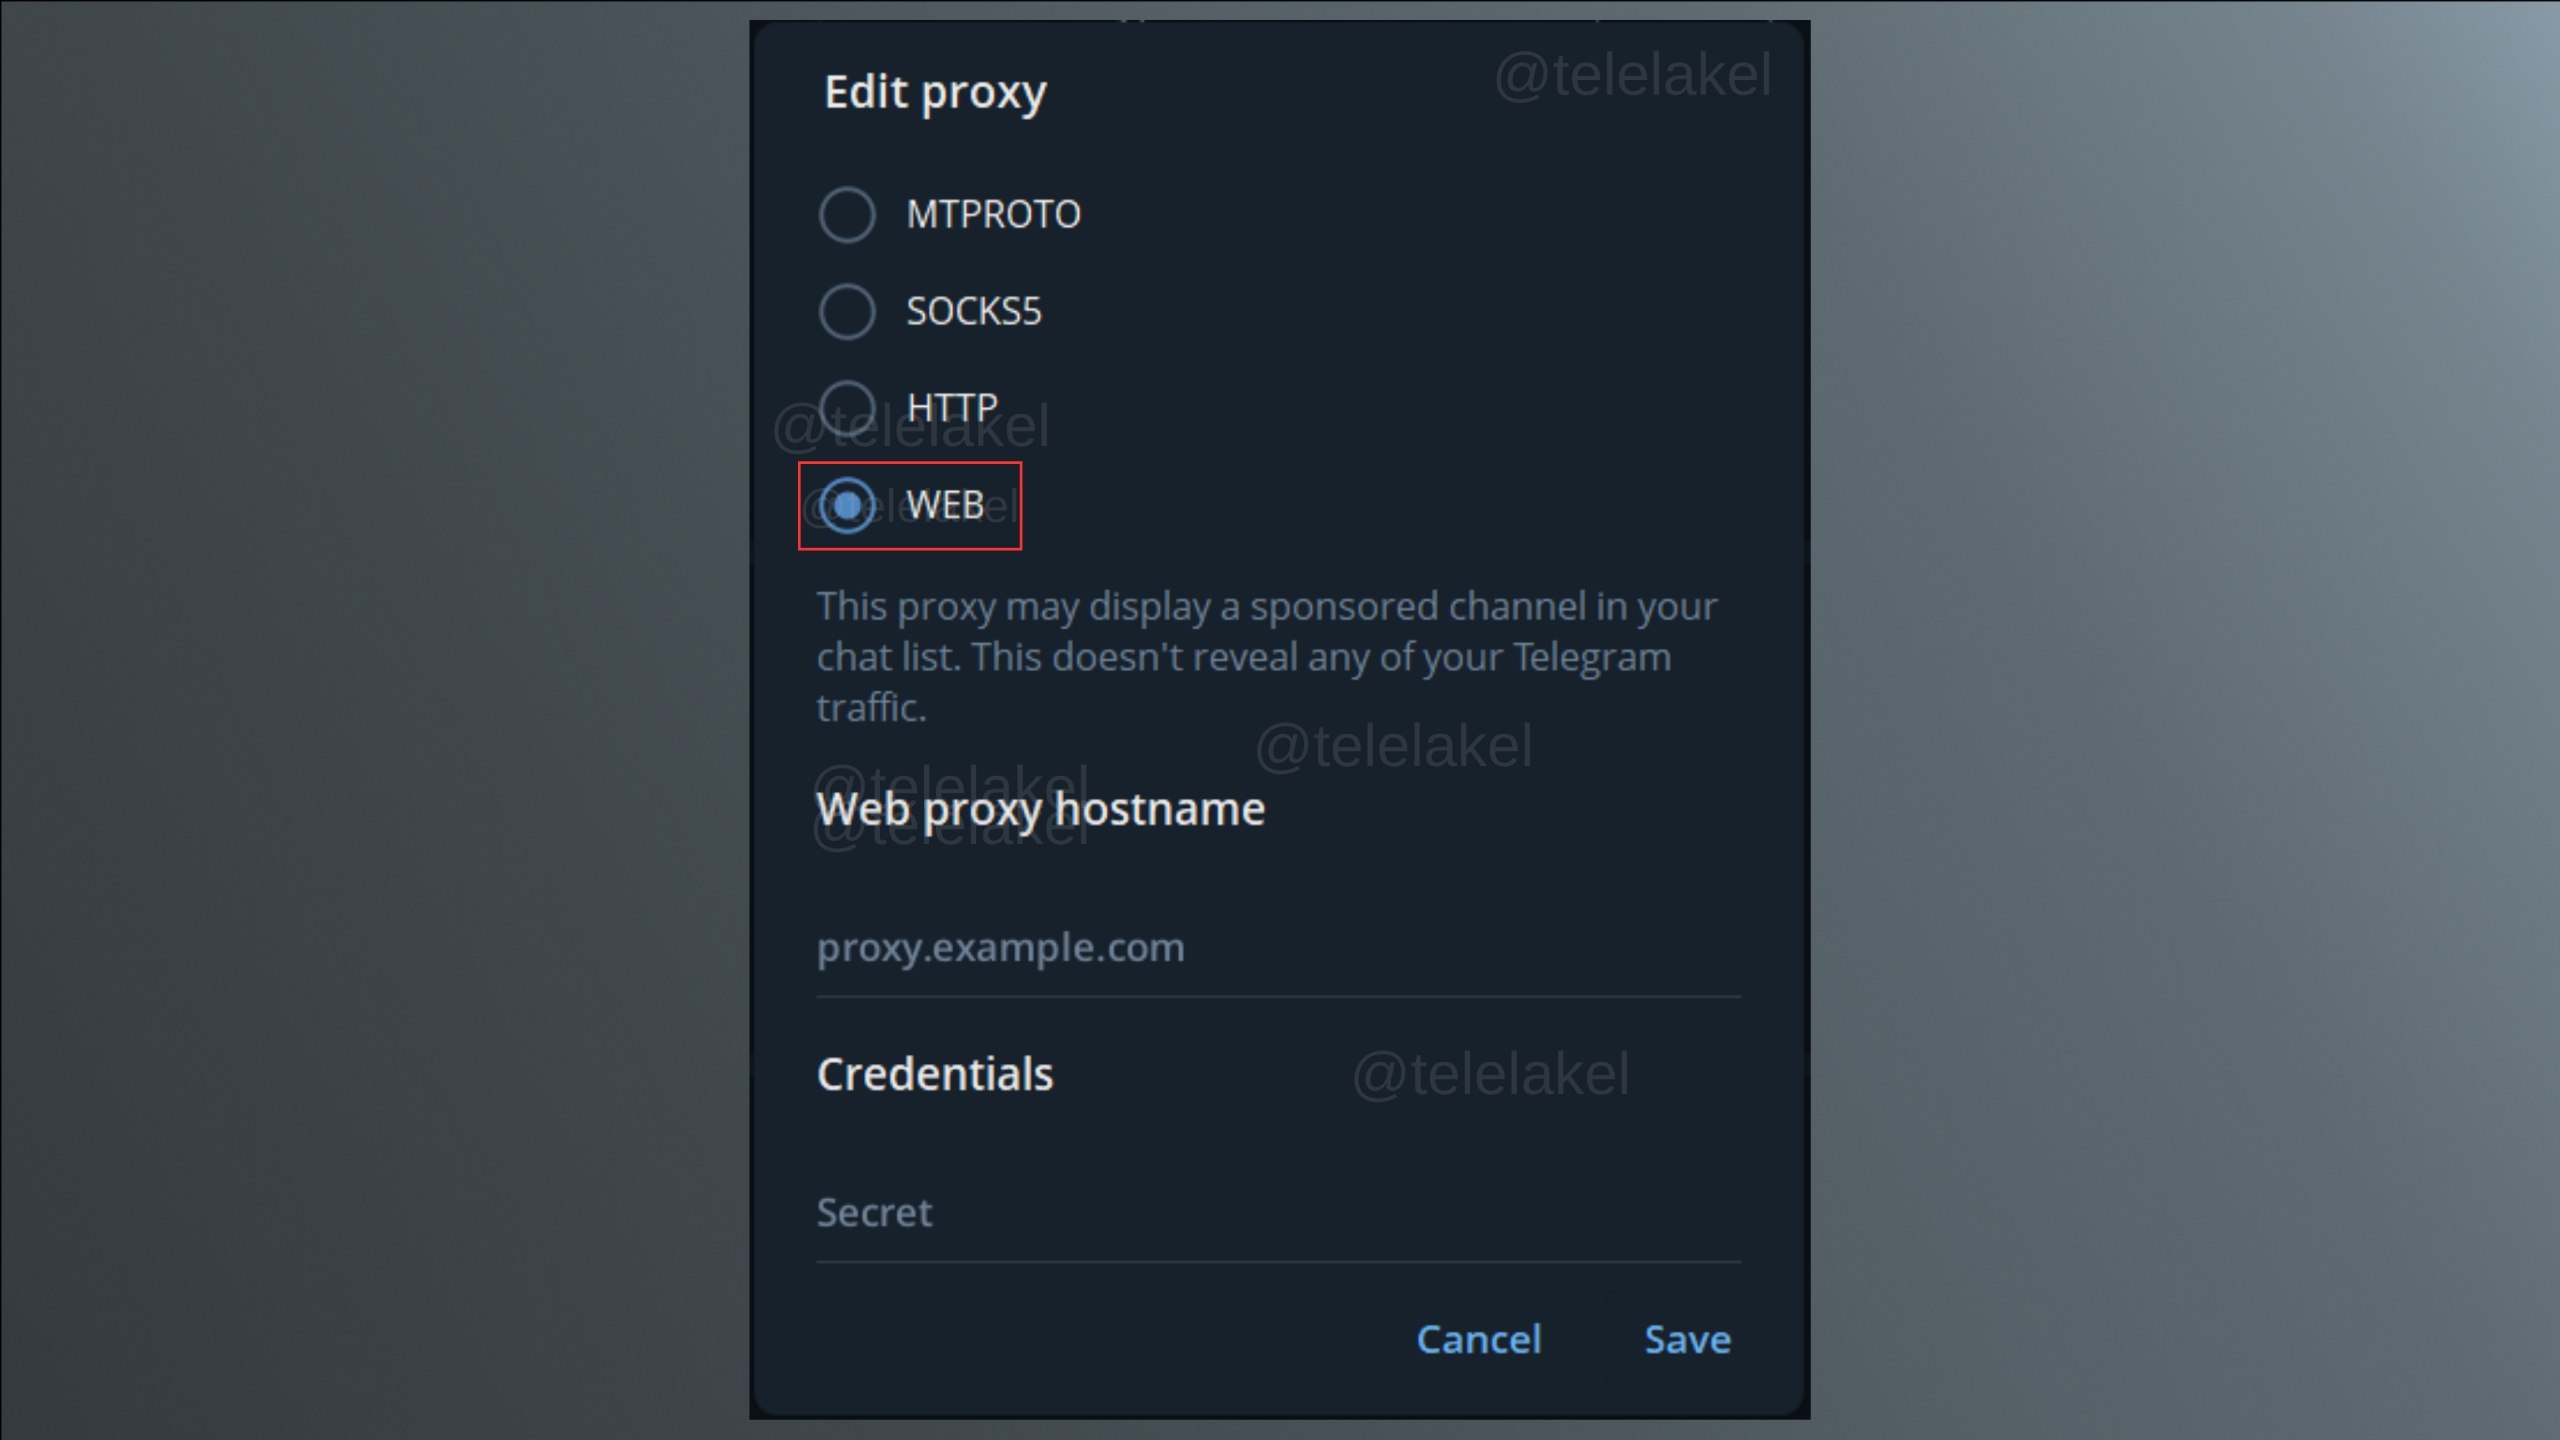
В Telegram Desktop появилась начальная реализация нового WEB-прокси, который прячет соединения мессенджера внутри обычного HTTPS- и WebSocket-трафика. Для провайдера пользователь будет выглядеть так, будто просто открыл сайт, хотя под капотом вовсю работает MTProxy.

Изменения обнаружили в коде клиента. Разработчики добавили более 3 тыс. строк, отдельный транспорт WEB-прокси, настройки домена и элементы интерфейса вроде «Открыть браузер» и «Ожидание браузера».

Схема работает так: Telegram Desktop открывает встроенную веб-страницу и устанавливает защищённое WebSocket-соединение с доменом, внешне похожим на обычный сайт. Несколько подключений MTProxy объединяются в один поток и отправляются через этот канал.

На серверной стороне промежуточный узел разделяет поток обратно на отдельные соединения и передаёт их обычному MTProxy. При этом релею не требуется расшифровывать содержимое переписки, он работает транспортным сортировщиком.

Источник: @telelakel


Сам домен может одновременно показывать посетителям полноценный сайт. Специальная мостовая страница открывается только клиенту Telegram после проверки, поэтому заблокировать такой канал отдельно от обычного веб-ресурса становится сложнее.

Новая технология не делает трафик абсолютно невидимым: системы глубокого анализа пакетов могут искать характерные признаки и поведенческие аномалии. Но фильтрации придётся аккуратнее отличать мессенджер от легитимного HTTPS, иначе под раздачу попадут обычные сайты.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru