


Новый WEB-прокси Telegram усложнит блокировку трафика мессенджера

Новый WEB-прокси Telegram усложнит блокировку трафика мессенджера

Новый WEB-прокси Telegram усложнит блокировку трафика мессенджера

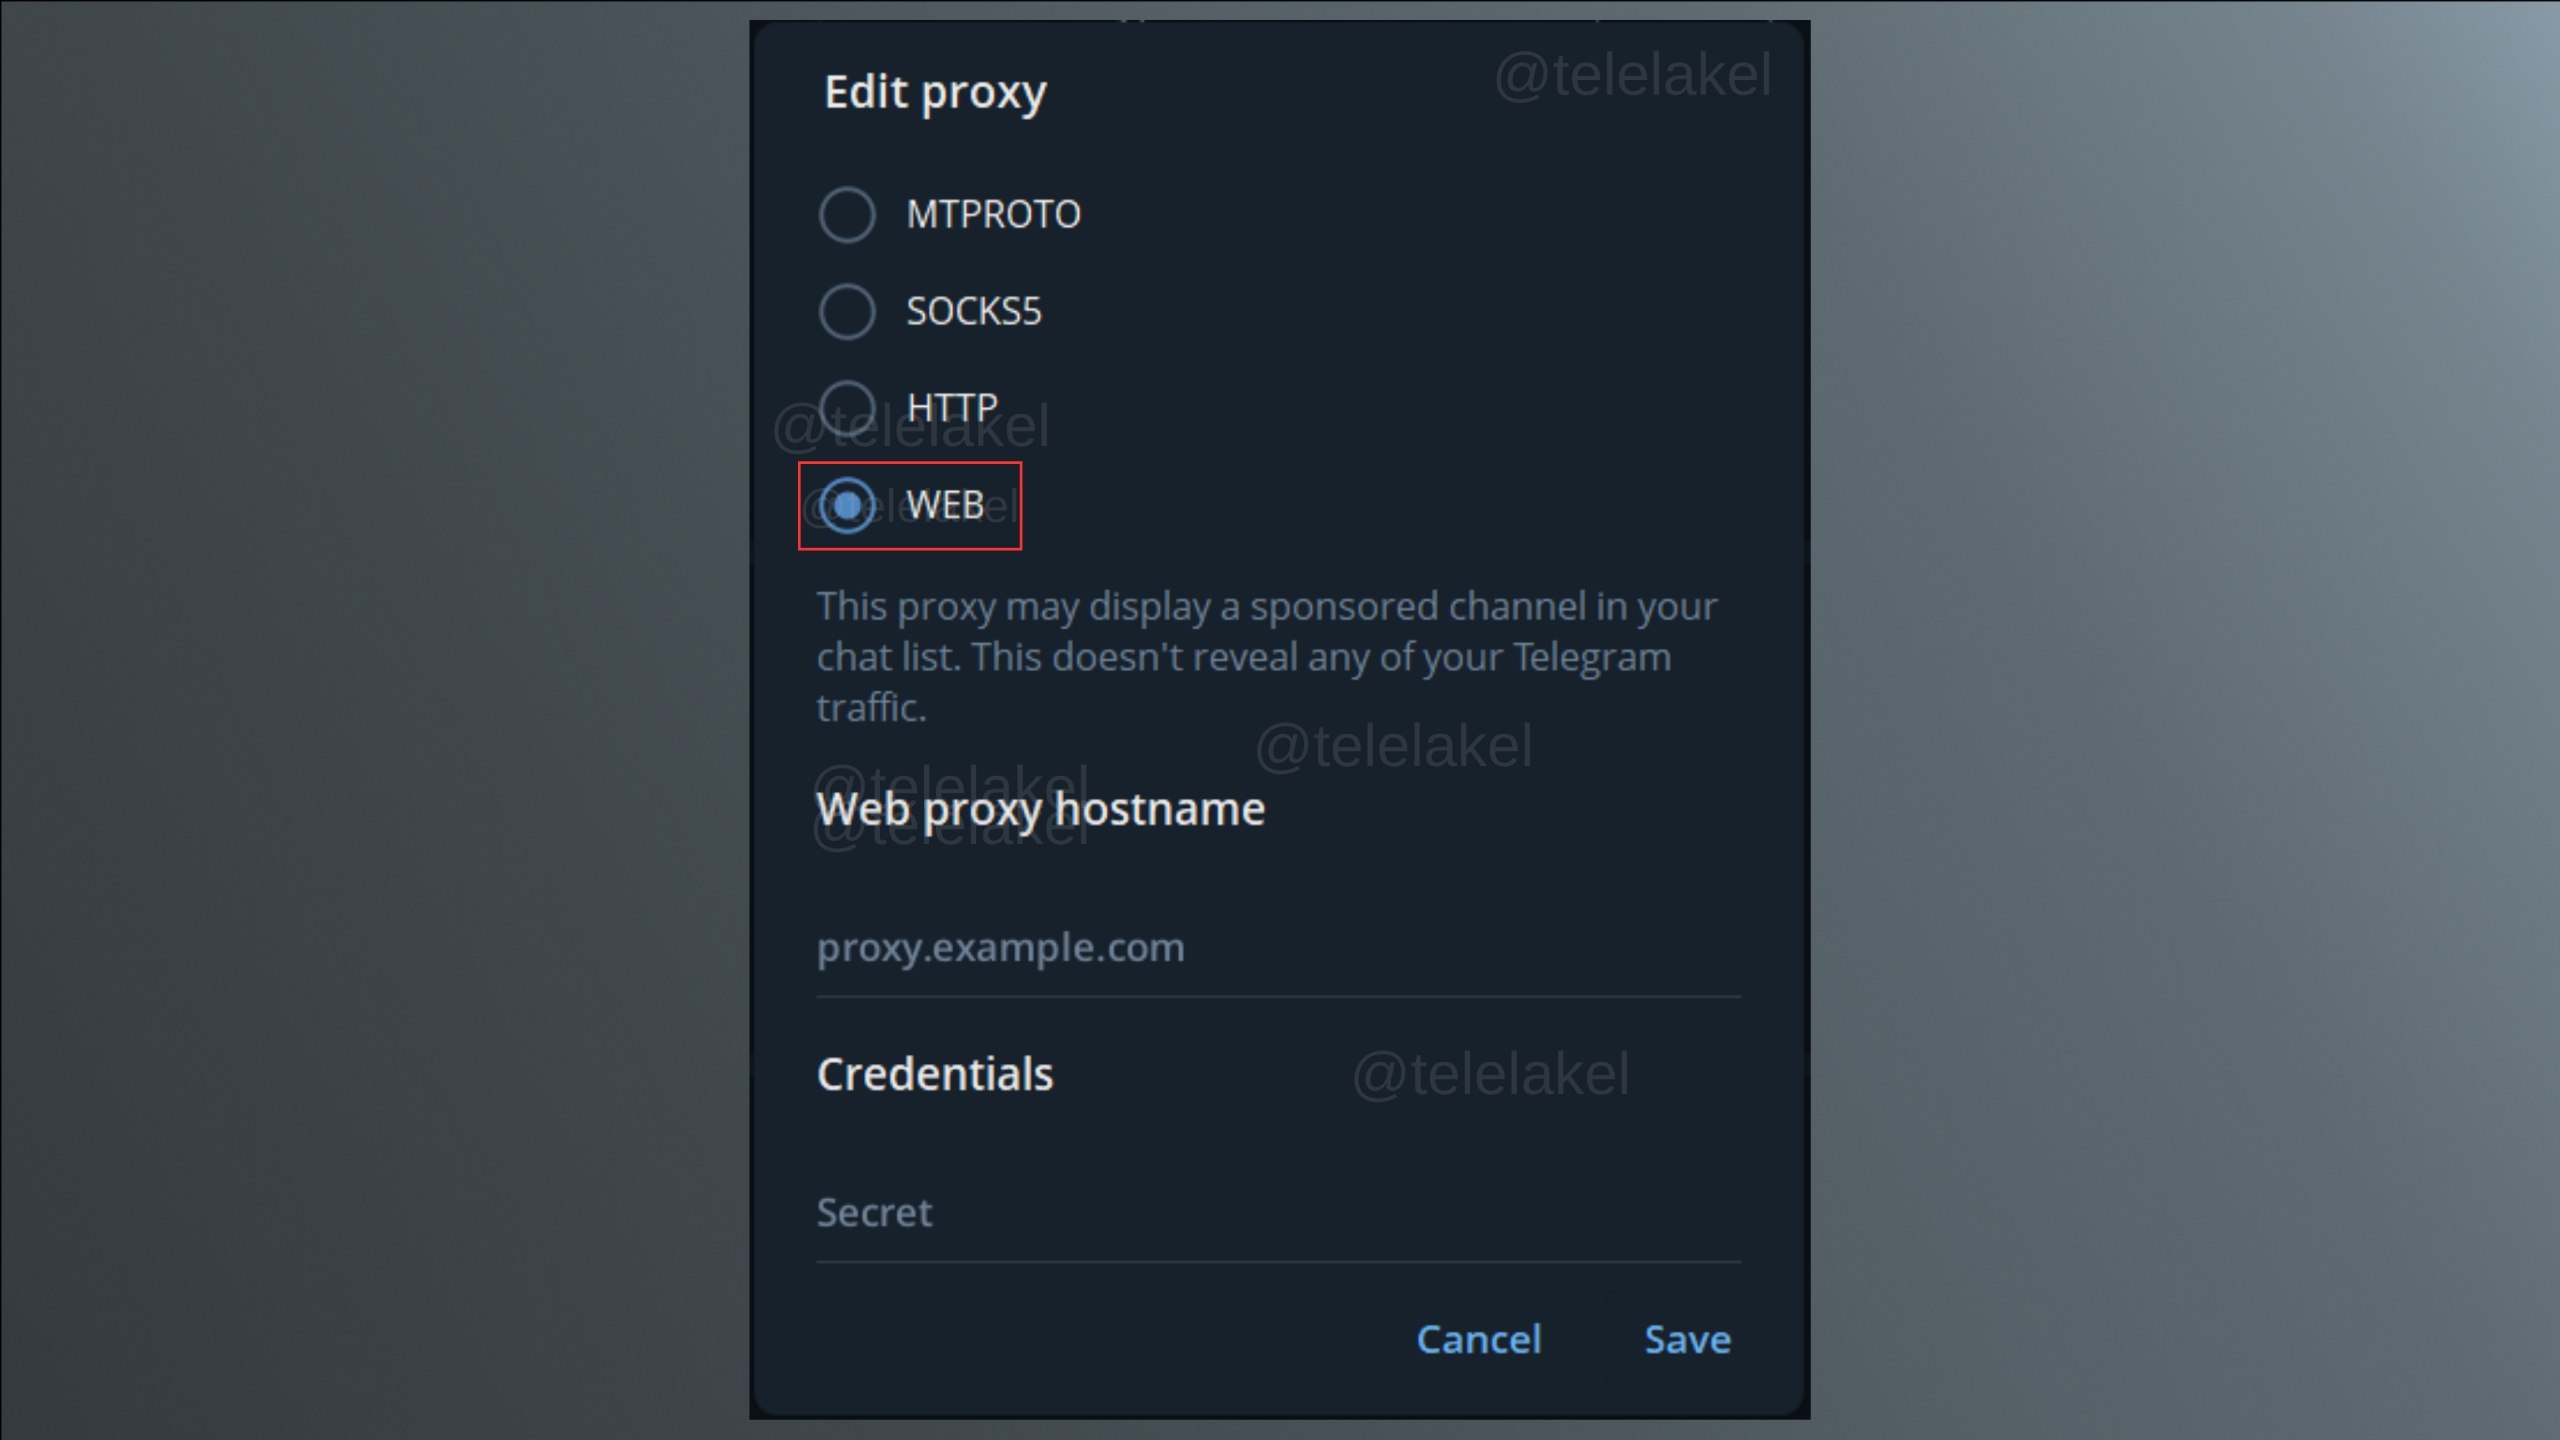
В Telegram Desktop появилась начальная реализация нового WEB-прокси, который прячет соединения мессенджера внутри обычного HTTPS- и WebSocket-трафика. Для провайдера пользователь будет выглядеть так, будто просто открыл сайт, хотя под капотом вовсю работает MTProxy.

Изменения обнаружили в коде клиента. Разработчики добавили более 3 тыс. строк, отдельный транспорт WEB-прокси, настройки домена и элементы интерфейса вроде «Открыть браузер» и «Ожидание браузера».

Схема работает так: Telegram Desktop открывает встроенную веб-страницу и устанавливает защищённое WebSocket-соединение с доменом, внешне похожим на обычный сайт. Несколько подключений MTProxy объединяются в один поток и отправляются через этот канал.

На серверной стороне промежуточный узел разделяет поток обратно на отдельные соединения и передаёт их обычному MTProxy. При этом релею не требуется расшифровывать содержимое переписки, он работает транспортным сортировщиком.

Источник: @telelakel


Сам домен может одновременно показывать посетителям полноценный сайт. Специальная мостовая страница открывается только клиенту Telegram после проверки, поэтому заблокировать такой канал отдельно от обычного веб-ресурса становится сложнее.

Новая технология не делает трафик абсолютно невидимым: системы глубокого анализа пакетов могут искать характерные признаки и поведенческие аномалии. Но фильтрации придётся аккуратнее отличать мессенджер от легитимного HTTPS, иначе под раздачу попадут обычные сайты.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru