


Новый WEB-прокси Telegram усложнит блокировку трафика мессенджера

Новый WEB-прокси Telegram усложнит блокировку трафика мессенджера

Новый WEB-прокси Telegram усложнит блокировку трафика мессенджера

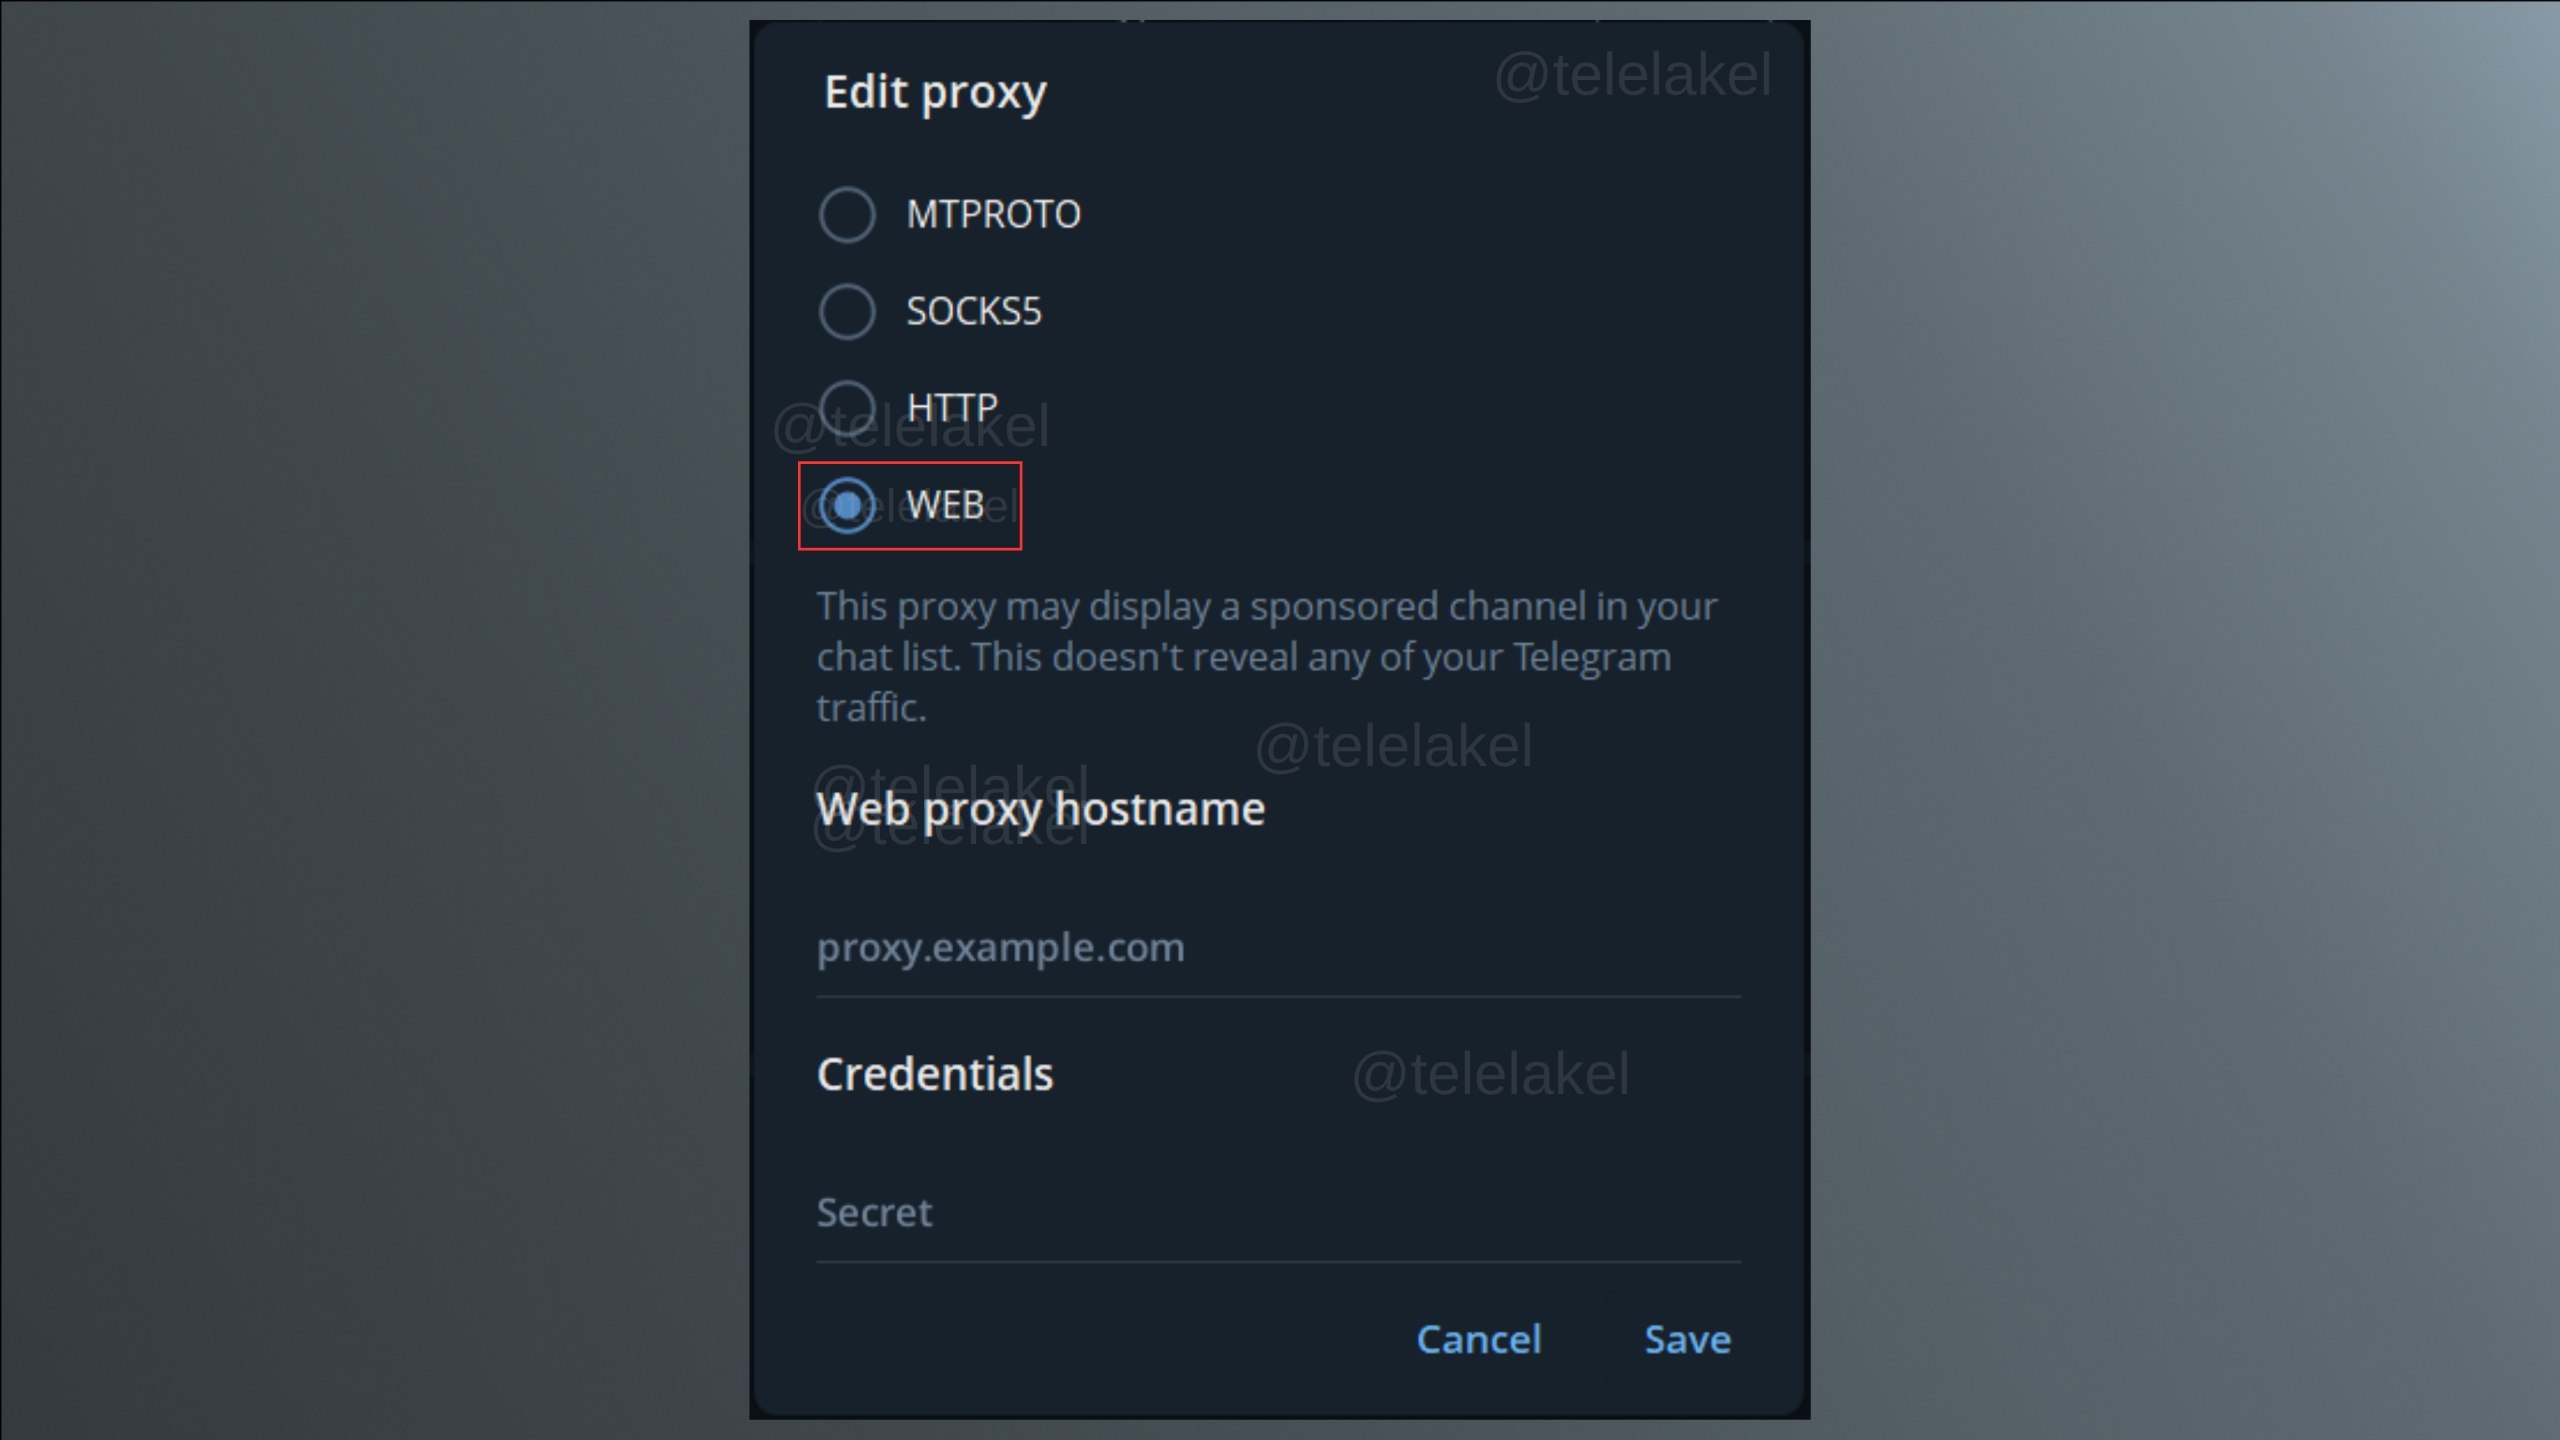
В Telegram Desktop появилась начальная реализация нового WEB-прокси, который прячет соединения мессенджера внутри обычного HTTPS- и WebSocket-трафика. Для провайдера пользователь будет выглядеть так, будто просто открыл сайт, хотя под капотом вовсю работает MTProxy.

Изменения обнаружили в коде клиента. Разработчики добавили более 3 тыс. строк, отдельный транспорт WEB-прокси, настройки домена и элементы интерфейса вроде «Открыть браузер» и «Ожидание браузера».

Схема работает так: Telegram Desktop открывает встроенную веб-страницу и устанавливает защищённое WebSocket-соединение с доменом, внешне похожим на обычный сайт. Несколько подключений MTProxy объединяются в один поток и отправляются через этот канал.

На серверной стороне промежуточный узел разделяет поток обратно на отдельные соединения и передаёт их обычному MTProxy. При этом релею не требуется расшифровывать содержимое переписки, он работает транспортным сортировщиком.

Источник: @telelakel


Сам домен может одновременно показывать посетителям полноценный сайт. Специальная мостовая страница открывается только клиенту Telegram после проверки, поэтому заблокировать такой канал отдельно от обычного веб-ресурса становится сложнее.

Новая технология не делает трафик абсолютно невидимым: системы глубокого анализа пакетов могут искать характерные признаки и поведенческие аномалии. Но фильтрации придётся аккуратнее отличать мессенджер от легитимного HTTPS, иначе под раздачу попадут обычные сайты.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru