


Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Обнаружен новый Linux-бот, нацеленный на встраиваемые IoT-устройства. Проведенный в Darktrace анализ показал, что написанный на Go троян умеет открывать бэкдор, брутфорсить SSH и загружать XMRig, а также руткит для кражи учетных данных.

Эксперты нарекли свою находку PumaBot — из-за интереса зловреда к имени Pumatronix, производителя охранных и дорожных видеокамер, которое он ищет на зараженных устройствах то ли в качестве цели, то ли для отката вредоносных функций.

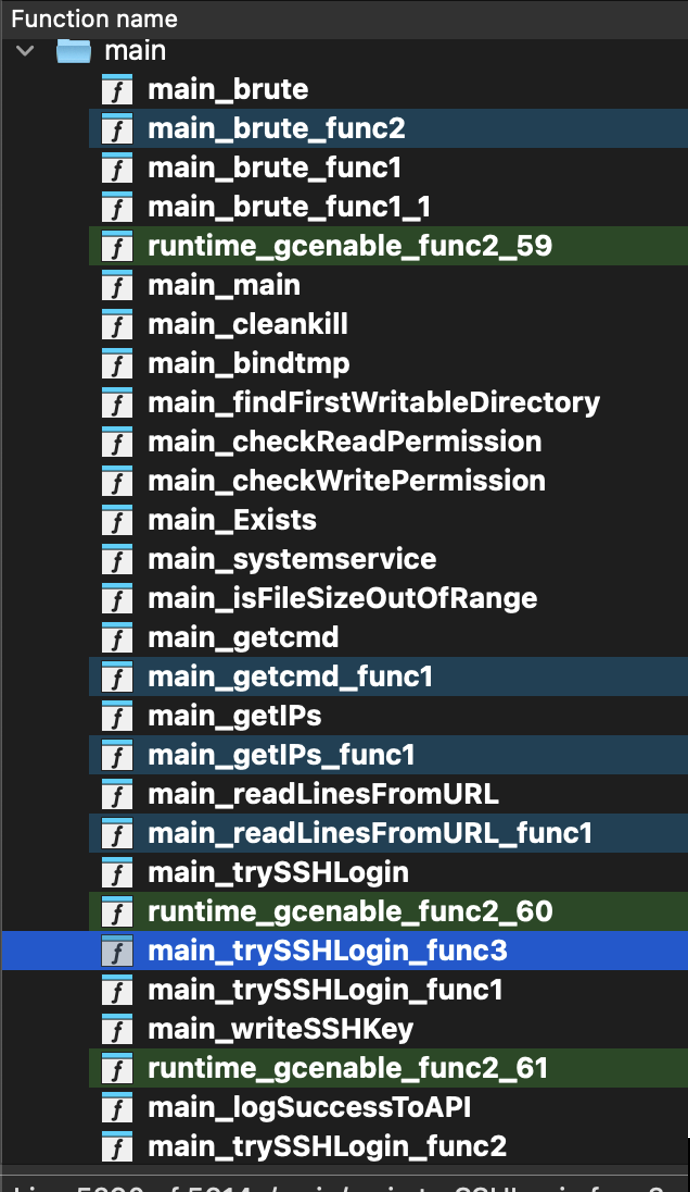
На смарт-гаджеты новобранец (VirusTotal — 30/64 на 20 мая) проникает через брутфорс SSH, получая с C2-сервера списки паролей и IP-адресов с открытым портом 22. При этом он проводит ряд проверок, чтобы убедиться, что атакуемая система пригодна для взлома и не является ханипотом.

Получив доступ, PumaBot для маскировки копирует себя в папку /lib/redis, собирает и отсылает на C2 системную информацию, создает фейковый systemd-сервис (redis.service либо mysqI.service — именно так, с заглавной «i» вместо «l») для закрепления в системе и ждет дальнейших указаний.


Поскольку на момент анализа C2-сервер вредоноса был недоступен, проследить их обмен не удалось. Обнаружив «xmrig» в списке выполняемых ботом команд, аналитики пришли к выводу, что основным назначением PumaBot является скрытная добыча криптовалюты.

Исследователи также выявили другие бинарные файлы, используемые в рамках данной кампании:

  • написанный на Go бэкдор ddaemon, обеспечивающий загрузку обновлений, бинарника networkxm и запуск скрипта nstallx.sh;
  • networkxm — инструмент брутфорса SSH по спискам, получаемым с C2, с целью дальнейшего распространения инфекции;
  • installx.sh, который загружает из внешнего источника jc.sh, обеспечивает ему разрешения на чтение / запись / исполнение с любым уровнем доступа, запуск и чистит историю команд bash;
  • сценарий jc.sh загружает со стороннего сервера вредоносный файл pam_unix.so для подмены оригинала, а также бинарник с именем «1»;
  • pam_unix.so работает как руткит и осуществляет перехват успешных логинов для сбора учетных данных, в том числе SSH, и сохранения в /usr/bin/con.txt;
  • контролер «1», отвечающий за создание файла con.txt, перемещение его в папку/usr/bin/ и эксфильтрацию содержимого.

Заражение маломощных IoT-устройств с целью криптоджекинга целесообразно лишь в том случае, когда их можно объединить в большую сеть. По данным МВД России, в рунете сейчас наблюдается рост числа ботнетов, создаваемых на базе систем «умного дома». Ранее такие IoT-сети в основном использовались для проведения DDoS-атак, а теперь злоумышленники с их помощью в основном майнят криптовалюту.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru