


Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

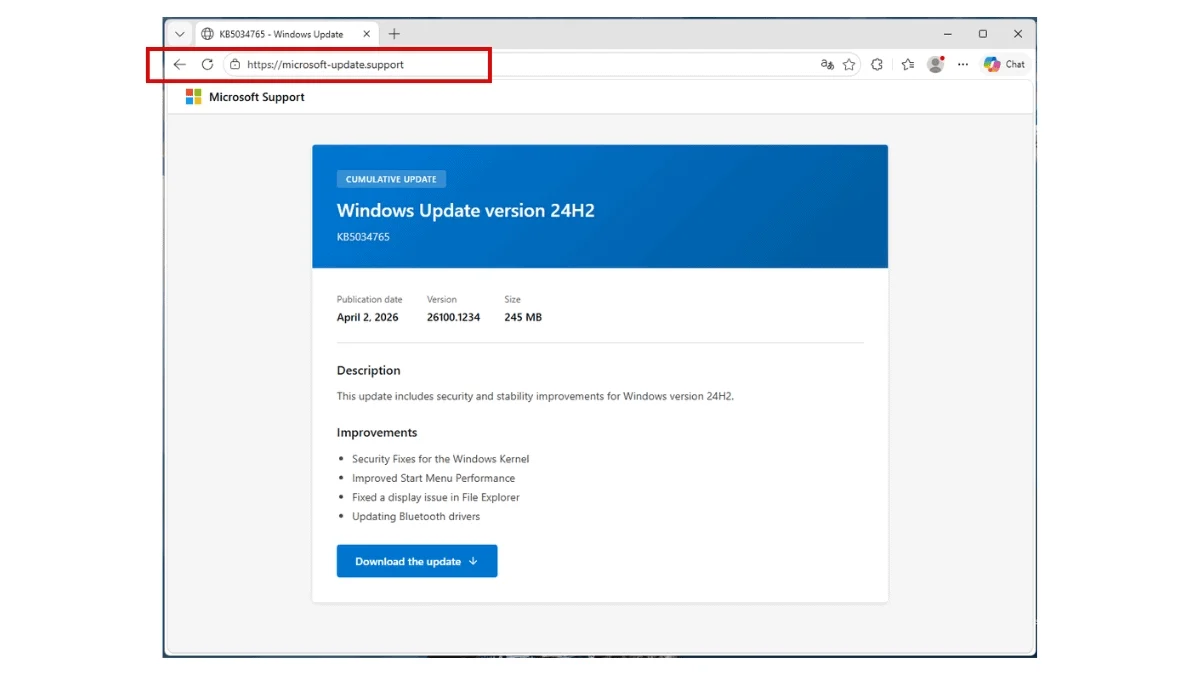
Пользователей Windows 11 предупредили о новой ловушке: мошенники замаскировали вредоносный файл под обычное системное обновление и раздают его через поддельный сайт, очень похожий на страницу поддержки Microsoft.

О схеме рассказали исследователи из Malwarebytes. По данным компании, злоумышленники используют домен microsoft-update[.]support, который выглядит достаточно убедительно.

На сайте размещена якобы накопительная версия обновления для Windows 11 24H2 с правдоподобным номером в стиле KB и большой кнопкой загрузки.


Снаружи всё выглядит почти безобидно: пользователь скачивает файл, который похож на стандартный пакет обновления Windows. Но на деле это инфостилер — вредонос для кражи паролей, платёжных данных и доступа к аккаунтам.

Malwarebytes отдельно подчёркивает, что файл собран с помощью легитимного инструмента упаковки, из-за чего он может выглядеть правдоподобно не только для человека, но и для защитного софта.

После запуска вредоносная программа, по данным исследователей, разворачивает Electron-приложение и дополнительные скрипты, которые подгружают новые компоненты в фоне. Такой подход помогает замаскировать заражение под обычные системные процессы и усложняет быстрое обнаружение проблемы.

Ещё один тревожный момент — закрепление в системе. Вредонос меняет параметры автозагрузки и размещает замаскированные ярлыки в системных папках, чтобы снова запускаться после перезагрузки.

Параллельно он связывается с внешними серверами, собирает сведения о системе и отправляет украденные данные наружу. В одной из проверок образец вообще не определялся антивирусными движками, что делает схему особенно неприятной.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru