


RedWing охотится на пользователей Android в России и крадёт деньги

RedWing охотится на пользователей Android в России и крадёт деньги

RedWing охотится на пользователей Android в России и крадёт деньги

На Android появился новый банковский вредонос RedWing, который работает как готовый сервис для мошенников. Его сдают в аренду через Telegram: с тарифами, скидками за рефералов, инструкциями и обучающими видео. Даже преступнику без навыков разработки достаточно оплатить подписку и получить инструмент для кражи банковских данных.

Операцию обнаружили специалисты Zimperium zLabs. По их данным, RedWing похож на новый вариант Oblivion — вредоноса за $300 в месяц, о котором писали ранее.

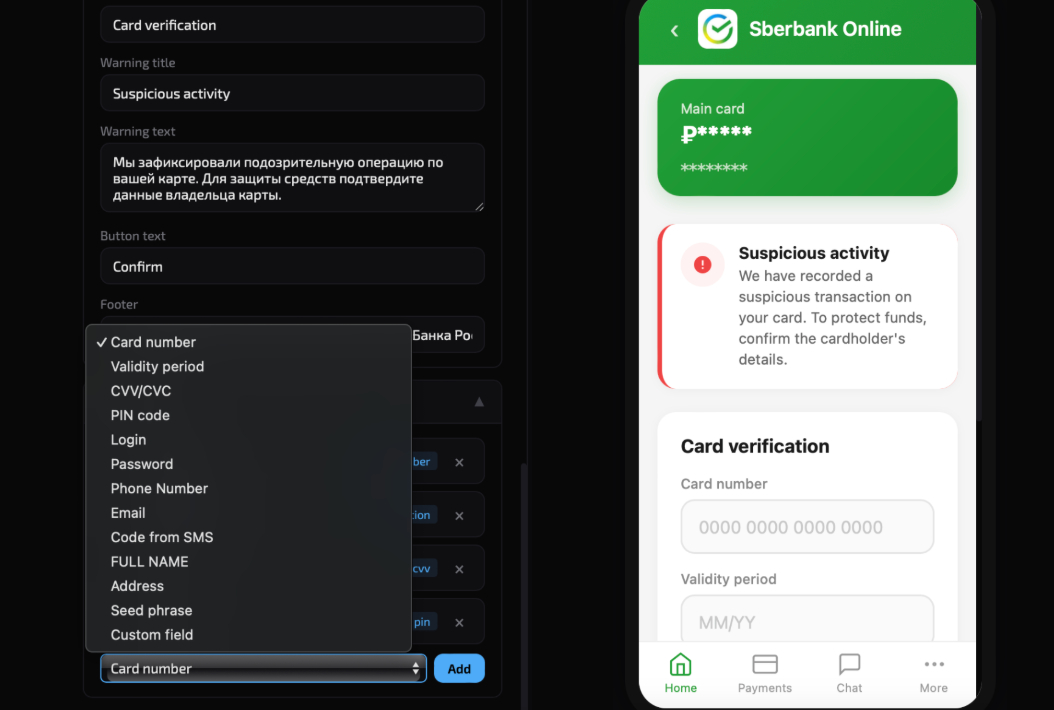
Покупателю даже не нужно собирать приложение самому: телеграм-бот генерирует кастомный APK под выбранные цели.

Заражение начинается с фишинговой ссылки, которая ведёт на фейковую страницу магазина приложений. Конструктор умеет копировать Google Play, Galaxy Store, AppGallery и даже делать страницы с липовыми оценками, отзывами и счётчиком загрузок под заказ. Дальше жертву уговаривают установить приложение в обход официального магазина и выдать ему нужные разрешения.


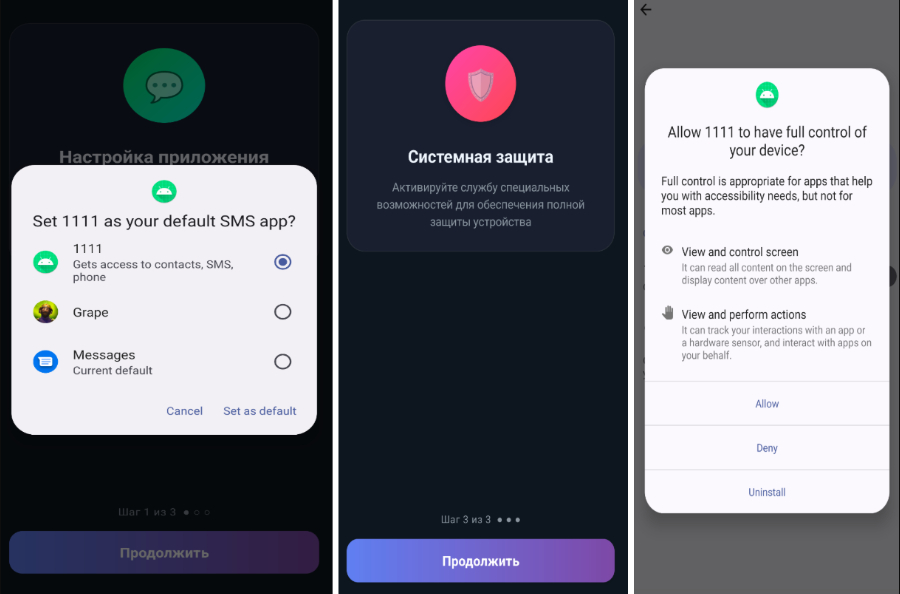
RedWing действует аккуратно: не заваливает пользователя всем сразу, а просит доступы по одному. Сначала отключить ограничения батареи, потом сделать приложение обработчиком СМС, включить уведомления, а затем — дать доступ к Accessibility. И вот тут телефон фактически начинает работать не только на владельца.


После получения прав вредонос может показывать фейковые окна входа поверх банковских и криптоприложений, читать СМС с одноразовыми кодами, вытаскивать ПИН-коды и номера карт с экрана, вести кейлоггинг и транслировать экран оператору. Ещё хуже — RedWing умеет незаметно включать переадресацию входящих звонков через код *21*, чтобы перехватывать банковские проверки и звонки антифрода.

В арсенале также доступ к камере и микрофону, кража файлов, контактов и журналов вызовов, отслеживание геолокации и даже использование заражённых устройств для DDoS-атак.

Zimperium насчитала 82 целевые организации, причём заметный фокус сделан на российских финансовых компаниях. Один из образцов использовал фейковую страницу RuStore.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru