


Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

На форумах даркнета появился новый Android-зловред под названием Oblivion, исследователи считают его одним из самых опасных RAT последнего времени. В отличие от множества «пересобранных» и сырых троянов, этот инструмент позиционируется как полностью новая разработка, которую тестировали несколько месяцев перед релизом.

Oblivion продаётся по подписке: $300 в месяц или до $2200 за пожизненный доступ. Исходный код покупателям не передают, авторы сохраняют контроль над инфраструктурой. Атакуются устройства на Android 8-16, то есть практически все актуальные девайсы.

Анализом занялись специалисты Certo. По их данным, зловред активно рекламируется на киберпреступном форуме, с видеодемонстрацией и подробным описанием функций. Причём для управления им не нужны глубокие технические знания — всё максимально автоматизировано.

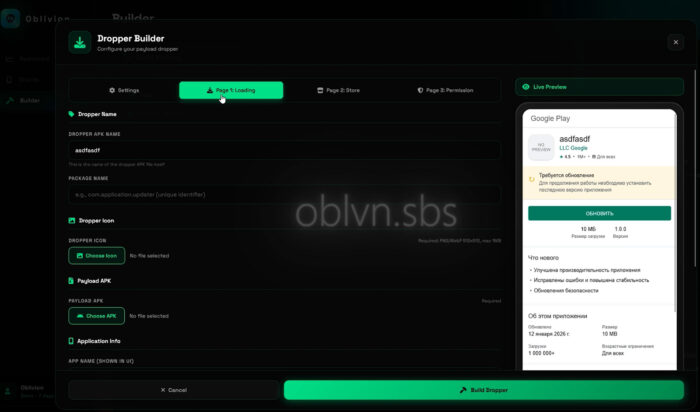
В комплект входит веб-инструмент для сборки APK. Оператор может замаскировать вредоносное приложение под что угодно, например под «Google Services». Есть и так называемый билдер дроппера: он создаёт фальшивые всплывающие окна «обновления системы», которые почти не отличить от настоящих уведомлений Google Play.


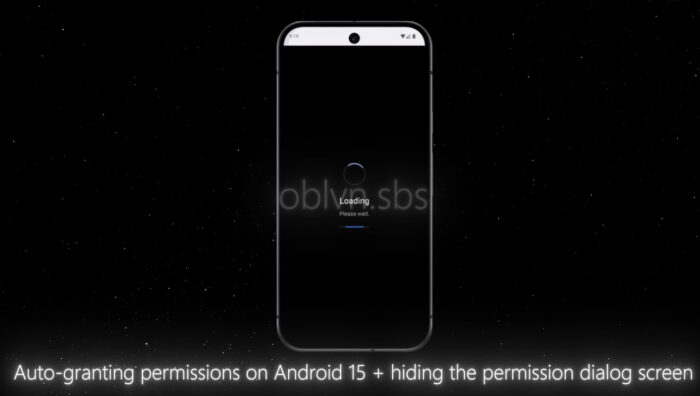
Главная «фишка» Oblivion — автоматический обход разрешений. Троян способен самостоятельно активировать доступ к службе специальных возможностей (Accessibility Service), не требуя действий от пользователя. Именно через этот механизм большинство банковских зловредов получают полный контроль над устройством.


Oblivion умеет обходить защитные механизмы популярных оболочек: MIUI (Xiaomi), One UI (Samsung), ColorOS (OPPO), MagicOS (Honor), OxygenOS (OnePlus). На Android 15 и 16, как утверждается, он даже «глушит» системные диалоги разрешений.

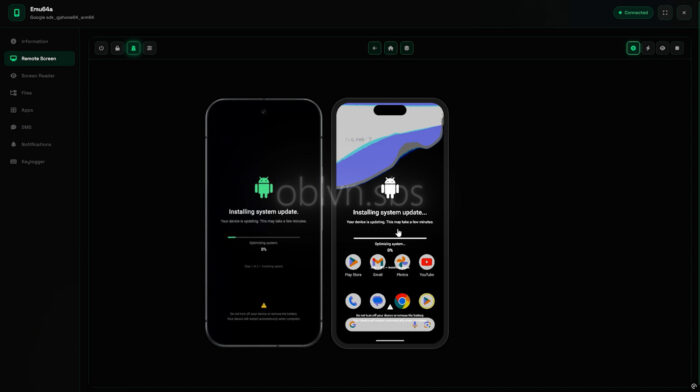
Для управления используется VNC, но с расширением HVNC — «скрытым» режимом. Пользователь видит на экране фальшивое сообщение «System updating…», а в это время злоумышленник получает полноценный удалённый доступ.

Чтобы обойти защиту банковских и криптоприложений от скриншотов, используется отдельный модуль «Screen Reader», который считывает содержимое напрямую. Зловред собирает СМС, коды 2FA, уведомления, нажатия клавиш, список приложений и файлы. Более того, он может автоматически разблокировать устройство, используя перехваченные данные.


Удалить Oblivion тоже непросто: встроены механизмы защиты от деинсталляции и отзыва разрешений. Инфраструктура рассчитана более чем на 1000 одновременных сессий и использует сети вроде Tor.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru