


Mini Apps в Telegram превратили в витрину для Android-малвари и криптоскама

Mini Apps в Telegram превратили в витрину для Android-малвари и криптоскама

Mini Apps в Telegram превратили в витрину для Android-малвари и криптоскама

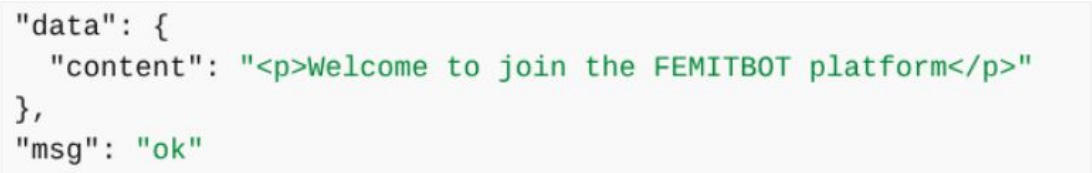
Исследователи из CTM360 обнаружили крупную мошенническую платформу, которая использует Telegram-ботов и мини-приложения (Mini Apps) для фишинга, криптоскамов и распространения вредоносных приложений для Android. Платформу назвали FEMITBOT (по строке, найденной в API-ответах инфраструктуры злоумышленников).

Telegram Mini Apps — это небольшие веб-приложения, которые открываются прямо внутри Telegram во встроенном браузере.

В легитимных сценариях они могут использоваться для платежей, личных кабинетов, интерактивных сервисов и других удобных функций. Но в этом случае мошенники используют тот же механизм, чтобы создавать убедительные «приложения» прямо внутри мессенджера.

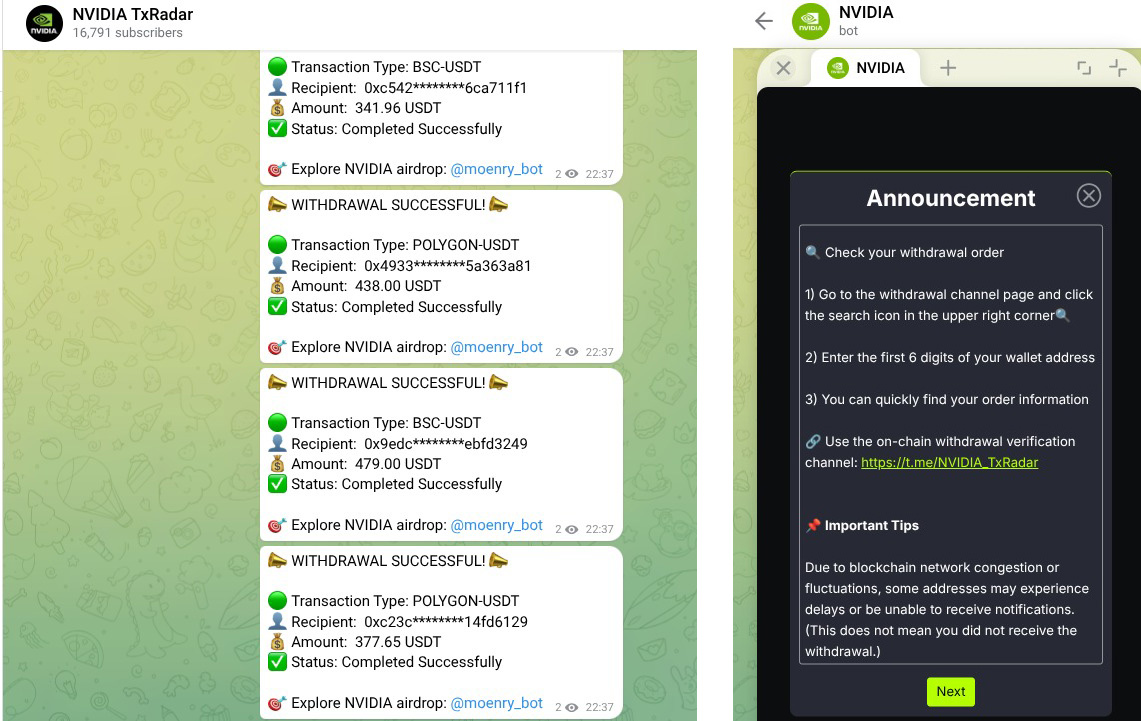
По данным CTM360, FEMITBOT применяют сразу в нескольких типах кампаний: поддельных криптоплатформах, финансовых сервисах, ИИ-инструментах и стриминговых сайтах. Чтобы вызвать доверие, злоумышленники маскируют свои Mini Apps под известные бренды, включая Apple, Coca-Cola, Disney, eBay, IBM, MoonPay, NVIDIA и YouKu.


Схема выглядит довольно просто. Пользователь попадает на Telegram-бота, нажимает Start, после чего внутри Telegram открывается мини-приложение с фишинговой страницей. Из-за того что всё происходит прямо в интерфейсе мессенджера, страница может выглядеть более безопасной, чем обычный подозрительный сайт.

Дальше жертве показывают личный кабинет с фейковым балансом, заработком, бонусами или срочными предложениями. Часто добавляют таймеры обратного отсчёта и обещания быстрой прибыли — классический способ подтолкнуть человека к поспешному решению. Когда пользователь пытается вывести деньги, его просят сначала внести депозит или выполнить реферальные задания. По сути, это обычная инвестиционная схема, только упакованная в более современный формат.

Исследователи отмечают, что за разными доменами и Telegram-ботами стоит общая инфраструктура. В API-ответах встречалась одна и та же фраза: «Welcome to join the FEMITBOT platform». Это указывает на то, что разные кампании используют один и тот же бэкенд, просто меняя брендинг, язык, оформление и тематику.


Кроме фишинга, FEMITBOT также использовали для распространения APK-файлов. Некоторые вредоносные приложения маскировались под BBC, NVIDIA, CineTV, Coreweave и Claro. Пользователям предлагали скачать APK, открыть ссылку во встроенном браузере Telegram или установить прогрессивное веб-приложение.

Как выяснили исследователи, имена APK-файлов подбирались так, чтобы напоминать легитимные приложения или выглядеть достаточно нейтрально. При этом сами файлы размещались на тех же доменах, что и API, что помогало избежать предупреждений о смешанном контенте.

Для отслеживания эффективности кампаний мошенники также использовали трекинговые скрипты. Это позволяло им анализировать поведение пользователей, считать конверсии и, вероятно, оптимизировать свои схемы так же, как это делают обычные рекламные кампании.

Подпишитесь на новости

Разрозненные данные мешают бизнесу в России получать отдачу от ИИ-агентов

ИИ-агент умеет ответить, сколько денег на счете подразделения, но спланировать финансирование всей компании уже не может. Ему не хватает связей между системами и унифицированных данных. Именно это мешает бизнесу получать ожидаемый экономический эффект, считает глава Rubytech Игорь Ведёхин.

Как сообщает ТАСС, он выступил на форуме «Цифровые решения». По словам Ведёхина, без интеграции корпоративных сервисов агент остается помощником для локальных вопросов, а полноценные бизнес-задачи требуют работы сразу с несколькими системами.

Например, для финансового планирования нужно обратиться к ERP, данным о поставщиках и покупателях, банковским сервисам и прогнозам. Если все это существует отдельно, одной умной модели недостаточно: целостной картины бизнеса у нее просто нет.

Откладывание интеграции только усложняет ситуацию, отмечает Ведёхин. Команды создают собственные костыли подключения к моделям и изолированные хранилища результатов. Чем дольше так работает компания, тем больше разрозненных решений ей предстоит объединять.

Есть и вопрос дорогого железа. По оценке главы Rubytech, при нынешних подходах загрузка GPU обычно не достигает 35-40%, тогда как консолидация на общей платформе позволяет довести ее до 70-80%. Это, по его словам, дает возможность выполнять примерно вдвое больше работы на имеющейся инфраструктуре. Методика расчета этих показателей в сообщении не приводится.

Разработку ПО Ведёхин называет одной из немногих сфер, где ИИ уже дает четкий результат. Причина — относительно унифицированная среда: языки программирования, Git и Jira.

RSS: Новости на портале Anti-Malware.ru