


Фейковое обновление банка с GitHub оказалось Android-трояном NFCShare

Фейковое обновление банка с GitHub оказалось Android-трояном NFCShare

Фейковое обновление банка с GitHub оказалось Android-трояном NFCShare

Киберпреступники нашли новый способ воровать данные банковских карт владельцев Android-смартфонов, и для этого им даже не нужно устанавливать вредонос из сомнительного магазина приложений. Новые версии трояна NFCShare распространяются под видом обновлений банковских приложений на GitHub.

О вредоносной кампании сообщили исследователи компании D3Lab. По их данным, злоумышленники создают фишинговые сайты, маскирующиеся под страницы банков.

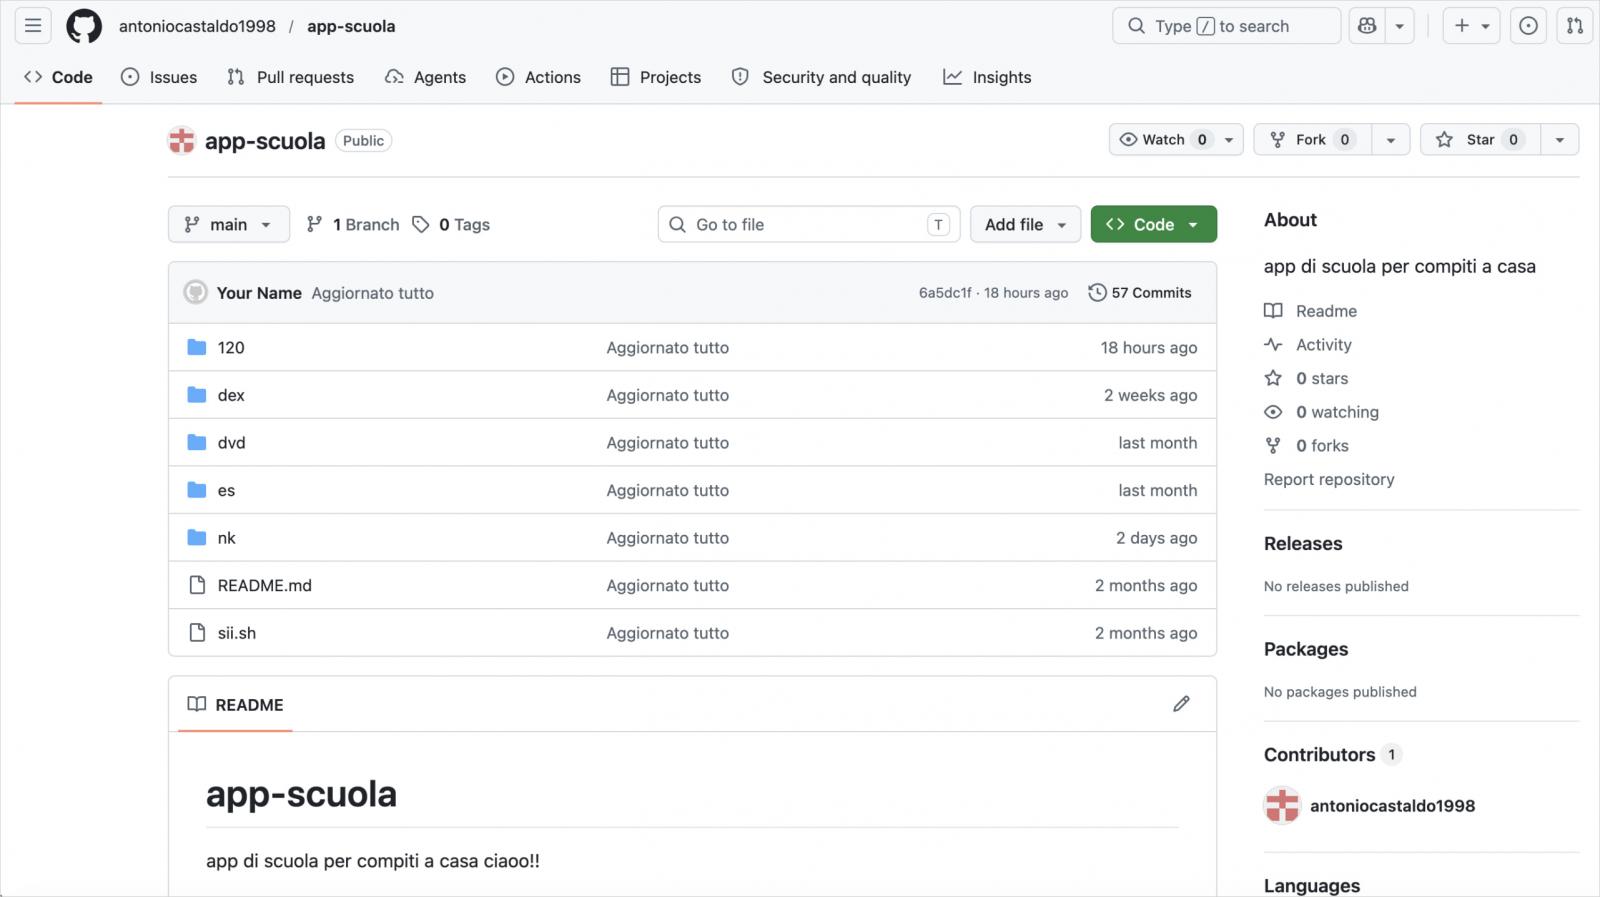
После ввода логина и пароля жертве предлагают обновить банковское приложение, скачав APK-файл из репозитория на GitHub. После установки троян показывает пользователю фальшивую страницу проверки безопасности и просит приложить банковскую карту к смартфону.


Используя NFC-модуль устройства, NFCShare считывает данные карты: номер, тип, срок действия и даже ПИН-код, который жертва вводит якобы для подтверждения операции.

Полученная информация отправляется на сервер злоумышленников через WebSocket-соединение. В дальнейшем её можно использовать в схемах, когда преступники проводят платежи удалённо, фактически используя чужую карту на расстоянии.

По данным исследователей, нынешняя кампания стартовала в середине мая. Среди подделываемых приложений фигурируют CaixaBank, Nexi, Banca Sella, Fideuram и другие финансовые организации. Ранее вредонос атаковал только клиентов Deutsche Bank в Германии, однако теперь география заметно расширилась.

Разработчики трояна продолжают совершенствовать свои инструменты. В новых версиях NFCShare появилась дополнительная защита от анализа. APK-файлы специально упаковываются с повреждённой структурой каталогов, что может вызывать ошибки у некоторых автоматических средств исследования зловредов.

Впрочем, исследователи отмечают, что такая уловка не делает вредонос неуязвимым для анализа, а лишь усложняет работу отдельных инструментов.

Эксперты рекомендуют устанавливать банковские приложения только из официального магазина Google Play, не скачивать APK-файлы по ссылкам из СМС и писем, а также крайне осторожно относиться к любым просьбам приложить банковскую карту к смартфону для проверки или подтверждения безопасности.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru