


Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

На форумах даркнета появился новый Android-зловред под названием Oblivion, исследователи считают его одним из самых опасных RAT последнего времени. В отличие от множества «пересобранных» и сырых троянов, этот инструмент позиционируется как полностью новая разработка, которую тестировали несколько месяцев перед релизом.

Oblivion продаётся по подписке: $300 в месяц или до $2200 за пожизненный доступ. Исходный код покупателям не передают, авторы сохраняют контроль над инфраструктурой. Атакуются устройства на Android 8-16, то есть практически все актуальные девайсы.

Анализом занялись специалисты Certo. По их данным, зловред активно рекламируется на киберпреступном форуме, с видеодемонстрацией и подробным описанием функций. Причём для управления им не нужны глубокие технические знания — всё максимально автоматизировано.

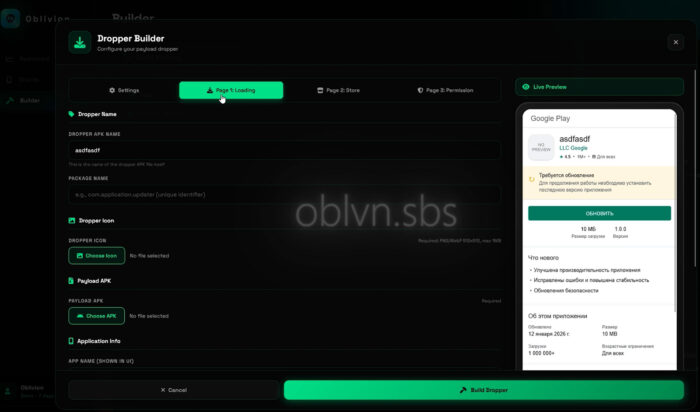
В комплект входит веб-инструмент для сборки APK. Оператор может замаскировать вредоносное приложение под что угодно, например под «Google Services». Есть и так называемый билдер дроппера: он создаёт фальшивые всплывающие окна «обновления системы», которые почти не отличить от настоящих уведомлений Google Play.


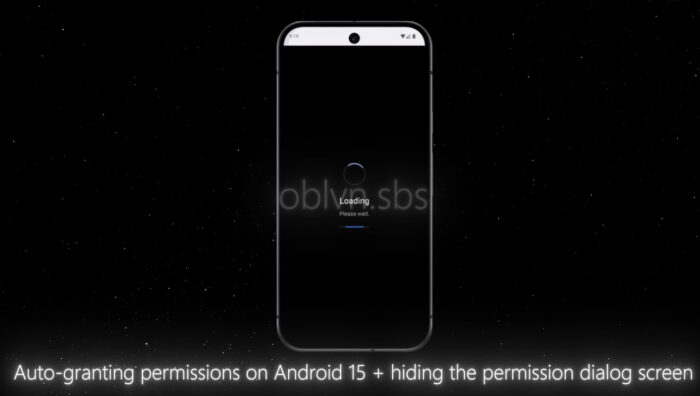
Главная «фишка» Oblivion — автоматический обход разрешений. Троян способен самостоятельно активировать доступ к службе специальных возможностей (Accessibility Service), не требуя действий от пользователя. Именно через этот механизм большинство банковских зловредов получают полный контроль над устройством.


Oblivion умеет обходить защитные механизмы популярных оболочек: MIUI (Xiaomi), One UI (Samsung), ColorOS (OPPO), MagicOS (Honor), OxygenOS (OnePlus). На Android 15 и 16, как утверждается, он даже «глушит» системные диалоги разрешений.

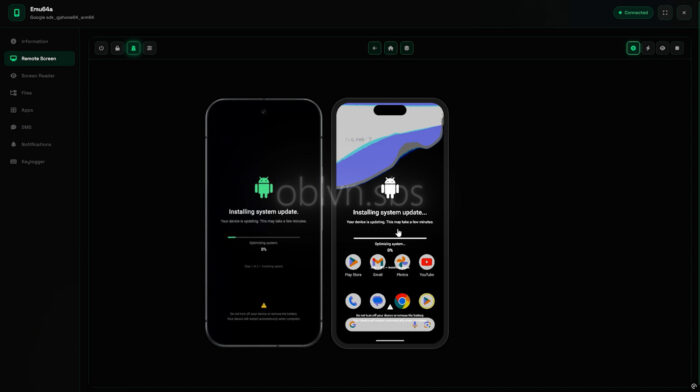
Для управления используется VNC, но с расширением HVNC — «скрытым» режимом. Пользователь видит на экране фальшивое сообщение «System updating…», а в это время злоумышленник получает полноценный удалённый доступ.

Чтобы обойти защиту банковских и криптоприложений от скриншотов, используется отдельный модуль «Screen Reader», который считывает содержимое напрямую. Зловред собирает СМС, коды 2FA, уведомления, нажатия клавиш, список приложений и файлы. Более того, он может автоматически разблокировать устройство, используя перехваченные данные.


Удалить Oblivion тоже непросто: встроены механизмы защиты от деинсталляции и отзыва разрешений. Инфраструктура рассчитана более чем на 1000 одновременных сессий и использует сети вроде Tor.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru