


Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

На форумах даркнета появился новый Android-зловред под названием Oblivion, исследователи считают его одним из самых опасных RAT последнего времени. В отличие от множества «пересобранных» и сырых троянов, этот инструмент позиционируется как полностью новая разработка, которую тестировали несколько месяцев перед релизом.

Oblivion продаётся по подписке: $300 в месяц или до $2200 за пожизненный доступ. Исходный код покупателям не передают, авторы сохраняют контроль над инфраструктурой. Атакуются устройства на Android 8-16, то есть практически все актуальные девайсы.

Анализом занялись специалисты Certo. По их данным, зловред активно рекламируется на киберпреступном форуме, с видеодемонстрацией и подробным описанием функций. Причём для управления им не нужны глубокие технические знания — всё максимально автоматизировано.

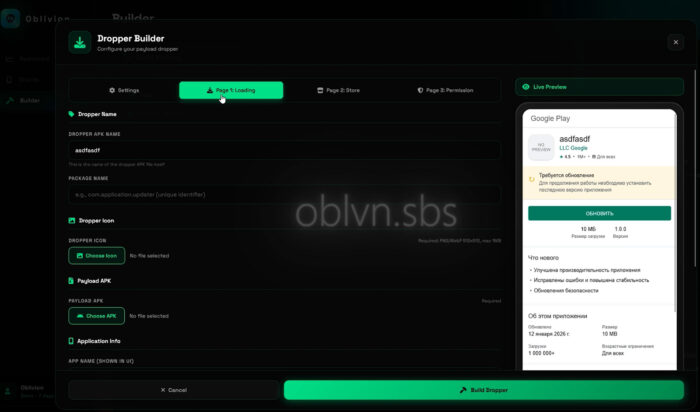
В комплект входит веб-инструмент для сборки APK. Оператор может замаскировать вредоносное приложение под что угодно, например под «Google Services». Есть и так называемый билдер дроппера: он создаёт фальшивые всплывающие окна «обновления системы», которые почти не отличить от настоящих уведомлений Google Play.


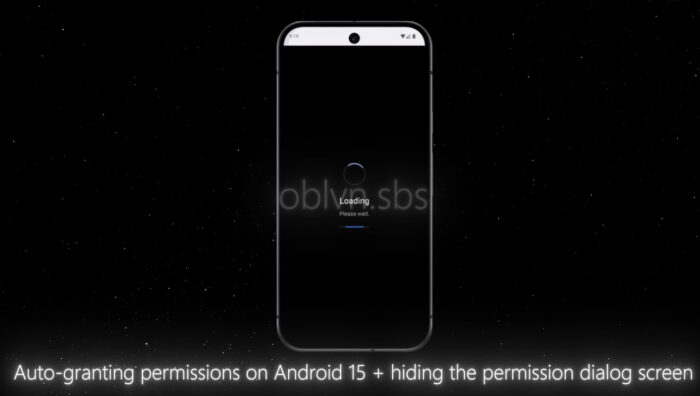
Главная «фишка» Oblivion — автоматический обход разрешений. Троян способен самостоятельно активировать доступ к службе специальных возможностей (Accessibility Service), не требуя действий от пользователя. Именно через этот механизм большинство банковских зловредов получают полный контроль над устройством.


Oblivion умеет обходить защитные механизмы популярных оболочек: MIUI (Xiaomi), One UI (Samsung), ColorOS (OPPO), MagicOS (Honor), OxygenOS (OnePlus). На Android 15 и 16, как утверждается, он даже «глушит» системные диалоги разрешений.

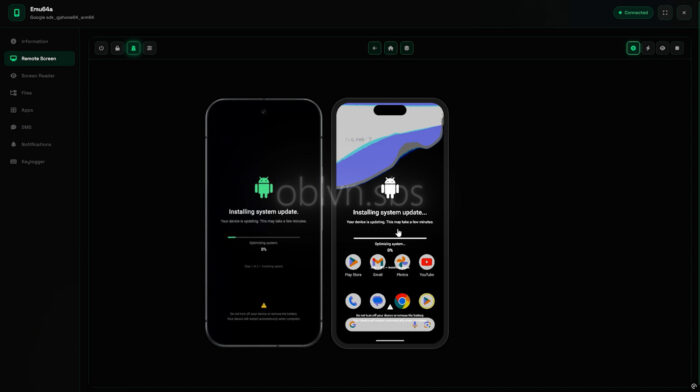
Для управления используется VNC, но с расширением HVNC — «скрытым» режимом. Пользователь видит на экране фальшивое сообщение «System updating…», а в это время злоумышленник получает полноценный удалённый доступ.

Чтобы обойти защиту банковских и криптоприложений от скриншотов, используется отдельный модуль «Screen Reader», который считывает содержимое напрямую. Зловред собирает СМС, коды 2FA, уведомления, нажатия клавиш, список приложений и файлы. Более того, он может автоматически разблокировать устройство, используя перехваченные данные.


Удалить Oblivion тоже непросто: встроены механизмы защиты от деинсталляции и отзыва разрешений. Инфраструктура рассчитана более чем на 1000 одновременных сессий и использует сети вроде Tor.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru