


Моды для Minecraft с сюрпризом: WeedHack заразил уже 116 тысяч устройств

Моды для Minecraft с сюрпризом: WeedHack заразил уже 116 тысяч устройств

Моды для Minecraft с сюрпризом: WeedHack заразил уже 116 тысяч устройств

Пока одни строят замки и добывают алмазы в Minecraft, другие подсовывают игрокам вредоносные моды. Исследователи из McAfee сообщили о масштабной кампании WeedHack, жертвами которой с начала года стали более 116 тысяч устройств по всему миру.

Распространяется зловред через всё, что так любят поклонники Minecraft: моды, читы, клиентские сборки и различные игровые утилиты. Для привлечения жертв злоумышленники активно используют YouTube и SEO-трюки.

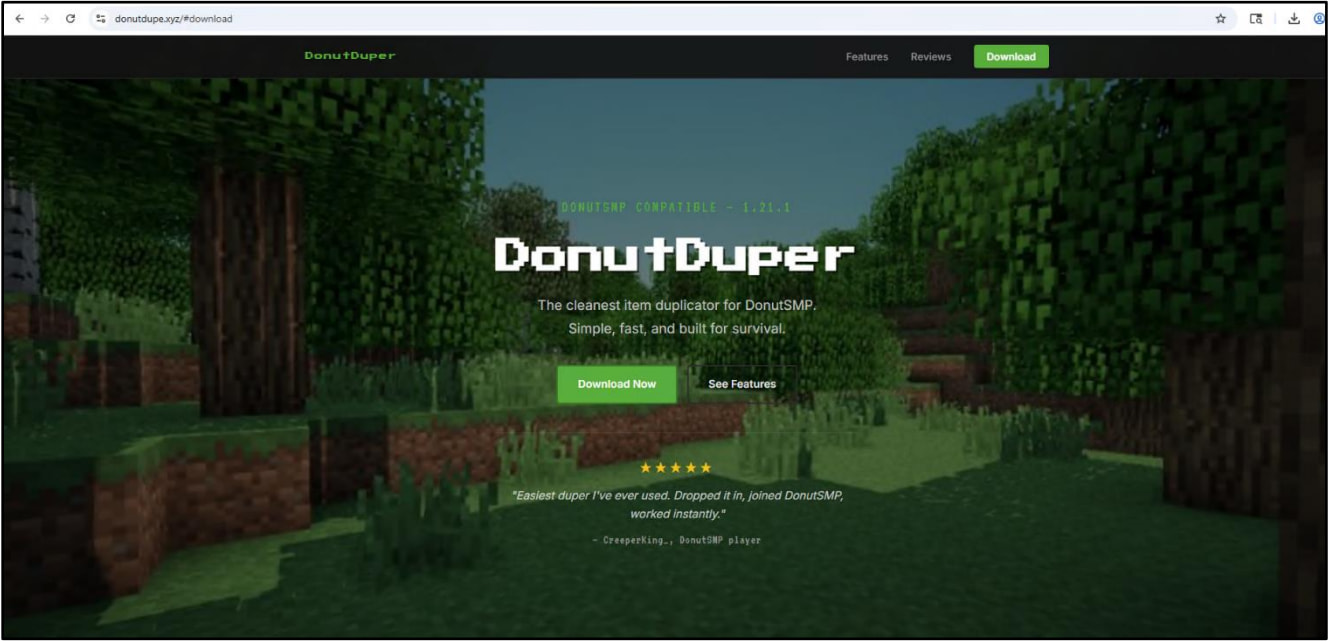
Схема проста. Пользователь ищет новый клиент или мод для Minecraft, находит красивое видео с инструкцией или сайт на первых позициях поиска, скачивает JAR-файл и вместе с ним получает инфостилер.

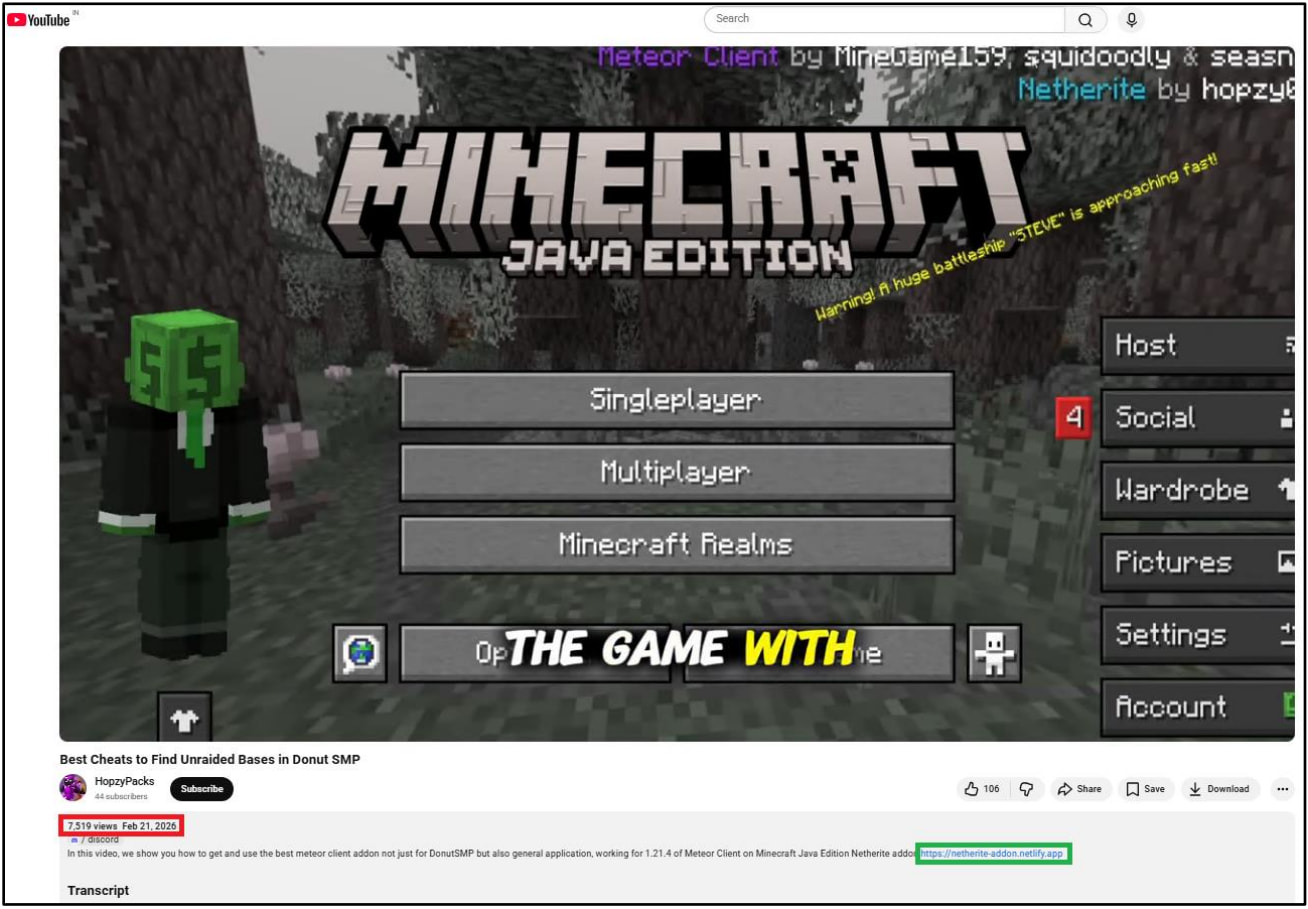
По данным McAfee, злоумышленники создали более 240 вредоносных ссылок и распространили свыше 3800 уникальных заражённых JAR-файлов. Некоторые ролики на YouTube с рекламой таких модов уже набрали тысячи просмотров.


Сам WeedHack работает по модели «вредонос как услуга». Более того, его базовая версия распространяется бесплатно — довольно редкий случай для подобных проектов. После регистрации злоумышленники получают доступ к панели управления с информацией о заражённых компьютерах и украденных данных.


В бесплатной версии зловред ворует игровые сессии Minecraft, сохранённые пароли, cookies из браузеров, данные криптокошельков, а также учётные записи Discord, Steam и Telegram. Дополнительно он умеет делать скриншоты заражённой системы.

За небольшую доплату возможности становятся ещё интереснее. Премиум-версия за 5 долларов в месяц или 24,99 доллара добавляет удалённое управление компьютером, кейлоггер, доступ к веб-камере, удалённую консоль и управление файлами.

По словам исследователей, большинство клиентов WeedHack — подростки и молодые пользователи, которые используют инструменты удалённого доступа для слежки и издевательств над своими жертвами.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru