


ИИ запоминает ваши откровения, половина пользователей об этом не знает

ИИ запоминает ваши откровения, половина пользователей об этом не знает

ИИ запоминает ваши откровения, половина пользователей об этом не знает

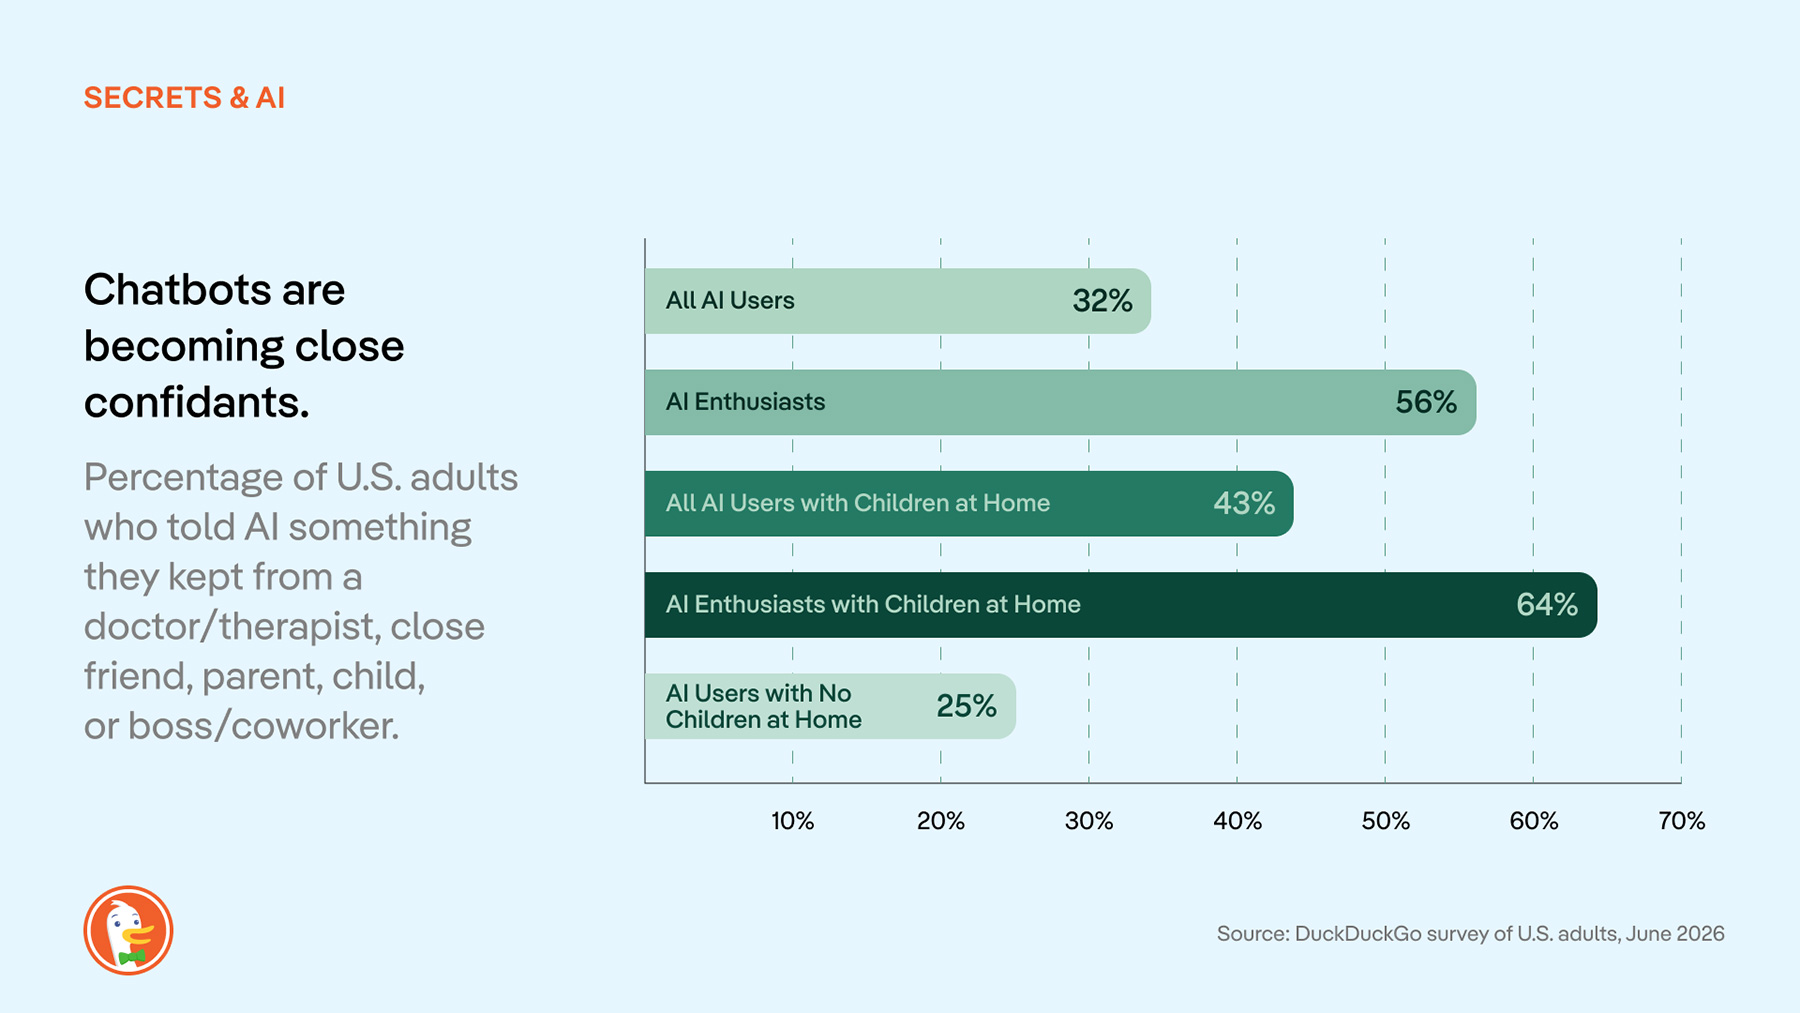
Чат-боты тихо переквалифицировались из поисковых помощников в цифровых исповедников. Согласно исследованию DuckDuckGo, почти каждый третий пользователь ИИ рассказывал нейросети то, чем не готов поделиться с друзьями, родственниками, коллегами или врачами. Среди убеждённых поклонников искусственного интеллекта таких уже 56%.

В опросе приняли участие около 2000 взрослых жителей США. Выяснилось, что люди охотно выгружают в чат-боты личные переживания, мысли и подробности жизни, но довольно смутно представляют дальнейшую судьбу этой информации.

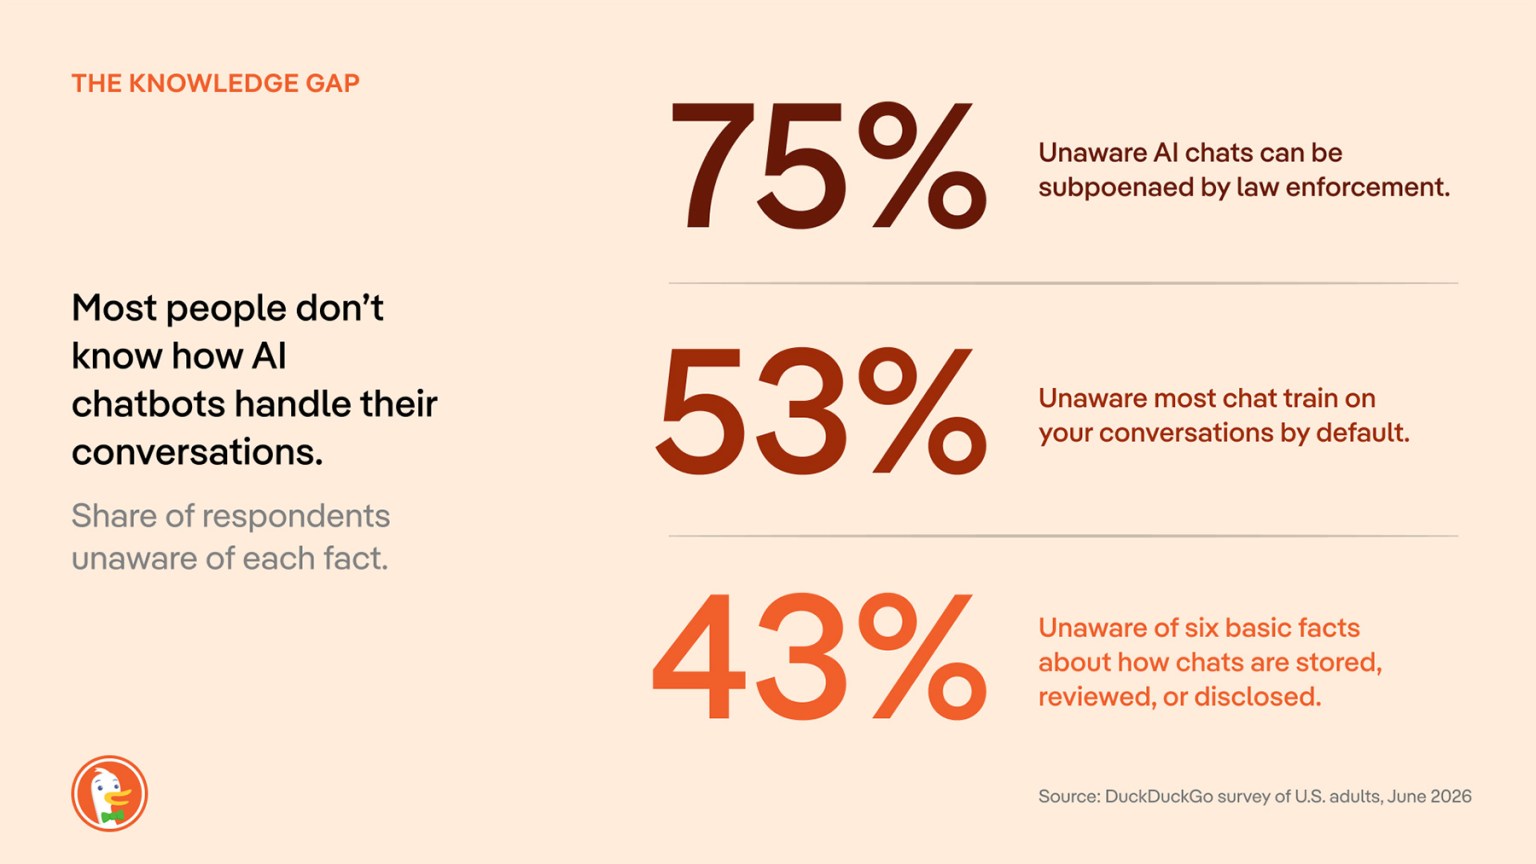
Так, 53% респондентов не знали или не были уверены, что большинство чат-ботов по умолчанию могут использовать разговоры для обучения моделей. Только четверть участников понимала, что переписку с ИИ в некоторых случаях могут запросить правоохранительные органы.


После знакомства с этой кухней 58% опрошенных признались, что им не нравится использование диалогов для обучения нейросетей. Почти треть оказалась крайне недовольна.

Особенно разговорчивыми оказались родители. Среди пользователей ИИ, воспитывающих детей, 43% доверяли чат-боту информацию, которую прежде не рассказывали никому. У людей без детей дома показатель составил 25%.


В DuckDuckGo считают, что разработчики сами подталкивают аудиторию к откровенности, рекламируя ИИ в качестве понимающего собеседника без осуждения. Вот только цифровой психотерапевт может запоминать больше, чем хотелось бы пациенту.


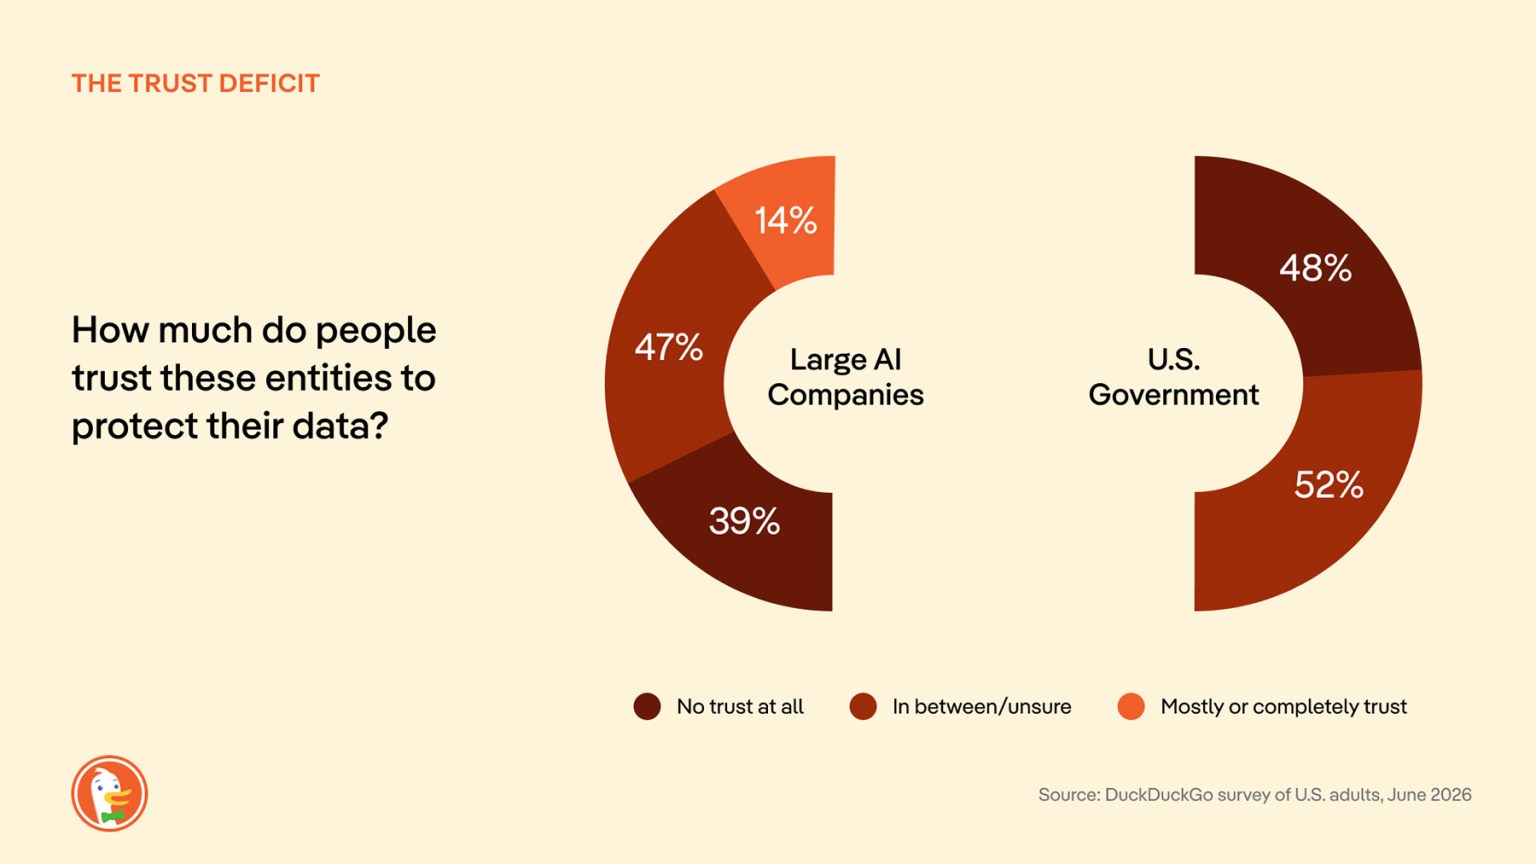
С доверием тоже негусто: 39% участников вообще не верят крупным ИИ-компаниям в вопросах защиты данных. Впрочем, американскому правительству повезло ещё меньше — ему не доверяют 48%.

Прежде чем вываливать нейросети семейные тайны, медицинские подробности или рабочие секреты, неплохо проверить политику хранения данных.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru