


ИИ запоминает ваши откровения, половина пользователей об этом не знает

ИИ запоминает ваши откровения, половина пользователей об этом не знает

ИИ запоминает ваши откровения, половина пользователей об этом не знает

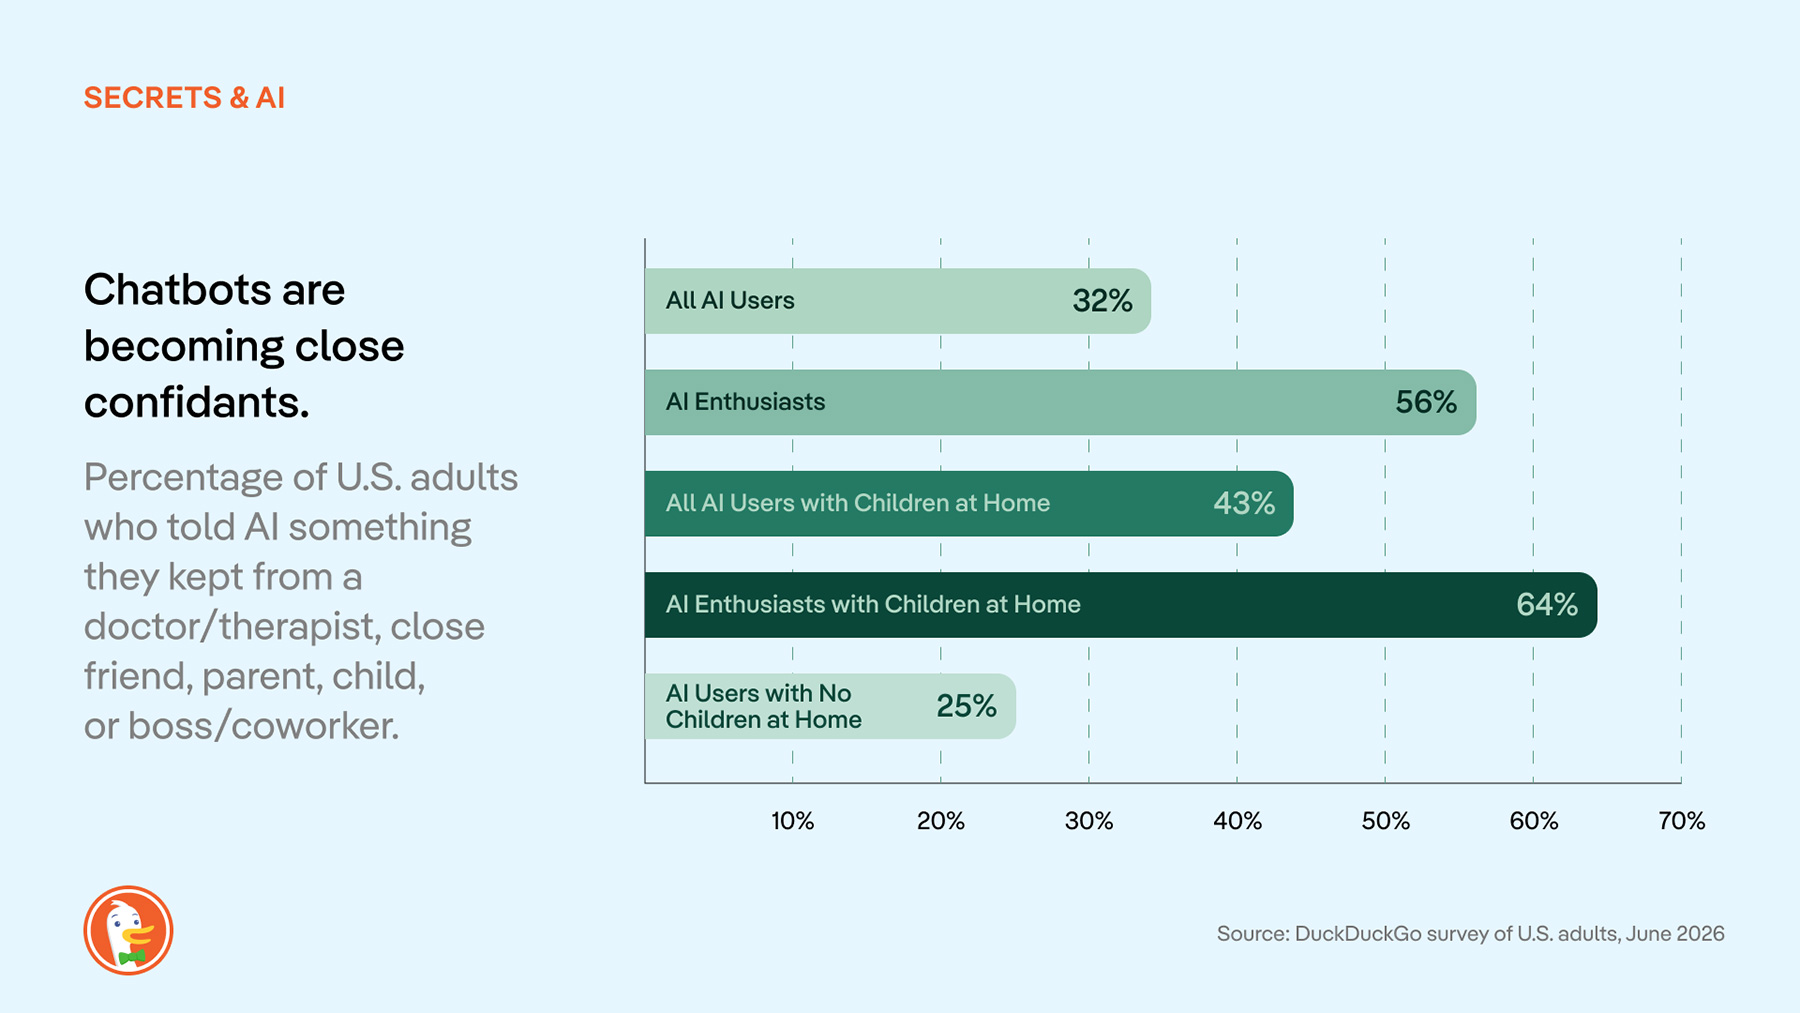
Чат-боты тихо переквалифицировались из поисковых помощников в цифровых исповедников. Согласно исследованию DuckDuckGo, почти каждый третий пользователь ИИ рассказывал нейросети то, чем не готов поделиться с друзьями, родственниками, коллегами или врачами. Среди убеждённых поклонников искусственного интеллекта таких уже 56%.

В опросе приняли участие около 2000 взрослых жителей США. Выяснилось, что люди охотно выгружают в чат-боты личные переживания, мысли и подробности жизни, но довольно смутно представляют дальнейшую судьбу этой информации.

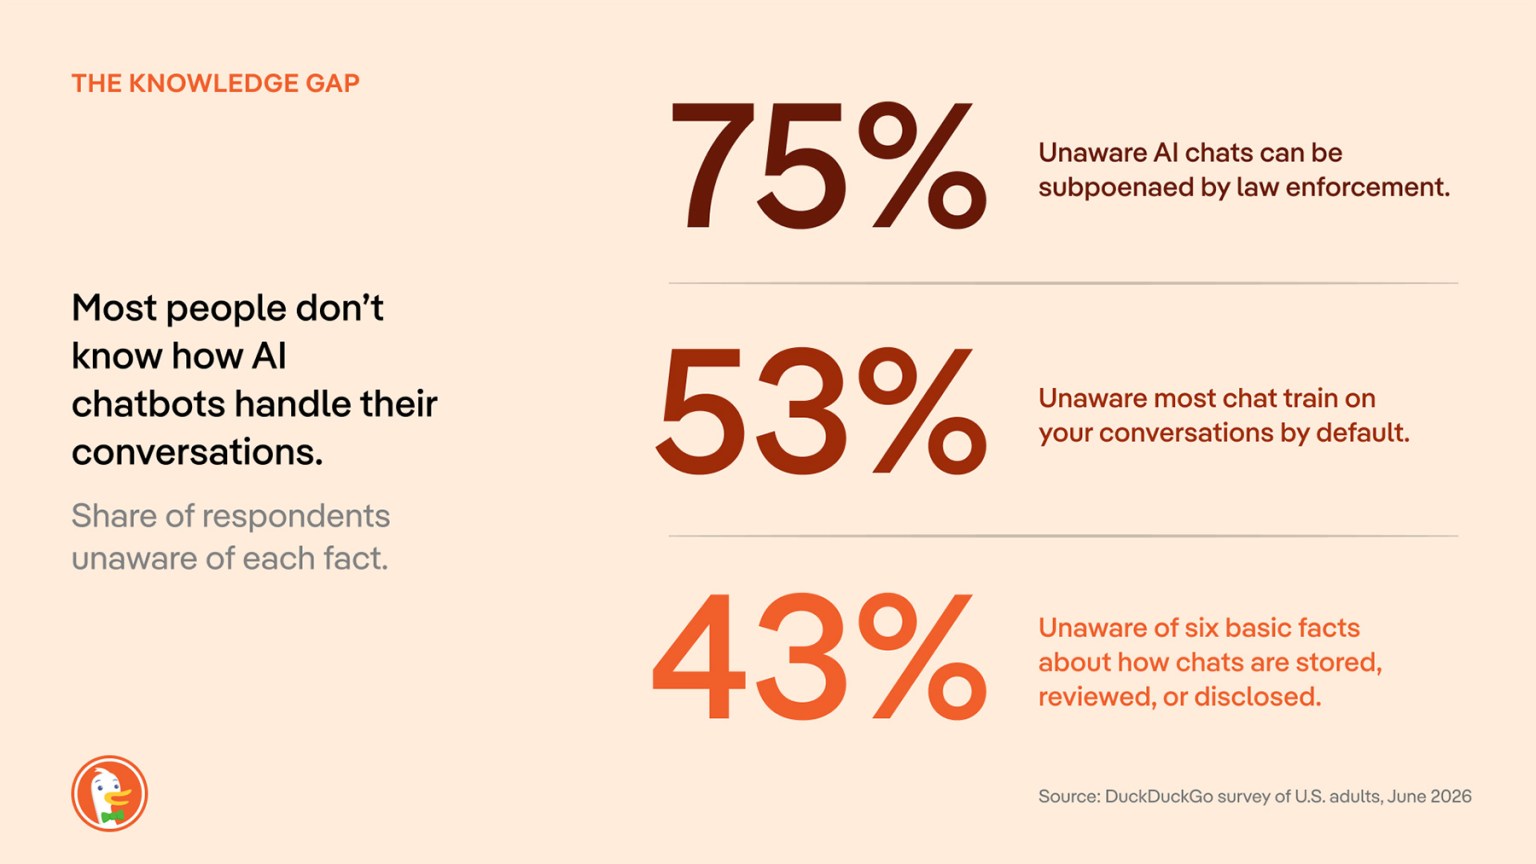
Так, 53% респондентов не знали или не были уверены, что большинство чат-ботов по умолчанию могут использовать разговоры для обучения моделей. Только четверть участников понимала, что переписку с ИИ в некоторых случаях могут запросить правоохранительные органы.


После знакомства с этой кухней 58% опрошенных признались, что им не нравится использование диалогов для обучения нейросетей. Почти треть оказалась крайне недовольна.

Особенно разговорчивыми оказались родители. Среди пользователей ИИ, воспитывающих детей, 43% доверяли чат-боту информацию, которую прежде не рассказывали никому. У людей без детей дома показатель составил 25%.


В DuckDuckGo считают, что разработчики сами подталкивают аудиторию к откровенности, рекламируя ИИ в качестве понимающего собеседника без осуждения. Вот только цифровой психотерапевт может запоминать больше, чем хотелось бы пациенту.


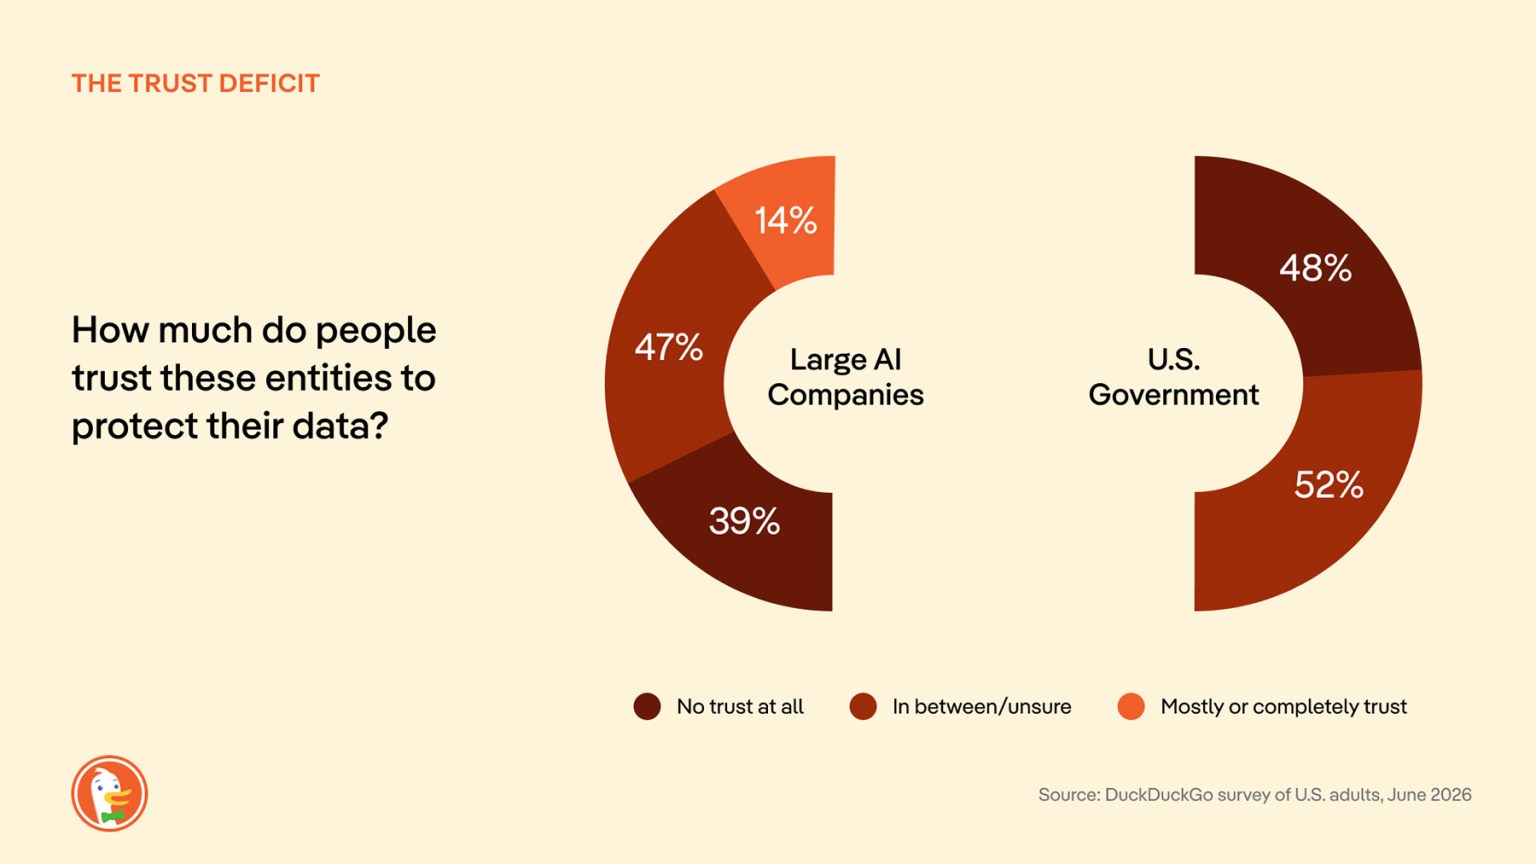
С доверием тоже негусто: 39% участников вообще не верят крупным ИИ-компаниям в вопросах защиты данных. Впрочем, американскому правительству повезло ещё меньше — ему не доверяют 48%.

Прежде чем вываливать нейросети семейные тайны, медицинские подробности или рабочие секреты, неплохо проверить политику хранения данных.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru