


Ботоводы проводят DDoS-атаки по всему миру, пристреливая новую IoT-сеть

Ботоводы проводят DDoS-атаки по всему миру, пристреливая новую IoT-сеть

Ботоводы проводят DDoS-атаки по всему миру, пристреливая новую IoT-сеть

С конца 2024 года эксперты Trend Micro фиксируют DDoS-атаки с нового ботнета, построенного на роутерах и IP-камерах. Злоумышленники выбирают мишенями предприятия разного профиля и проводят атаки во многих регионах, в том числе в России.

Анализ показал, что лежащий в основе ботнета зловред является наследником Mirai и Bashlite, он же Lizkebab и Gafgyt. Для его внедрения в сетевые и IoT-устройства используются RCE-уязвимости и слабость парольной защиты.

При запуске вредонос задает правила для iptables:

  • разрешить подачу запросов на TCP-соединение из локальной сети;
  • запретить подачу запросов на TCP-соединение из интернета (не исключено, что для предотвращения заражения другими DDoS-ботами);
  • разрешить прием пакетов на установленных TCP-соединениях;
  • разрешить коммуникации с C2-сервером.

Новоявленный бот поддерживает несколько техник DDoS типа flood: TCP SYN, TCP ACK, UDP-флуд, TCP STOMP (для обхода защиты) и GRE-флуд (большое количество запросов с подменой IP источника либо поток UDP-пакетов по туннелю IP-over-Ethernet).

Во избежание перезапуска зараженного устройства при росте нагрузки бот деактивирует сторожевой таймер. Он также умеет по команде обеспечивать проксирование трафика (Socks) для нужд теневого сервиса.

Мониторинг C2-соединений в ходе одного из инцидентов выявил IP-адреса 348 источников мусорного потока. Как удалось установить, в основном это были беспроводные роутеры (80%), по большей части TP-Link и Zyxel.

Примерно 12% зараженных устройств представляли собой IP-камеры Hikvision. Больше половины генераторов вредоносного трафика (57%) были расположены в Индии, 17% — в Южной Африке.

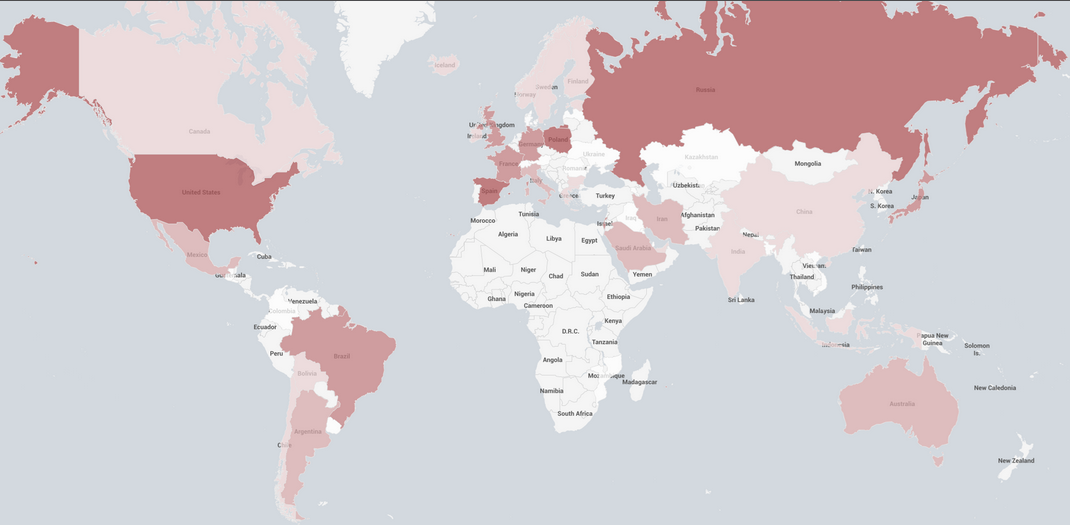
Наибольшее количество атакованных целей (IP-адресов) зафиксировано в США (17%), Бахрейне (10%) и Польше (9%), чуть менее — в Испании (7%), Израиле и России (по 6%). Примечательно, что, кроме привычных UDP и SYN, в Японии часто применяется STOMP flood, в остальных странах — GRE-атаки.

Больше прочих от DDoS страдают ИТ-сфера и телеком, в Японии — также транспортные компании. Ущерб от новобранца пока невелик: атаки вызвали временную потерю связи у нескольких мишеней.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru