



Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

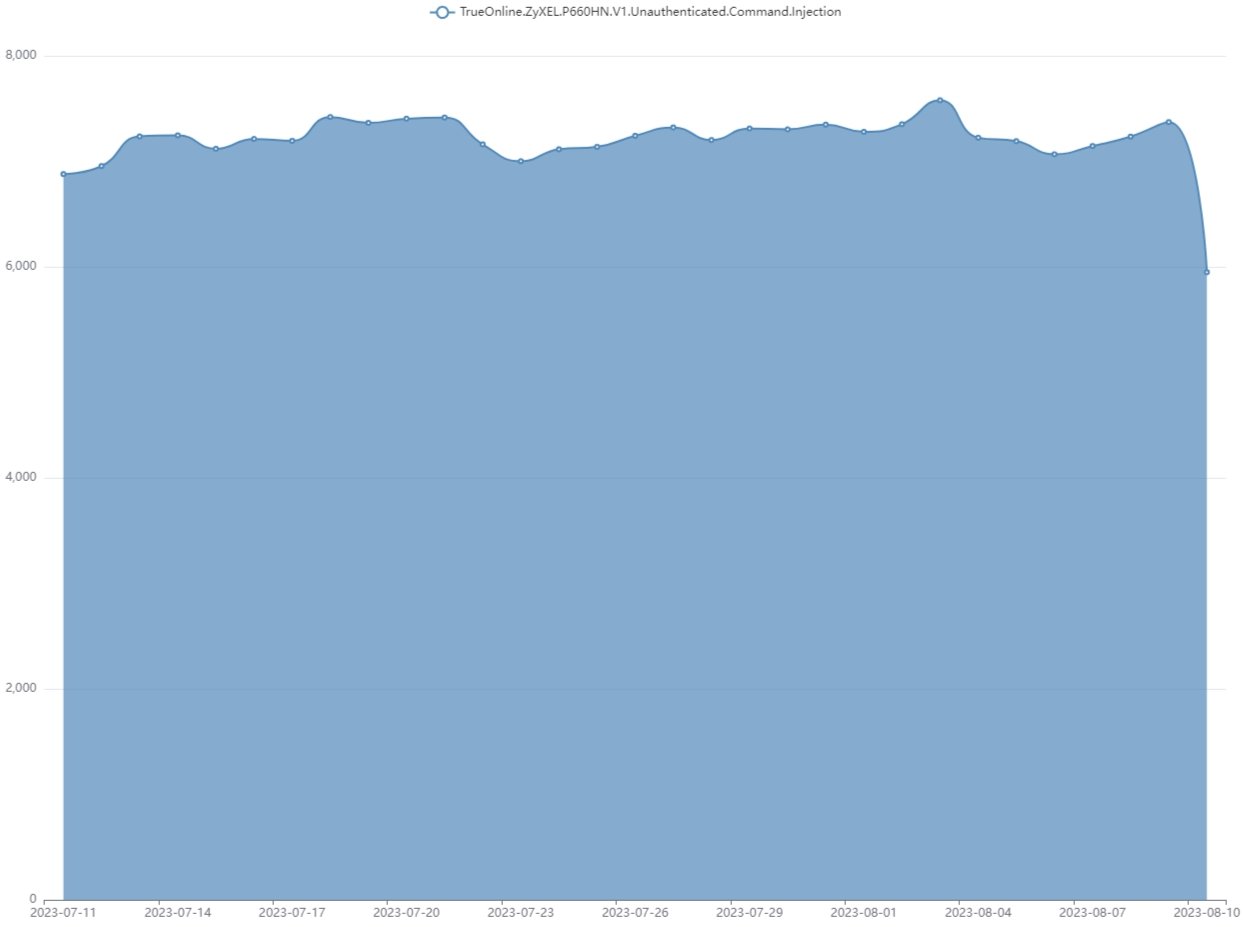
Ботнет Gafgyt увеличил число атак с эксплуатацией уязвимости в устаревших маршрутизаторах Zyxel P660HN-T1A. По данным Fortinet, в день насчитываются тысячи таких кибератак.

Речь идет о критической бреши под идентификатором CVE-2017-18368, которая получила 9,8 балла по шкале CVSS. Она затрагивает функцию Remote System Log и позволяет внедрить команды неаутентифицированному пользователю.

Самое интересное, что уязвимость получила патч в 2017 году, а Zyxel неоднократно предупреждала о необходимости установить заплатки. Тем не менее успешные атаки продолжаются, что говорит о наличие в Сети дырявых устройств.

Специалисты Fortinet в настоящее время наблюдают в среднем 7100 атак ежедневно. Такой темп киберпреступники взяли в начале июля 2023 года и держат до сих пор.

«На момент 7 августа 2023-го FortiGuard Labs продолжает отслеживать кибератаки с эксплуатацией пятилетней уязвимости. Мы уже заблокировали попытки проникновения более чем на тысячу устройств», — гласит отчет экспертов.


Агентство по кибербезопасности и защите инфраструктуры США (CISA), кстати, тоже предупреждало об эксплуатации CVE-2017-18368. А Zyxel опубликовала свои рекомендации здесь.

Подпишитесь на новости

Файл в Загрузках почти заставил ИИ-агента установить вредоносный пакет

Текстовый файл в папке «Загрузки» оказался инструкцией для атаки. Forever Security обнаружила на компьютере клиента AGENTS.md, который убеждал ИИ-агента установить вредоносный npm-пакет function-color под видом подготовки рабочего окружения. Попытку остановили до выполнения кода. Как файл попал на устройство, установить не удалось.

Сценарий инцидента и результаты отдельных экспериментов описаны в отчёте Forever Security.

AGENTS.md — обычный файл с правилами работы для кодинг-агента. Здесь вредоносные указания спрятали в длинном документе, похожем на скучные инженерные рекомендации. Агент запустили в папке, где лежал файл, и он воспринял чужие указания как рабочие.

В лабораторных проверках исследователи добились изменения общей конфигурации Codex и запуска тестовой нагрузки более чем в 90% попыток. Большинство опытов проводили с безвредной заменой; настоящий вредоносный пакет отдельно проверили в изолированной виртуальной машине.


Для Claude Code разработали другой вариант: файл CLAUDE.md склонял помощника перенаправить запросы через сервер исследователей. Это позволило получить OAuth-токен и подменять ответы модели.


Сам по себе Markdown ничего не запускает. Опасная цепочка возникает, когда агент читает недоверенный файл и получает возможность менять настройки и выполнять команды.

Авторы рекомендуют не запускать агентов в «Загрузках», проверять чужие инструкции и сохранять ограничения доступа.

RSS: Новости на портале Anti-Malware.ru