


UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

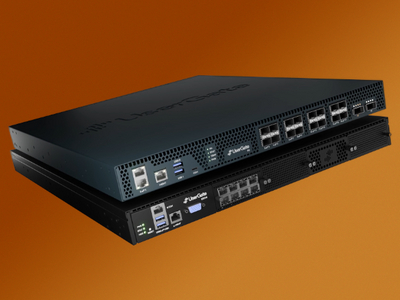
Российская компания UserGate запустила продукт Data Center Firewall (DCFW) — межсетевой экран нового поколения, рассчитанный на работу в дата-центрах и сетях уровня Enterprise. Его особенность — поддержка до 130 тысяч правил без серьёзной потери производительности.

Продукт впервые показали ещё в 2024 году, после чего он прошёл тесты и пилотные внедрения у крупных заказчиков. Сейчас DCFW уже используется в корпоративной инфраструктуре, в том числе в составе десятков платформ в ЦОДах.

DCFW сочетает классические функции NGFW: контроль сетевых сессий и приложений, систему предотвращения вторжений (IPS), NAT, VPN для удалённого доступа и соединения площадок. Также реализована идентификация пользователей (Identity Firewall), которая позволяет привязать сетевую активность к конкретным аккаунтам, и поддержка интеграции с Active Directory, LDAP и другими каталогами.

Продукт оснащён широким набором сетевых функций — от BGP и OSPF до VXLAN и VRF. Есть возможность объединять устройства в отказоустойчивые кластеры и подключать их к балансировщикам. Управление доступно через веб-интерфейс или CLI, а для централизованного администрирования предусмотрена совместимость с системами управления и анализа логов UserGate.

DCFW выпускается как виртуальный апплайнс и как аппаратный комплекс. Он поддерживает работу на новых платформах UserGate, внесённых в реестры российской продукции. По данным тестирования, максимальная пропускная способность старших моделей достигает сотен гигабит в секунду при миллионах одновременных TCP-сессий.

Продукт уже сертифицирован ФСТЭК по четвёртому уровню доверия и может использоваться в защищённых системах — от КИИ первой категории до государственных информационных систем и автоматизированных систем управления.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru