


Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Ваш смартфон может оказаться единственным «соучастником», который нужен мошеннику, чтобы опустошить банковский счёт — даже если карта всё это время лежит у вас в кошельке. Group-IB выпустила отчёт о стремительно растущем подпольном рынке Android-инструментов с поддержкой NFC, с помощью которых злоумышленники проводят удалённые бесконтактные платежи.

Исследователи назвали эту схему Ghost Tap. По сути, это цифровая версия карманной кражи: между картой жертвы и платёжным терминалом преступника выстраивается «мост» через интернет.

Такие инструменты активно продаются в телеграм-каналах, а ключевую роль в их распространении играют группы, связанные с китайским киберпреступным сообществом.

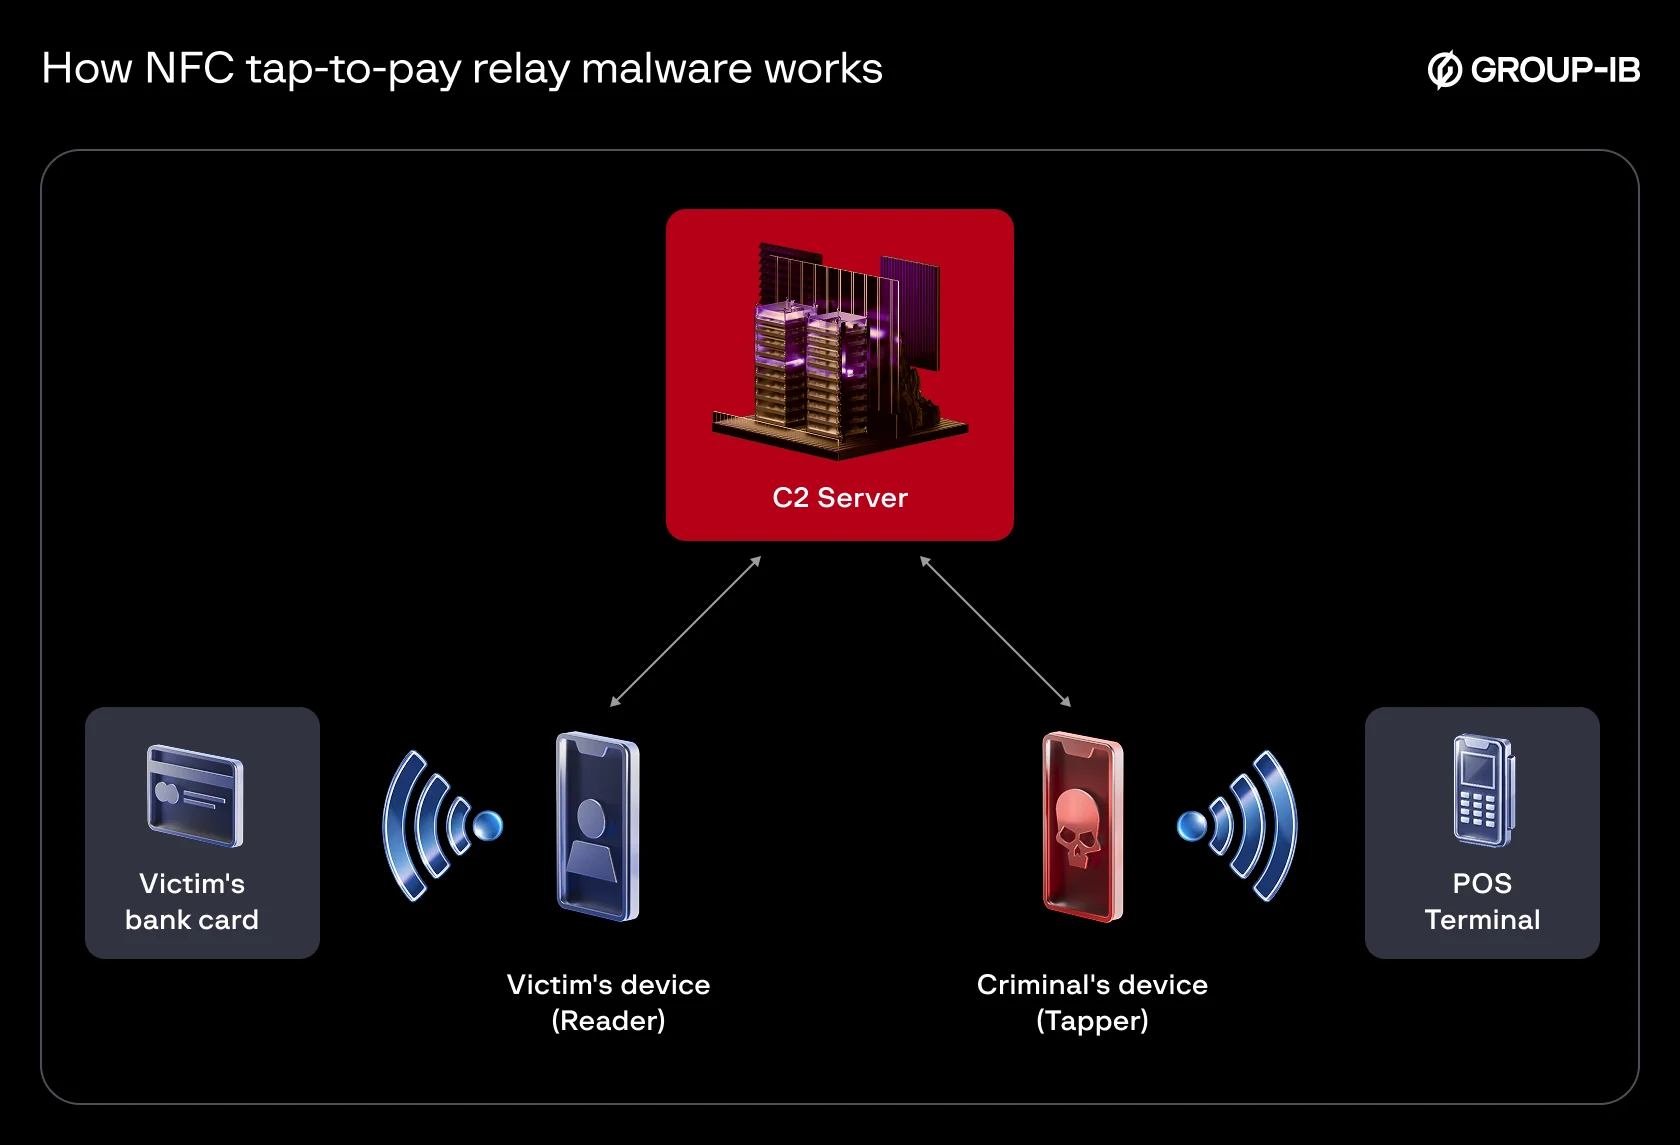
Схема завязана на ретрансляции NFC-сигнала и обычно использует два Android-приложения:

  • Reader — устанавливается на телефон жертвы. Его распространяют через СМС-фишинг или телефонные звонки под предлогом «проверки личности», «обновления платёжных данных» или «подтверждения карты». Пользователя просят приложить карту к смартфону.
  • Tapper — работает уже на устройстве мошенника. Он эмулирует карту жертвы и передаёт сигнал на платёжный терминал.


В итоге оплата проходит так, будто карта действительно находится рядом с POS-терминалом. Физического доступа к ней не требуется — достаточно одного «проверочного» касания.

Ghost Tap — это не эксперимент энтузиастов, а вполне себе налаженный бизнес. Group-IB обнаружила сразу несколько «брендов», конкурирующих между собой: TX-NFC, X-NFC, NFU Pay и другие. Они продают доступ к своим инструментам по подписке — от $45 в день до $1 000+ за три месяца.

Всего аналитики зафиксировали не менее 54 различных APK-вариантов. Некоторые продавцы предлагают круглосуточную «техподдержку», работая посменно, чтобы клиенты могли выводить деньги в любое время.

Но украсть данные карты — полдела. Для обналичивания используются нелегально полученные POS-терминалы, которые тоже спокойно продаются в Telegram. В отчёте упоминается группа Oedipus, торговавшая терминалами крупных финансовых организаций на Ближнем Востоке, в Северной Африке и Азии.

По данным Group-IB, только через одного такого продавца с ноября 2024 по август 2025 года прошло как минимум $355 тысяч нелегальных транзакций.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru