


Расширения Chrome подсовывают зловреды под видом критических обновлений

Расширения Chrome подсовывают зловреды под видом критических обновлений

Расширения Chrome подсовывают зловреды под видом критических обновлений

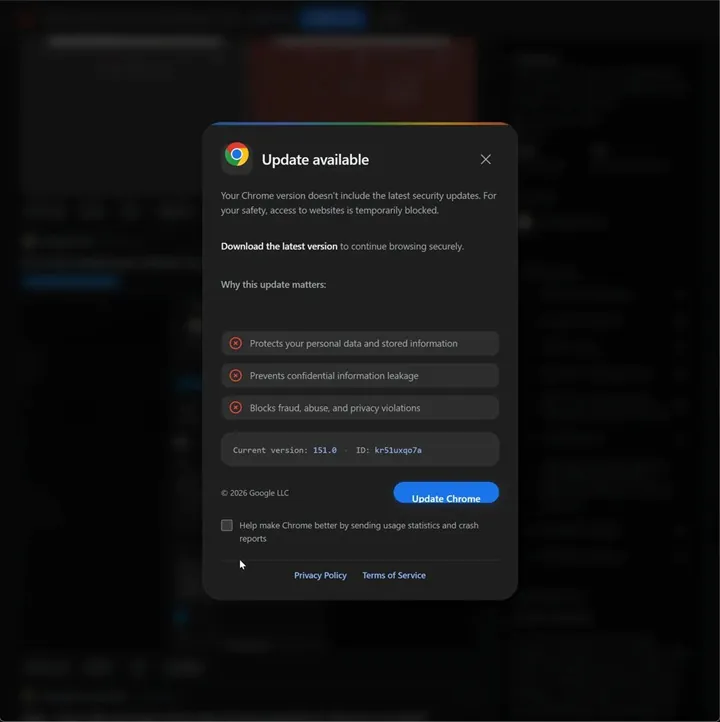
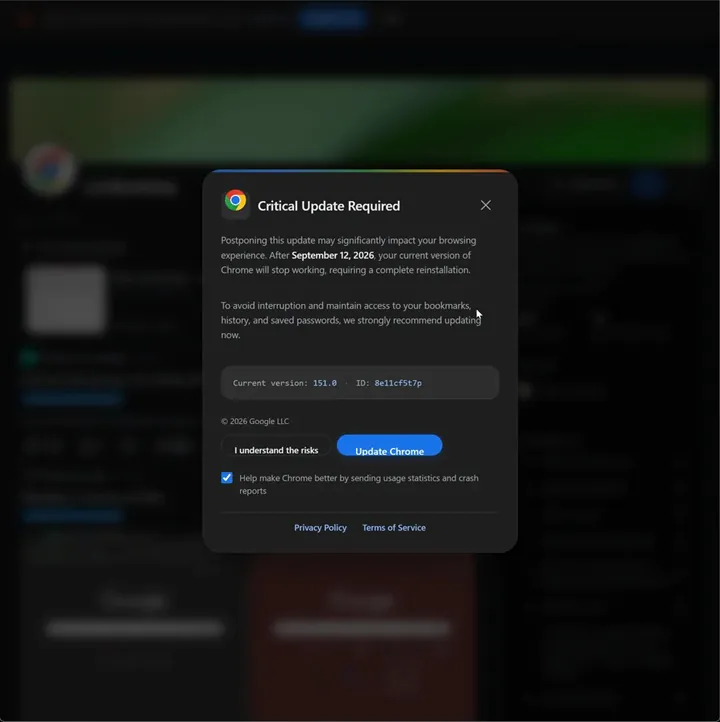
Пользователи браузеров на базе Chromium столкнулись с настойчивыми всплывающими окнами, требующими срочно обновить Chrome. За убедительным предупреждением может скрываться скомпрометированное расширение, которое вместо апдейта загружает на компьютер подозрительный VBS-сценарий или EXE-файл.

Сообщения «Critical Update Required» и «Update available» появляются прямо во время просмотра сайтов.

После нажатия кнопки пользователь получает не новую версию браузера, а файл, который ещё нужно самостоятельно запустить.

Проблема замечена не только в Chrome. На такие же окна жалуются владельцы Brave и Opera, причём им тоже предлагают обновить браузер Google. Этот небольшой сценарный ляп и выдаёт подделку.


Источником всплывающих окон становятся расширения, которые динамически загружают вредоносные сценарии с внешних серверов. Поэтому полное сканирование компьютера антивирусом может ничего не показать: сам браузер не заражён, а опасный файл появляется только после действий пользователя.

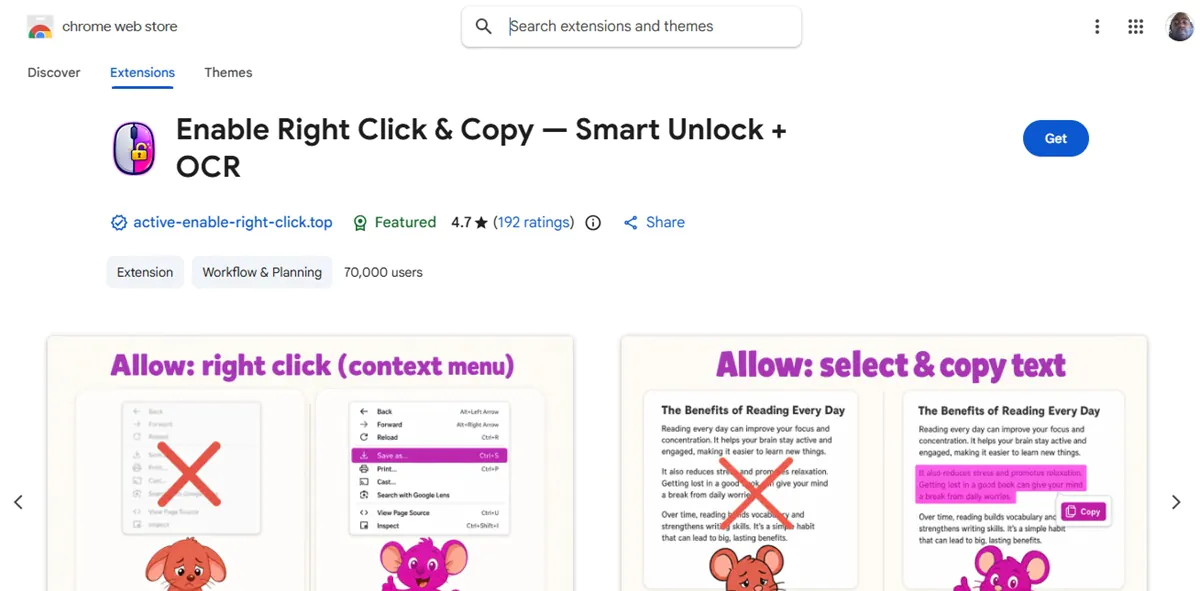
Ранее подобную активность связывали с дополнением QuickLens — Search Screen with Google Lens, которое впоследствии удалили из Chrome Web Store. В новых сообщениях пользователи называют Enable Right Click & Copy Smart Unlock + OCR и другие небольшие утилиты.


На момент публикации это расширение оставалось в магазине, собрало около 70 тыс. установок и рейтинг 4,7 из 5. Звёздочки, как выясняется, от внезапной смены хозяина не защищают.

Злоумышленники могут выкупить популярное легитимное расширение или получить контроль над аккаунтом разработчика, а затем распространить обновление с новым поведением.

При появлении подозрительных окон не следует загружать и запускать предложенные файлы. Проверять обновления нужно через встроенное меню браузера. Если реклама возвращается, стоит отключать расширения по одному, начиная с недавно установленных и малоизвестных.

Подпишитесь на новости

Дата-центр VK атаковали беспилотники. Сервисы работают, утверждает компания

По дата-центру VK в Ленинградской области ударили беспилотники. Об атаке компания сообщила 18 октября, отдельно подчеркнув: пользовательские сервисы доступны в обычном режиме. Согласно заявлению холдинга, отключать привычные приложения и ждать восстановления не пришлось.

Как сообщает «Интерфакс», VK подтвердила сам факт атаки, но подробностей о повреждениях в приведённом заявлении нет.

Речь идёт об инфраструктуре компании, которой принадлежат «ВКонтакте», «Одноклассники», «Дзен», «Почта Mail» и «Облако Mail». В её портфеле также мессенджер МАКС, видео- и музыкальные сервисы, образовательные платформы и продукты для бизнеса.

До этого губернатор Ленобласти Александр Дрозденко сообщил об уничтожении 95 беспилотников над регионом. По его данным, обломки падали на жилые дома и линии электропередачи.

Угрозы для цифровых сервисов давно не ограничиваются взломами и DDoS. Серверы стоят во вполне физических зданиях, которым тоже нужна защита.

При этом делать вывод, что дата-центр не пострадал, рано: доступность приложений и состояние самой площадки — разные вещи. Пока публичная позиция VK сводится к одному: атака была, сервисы работают.

RSS: Новости на портале Anti-Malware.ru