


Интернет-провайдеров хотят штрафовать на 500 тыс. рублей за порчу домов

Интернет-провайдеров хотят штрафовать на 500 тыс. рублей за порчу домов

Интернет-провайдеров хотят штрафовать на 500 тыс. рублей за порчу домов

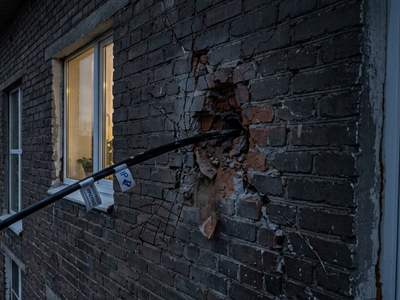
Интернет-провайдеров хотят штрафовать за повреждение имущества многоквартирных домов, провисшие кабели, отсутствие маркировки и самовольное подключение оборудования к электросети. Размер санкций может достигать 500 тыс. рублей, столько же теперь грозит управляющим компаниям за недопуск операторов.

С инициативой в ФАС обратился комитет Торгово-промышленной палаты по предпринимательству в сфере ЖКХ. Ведомство подтвердило получение обращения и рассмотрит его в установленном порядке.

С 6 августа 2026 года управляющие организации могут получить штраф от 100 тыс. до 500 тыс. рублей, если мешают провайдеру провести сеть в дом. Для должностных лиц наказание составляет от 10 тыс. до 40 тыс. рублей.

Комитет ТПП считает, что правила получились односторонними: УК уже наказывают за закрытую дверь, а оператору за оставленный после монтажа кабельный хаос отдельная административная санкция не грозит.

По данным комитета, 88% судебных споров между сторонами инициируют управляющие организации, причём в 85% случаев суд удовлетворяет их требования. Среди типичных претензий можно встретить провисающие и неподписанные кабели, повреждение общего имущества и подключение к электричеству без разрешения.

Операторы идею встретили без энтузиазма. В МТС заявили, что обвинения в массовых нарушениях не подтверждены статистикой. В «Мегафоне» напомнили, что УК до сих пор ограничивают доступ к домовой инфраструктуре, а в «Ростелекоме» указали: проекты сетей уже согласовываются и должны соответствовать требованиям безопасности.

Участники рынка опасаются, что новые штрафы станут ещё одним способом давления, особенно на небольших провайдеров. Управляющие компании, по их версии, не хотят терять доходы и контроль над доступом операторов в дома.

Подпишитесь на новости

Security Vision представила портал самооценки ИБ для холдингов

У одной «дочки» требования выполнены, у другой — замечания годами гуляют по почте, у третьей отчет живет в отдельной таблице. Security Vision представила Self-Assessment — портал, который собирает самооценку информационной безопасности всей группы компаний в одном месте и помогает контролировать устранение проблем.

Как заявляет разработчик, Security Vision SA охватывает весь цикл: от подготовки требований и рассылки опросных листов до расчета результатов и контроля корректирующих мероприятий. Головная организация получает сводную картину по дочерним структурам и отдельным системам.

Требования можно загружать, объединять в шаблоны, распределять по направлениям и хранить с учетом версий. Оценки запускаются по расписанию либо под конкретную задачу, а вопросы назначаются ответственным специалистам.

Ответы и обоснования проходят валидацию. Затем система рассчитывает результат по выбранной методике, включая собственную методологию организации. Если выполнение требования можно определить по метрикам, после настройки критериев поддерживается автоматическое заполнение ответа.

Дальше начинается самое полезное: невыполненные требования превращаются в план действий с ответственными, сроками и статусами. Руководство видит, какие компании исправляют замечания, а где работа зависла. Отчет «проблемы выявлены» получает продолжение — кто и когда их устранит.

Для анализа предусмотрены отчеты и интерактивные дашборды с детализацией до конкретной организации или системы. Также портал позволяет вести реестр внутренних нормативных документов, сохранять их версии и уведомлять сотрудников об ознакомлении.

По замыслу компании, единая методология должна сократить ручное сведение данных и помочь распределять ресурсы по приоритетам. Первую демонстрацию SA Security Vision проведет 27-28 октября на SOC Forum.

RSS: Новости на портале Anti-Malware.ru