


TrickBot спрятал команды в DNS и научился обходиться без HTTP

TrickBot спрятал команды в DNS и научился обходиться без HTTP

TrickBot спрятал команды в DNS и научился обходиться без HTTP

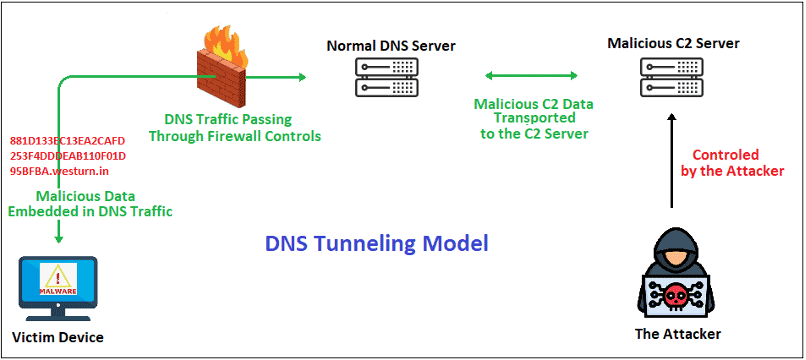
TrickBot обзавёлся новым способом связи с командным сервером: вместо привычного HTTP вредонос использует DNS-туннелирование. Команды и украденные данные теперь маскируются под обычные DNS-запросы — попробуй отличи атаку от сетевой рутины.

Исследователи из FortiGuard Labs обнаружили, что TrickBot шифрует данные с помощью XOR-ключа 0xB9, переводит их в шестнадцатеричный формат и дробит на части.

Получившиеся строки становятся поддоменами адресов злоумышленников — например, westurn.in. Запросы могут отправляться через публичные DNS-серверы вроде 8.8.8.8.


Ответы устроены ещё хитрее: вредонос кодирует данные внутри IPv4-адресов, используя старшие биты каждого октета как метки для сборки фрагментов. Один пакет позволяет передать до 183 байт. Если DNS-сервер перемешает ответы, TrickBot расставит их в правильном порядке самостоятельно.

Скорость такого туннеля достигает примерно 30,7 Кбайт/с. Этого достаточно, чтобы загрузить модуль размером 1,2 Мбайт менее чем за минуту. Не оптоволокно, конечно, но для доставки вредоносной нагрузки вполне бодро.

При этом старые привычки TrickBot не забыл. Он сохранил прежнюю структуру команд, умеет загружать модули, внедрять код в процессы, запускать PowerShell и выполнять машинный код.


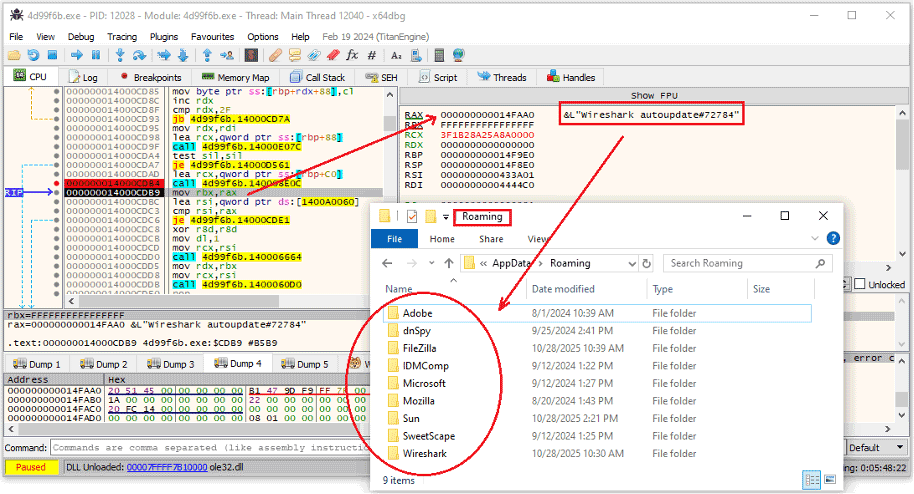
Для закрепления в системе малварь создаёт задания планировщика с безобидными названиями вроде Wireshark autoupdate #<число>. Они запускаются каждые пять минут и при старте Windows. Сведения о задании и путь к файлу прячутся в альтернативных потоках NTFS $TASK и $FILE.

Строки и названия Windows API внутри образца зашифрованы, а нужные функции определяются во время работы по хешам. Аналитикам оставили настоящий технический квест.

Защитникам рекомендуют проверять аномально длинные и некорректные DNS-запросы, обращения к необычным резолверам и подозрительную активность поддоменов.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru