


В платформе Security Vision расширили возможности автоматизации

В платформе Security Vision расширили возможности автоматизации

В платформе Security Vision расширили возможности автоматизации

Вышел новый релиз платформы Security Vision, в котором разработчики сосредоточились на повышении удобства повседневной работы специалистов, расширении возможностей автоматизации и учёте требований регуляторов.

Навигация и интерфейс

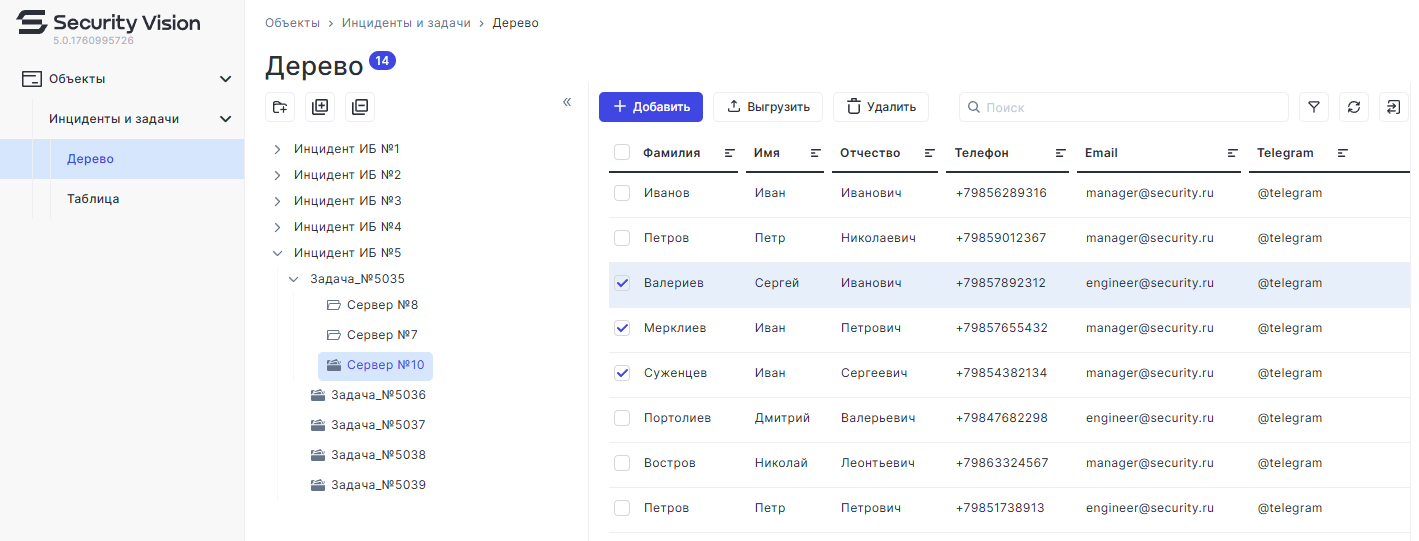
Теперь разделы «История запуска коннекторов» и «Расписания запуска коннекторов» объединены внутри модуля «Коннекторы». Обновлены представления «Дерево» и «Таблица», а также добавлены настройки по умолчанию для кратких и полных карточек в справочниках — интерфейс стал лаконичнее, а работа с повторяющимися элементами быстрее.


Аналитика и визуализация

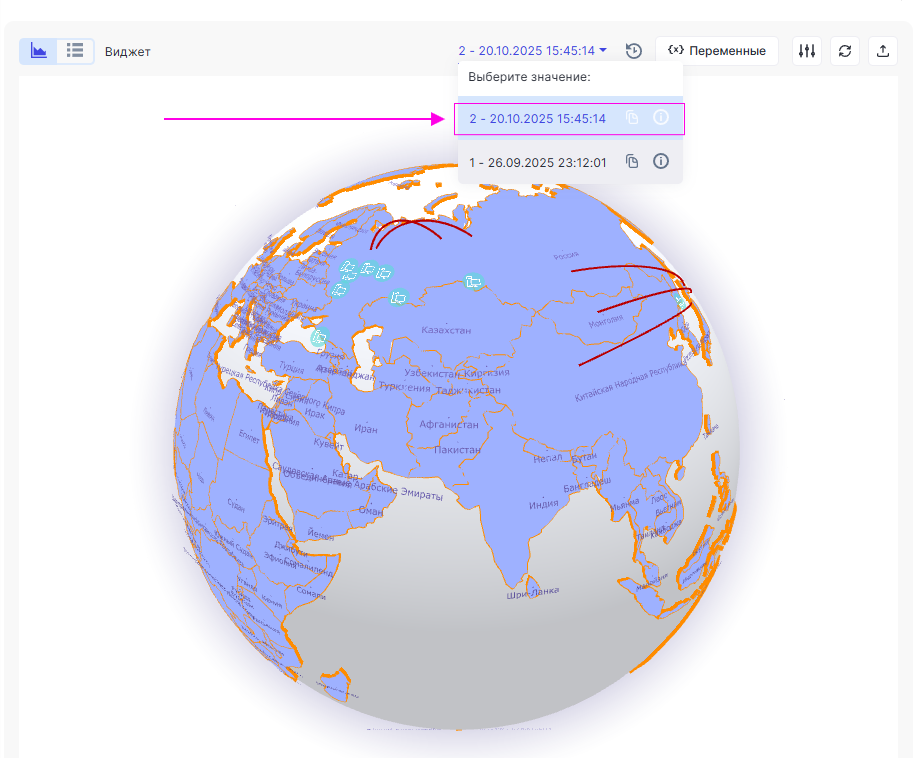
В системе появилось версионирование виджетов — при добавлении их в дашборды или отчёты автоматически используется актуальная версия. Для популярных типов графиков и диаграмм теперь можно использовать данные блока как источник переменной, что делает визуализацию более гибкой.

Также добавлены новые операции с переменными, включая сдвиг дат (например, к началу или концу недели и месяца) и кодирование/декодирование Base64.


Рабочие процессы и отчёты

В действии «Создать отчёт» появился выбор между шаблонным документом и созданием отчёта с нуля в редакторе. Это ускоряет подготовку материалов и сокращает количество шаблонов, которые нужно сопровождать.

Теперь можно формировать отчёты из обычных текстовых файлов с тегами — система автоматически подставляет нужные данные. Также расширены возможности переопределения входных параметров в рабочих процессах, что делает их более универсальными.

Интеграции и коннекторы

В HTTP-коннекторе теперь можно указывать произвольный Content-Type, включая форматы для CSV-интеграций. В коннекторе «Почта» реализован поиск по регулярным выражениям внутри архивов вложений — нужные файлы можно извлекать без ручной распаковки.

Безопасность и контроль

В журнале аудита у каждой записи теперь есть уникальный идентификатор события — это помогает соответствовать требованиям по журналированию. Появилось предупреждение о скором завершении сессии и настройка режима единственной активной пользовательской сессии, что усиливает контроль доступа.

Администрирование и установка

В мастере установки теперь можно задать путь для сохранения логов развёртывания — это упрощает диагностику и анализ установки как на тестовых, так и на промышленных стендах.

Обновление делает Security Vision более удобной для специалистов и ближе к требованиям корпоративной и регуляторной безопасности.

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru