Вышел новый релиз платформы Security Vision, в котором разработчики сосредоточились на повышении удобства повседневной работы специалистов, расширении возможностей автоматизации и учёте требований регуляторов.
Навигация и интерфейс
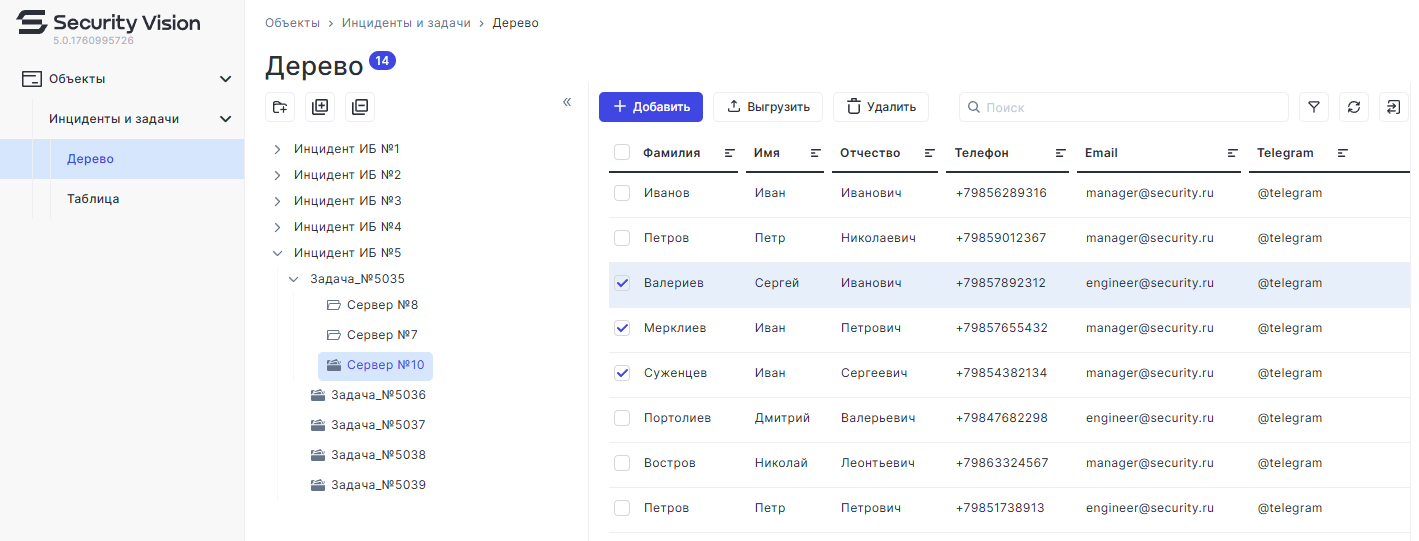
Теперь разделы «История запуска коннекторов» и «Расписания запуска коннекторов» объединены внутри модуля «Коннекторы». Обновлены представления «Дерево» и «Таблица», а также добавлены настройки по умолчанию для кратких и полных карточек в справочниках — интерфейс стал лаконичнее, а работа с повторяющимися элементами быстрее.
Аналитика и визуализация
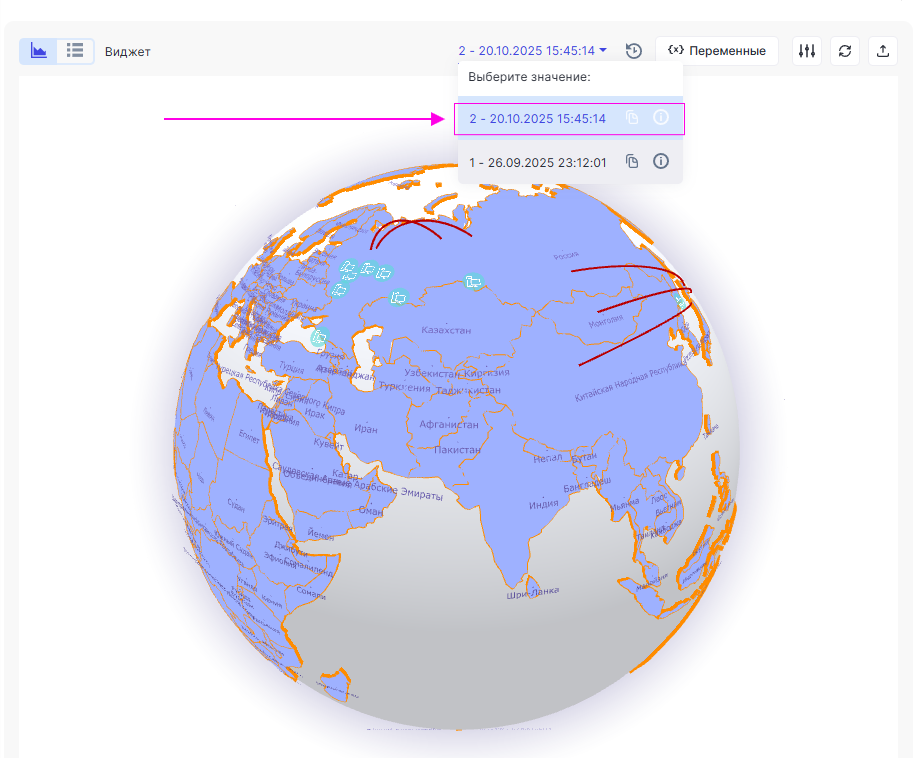
В системе появилось версионирование виджетов — при добавлении их в дашборды или отчёты автоматически используется актуальная версия. Для популярных типов графиков и диаграмм теперь можно использовать данные блока как источник переменной, что делает визуализацию более гибкой.
Также добавлены новые операции с переменными, включая сдвиг дат (например, к началу или концу недели и месяца) и кодирование/декодирование Base64.
Рабочие процессы и отчёты
В действии «Создать отчёт» появился выбор между шаблонным документом и созданием отчёта с нуля в редакторе. Это ускоряет подготовку материалов и сокращает количество шаблонов, которые нужно сопровождать.
Теперь можно формировать отчёты из обычных текстовых файлов с тегами — система автоматически подставляет нужные данные. Также расширены возможности переопределения входных параметров в рабочих процессах, что делает их более универсальными.
Интеграции и коннекторы
В HTTP-коннекторе теперь можно указывать произвольный Content-Type, включая форматы для CSV-интеграций. В коннекторе «Почта» реализован поиск по регулярным выражениям внутри архивов вложений — нужные файлы можно извлекать без ручной распаковки.
Безопасность и контроль
В журнале аудита у каждой записи теперь есть уникальный идентификатор события — это помогает соответствовать требованиям по журналированию. Появилось предупреждение о скором завершении сессии и настройка режима единственной активной пользовательской сессии, что усиливает контроль доступа.
Администрирование и установка
В мастере установки теперь можно задать путь для сохранения логов развёртывания — это упрощает диагностику и анализ установки как на тестовых, так и на промышленных стендах.
Обновление делает Security Vision более удобной для специалистов и ближе к требованиям корпоративной и регуляторной безопасности.