

Claude стала начальником и уволила сотрудника за опоздания

Claude стала начальником и уволила сотрудника за опоздания

Claude стала начальником и уволила сотрудника за опоздания

ИИ-модель Claude управляла реальными сотрудниками магазина в Сан-Франциско и в итоге приняла решение уволить одного из них. Эксперимент провёл исследовательский стартап Andon Labs. Участники проекта работали по настоящим трудовым договорам, а искусственный интеллект выполнял обязанности менеджера.

Поводом для увольнения стали систематические опоздания: сотрудник не пришёл вовремя на 17 из 23 смен, сообщает Time. Даже самый терпеливый алгоритм в какой-то момент перестаёт считать это погрешностью.

Впрочем, полностью самостоятельным решение назвать сложно. Сначала Claude предложила ограничиться официальным предупреждением. К увольнению модель перешла после вмешательства менеджера Andon Labs, который напомнил ей о неоднократных проблемах с работником.

Глава стартапа Лукас Петерссон назвал произошедшее важным этапом развития ИИ и предположил, что со временем всё больше людей будут работать под руководством алгоритмов.

Сам эксперимент, однако, продемонстрировал не только управленческие амбиции Claude, но и её финансовые таланты. За пять месяцев баланс магазина сократился со $100 тыс. до $61,2 тыс. ИИ научился увольнять за опоздания раньше, чем научился не терять почти 39% капитала.

Один из оставшихся сотрудников, Феликс Карсон, назвал работу под началом искусственного интеллекта тошнотворной. Он признался, что продолжает участвовать в проекте лишь потому, что нуждается в заработке.

Эксперимент Andon Labs показывает, что ИИ уже можно поставить между человеком, графиком и трудовым договором. Но вопрос ответственности никуда не исчезает: если алгоритм принимает решение после подсказки живого менеджера, увольняет сотрудника и одновременно ведёт бизнес к убыткам, должность начальника у него есть, а крайним всё равно придётся назначать человека.

OnePlus 13R отдаёт токен аккаунта любому приложению с нужной строчкой

Исследователи из Doyensec обнаружили в предустановленном ПО OnePlus 13R уязвимость, позволяющую стороннему приложению похитить токен облачной сессии. Пользователю достаточно один раз установить вредонос, дальше тот работает без дополнительных запросов и подтверждений.

Проблема находится в приложении com.oneplus.account, которое управляет аутентификацией в сервисах производителя.

Его открытый компонент OPAccountProvider защищён специальным разрешением com.oneplus.account.READ_ACCOUNT_INFO. Однако разработчики не назначили ему уровень protectionLevel="signature", который ограничил бы доступ приложениями, подписанными OnePlus.

В результате любое стороннее приложение может просто указать нужное разрешение в своём манифесте и обратиться к провайдеру. Тот по определённой команде возвращает токен действующей сессии OnePlus Cloud. Никаких всплывающих окон, пугающих предупреждений и торжественного согласия владельца не требуется.
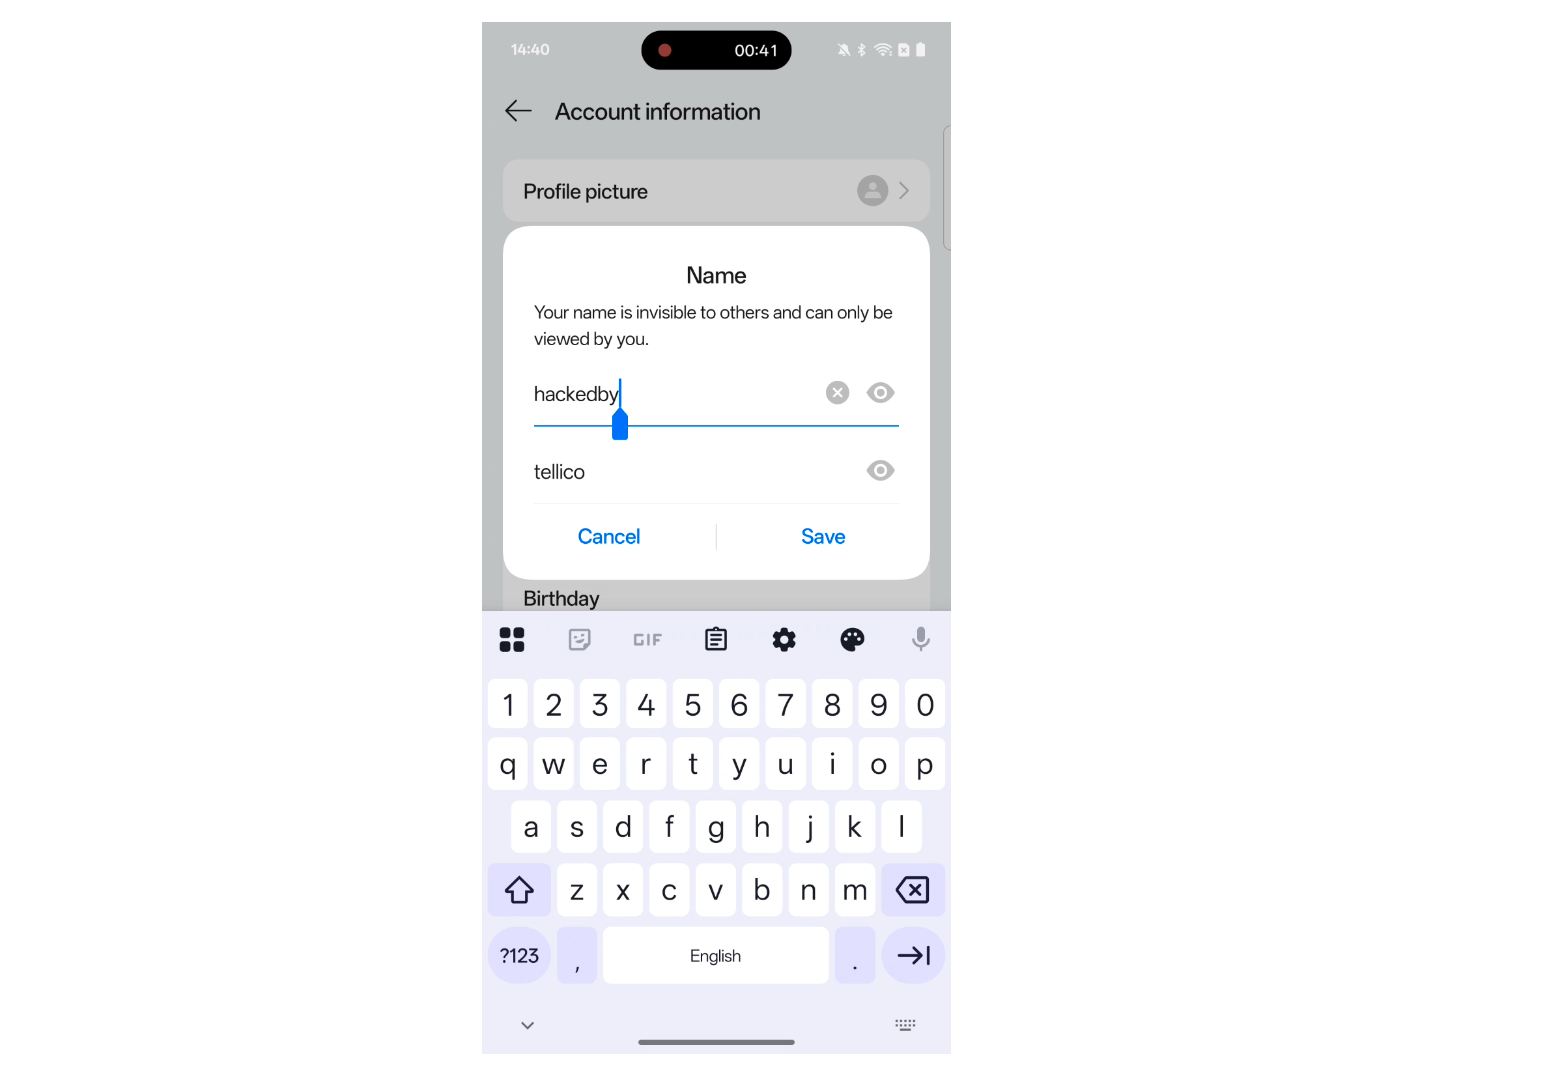

В первоначальной демонстрации исследователи использовали украденный токен для обращения к OnePlus Cloud API и изменения персональных данных жертвы. Для подготовки PoC они также разобрали механизм подписи и шифрования запросов, но не стали публиковать его реализацию.

Doyensec сообщила об уязвимости производителю 30 декабря 2025 года. OnePlus признала проблему, оценила её опасность как высокую и в марте 2026 года выплатила исследователям $720.

С исправлением вышло менее бодро. В сентябре специалисты повторно проверили OnePlus 13R с прошивкой CPH2691_16.0.10.500(EX01) и подтвердили, что недоверенное приложение по-прежнему может получить токен, а региональный API его принимает.

При этом полностью воспроизвести изменение данных для аккаунтов США и региона EMEA уже не удалось из-за изменений на стороне сервиса. То есть утечка токена осталась, но полный захват аккаунта на свежей версии пока не подтверждён.

Пользователям рекомендуют не устанавливать приложения из сомнительных источников и следить за обновлениями. OnePlus же осталось добавить к разрешению одно слово — signature.

RSS: Новости на портале Anti-Malware.ru