

Cloud.ru аттестовал «Облако для КИИ» по новому приказу ФСТЭК России

Cloud.ru аттестовал «Облако для КИИ» по новому приказу ФСТЭК России

Cloud.ru аттестовал «Облако для КИИ» по новому приказу ФСТЭК России

Cloud.ru завершил аттестацию инфраструктуры решения «Облако для КИИ» по требованиям приказа № 117 ФСТЭК России. Платформе присвоен наивысший класс защищённости государственных информационных систем — К1. Новый приказ расширяет сферу регулирования.

Требования распространяются не только на ГИС, но и на другие информационные системы государственных органов, учреждений, ГУП и МУП.

Организациям теперь недостаточно один раз получить аттестат и положить его в красивую папку. Они должны непрерывно контролировать защищённость, каждые шесть месяцев пересчитывать соответствующий коэффициент, раз в два года оценивать зрелость информационной безопасности и отчитываться перед ФСТЭК. Критические уязвимости необходимо устранять в течение 24 часов.

Cloud.ru заявляет, что инфраструктура «Облака для КИИ» позволяет выполнять эти требования. Для защиты используются отечественные решения из реестра российского ПО, сертифицированные ФСТЭК.

Провайдер также включён правительством в перечень компаний, которым разрешено размещать государственные информационные системы. Организации госсектора должны выбирать участников этого списка не только для ГИС, но и для других ведомственных систем.

Одна информационная система может одновременно относиться к ГИС, обрабатывать персональные данные и быть значимым объектом критической информационной инфраструктуры. В таком случае требования разных нормативных режимов применяются совместно, а меры защиты выбираются по наиболее строгой планке.

«Облако для КИИ» уже имеет аттестаты соответствия приказу № 239 ФСТЭК для объектов КИИ первой категории значимости и приказу № 21 для информационных систем персональных данных с максимальным уровнем защищённости УЗ-1.

Получилась нормативная матрёшка: ГИС внутри ИСПДн, рядом КИИ, а сверху несколько приказов ФСТЭК. Cloud.ru предлагает разместить всю конструкцию в одном аттестованном облаке, чтобы заказчику не пришлось собирать защитный контур с нуля.

OnePlus 13R отдаёт токен аккаунта любому приложению с нужной строчкой

Исследователи из Doyensec обнаружили в предустановленном ПО OnePlus 13R уязвимость, позволяющую стороннему приложению похитить токен облачной сессии. Пользователю достаточно один раз установить вредонос, дальше тот работает без дополнительных запросов и подтверждений.

Проблема находится в приложении com.oneplus.account, которое управляет аутентификацией в сервисах производителя.

Его открытый компонент OPAccountProvider защищён специальным разрешением com.oneplus.account.READ_ACCOUNT_INFO. Однако разработчики не назначили ему уровень protectionLevel="signature", который ограничил бы доступ приложениями, подписанными OnePlus.

В результате любое стороннее приложение может просто указать нужное разрешение в своём манифесте и обратиться к провайдеру. Тот по определённой команде возвращает токен действующей сессии OnePlus Cloud. Никаких всплывающих окон, пугающих предупреждений и торжественного согласия владельца не требуется.
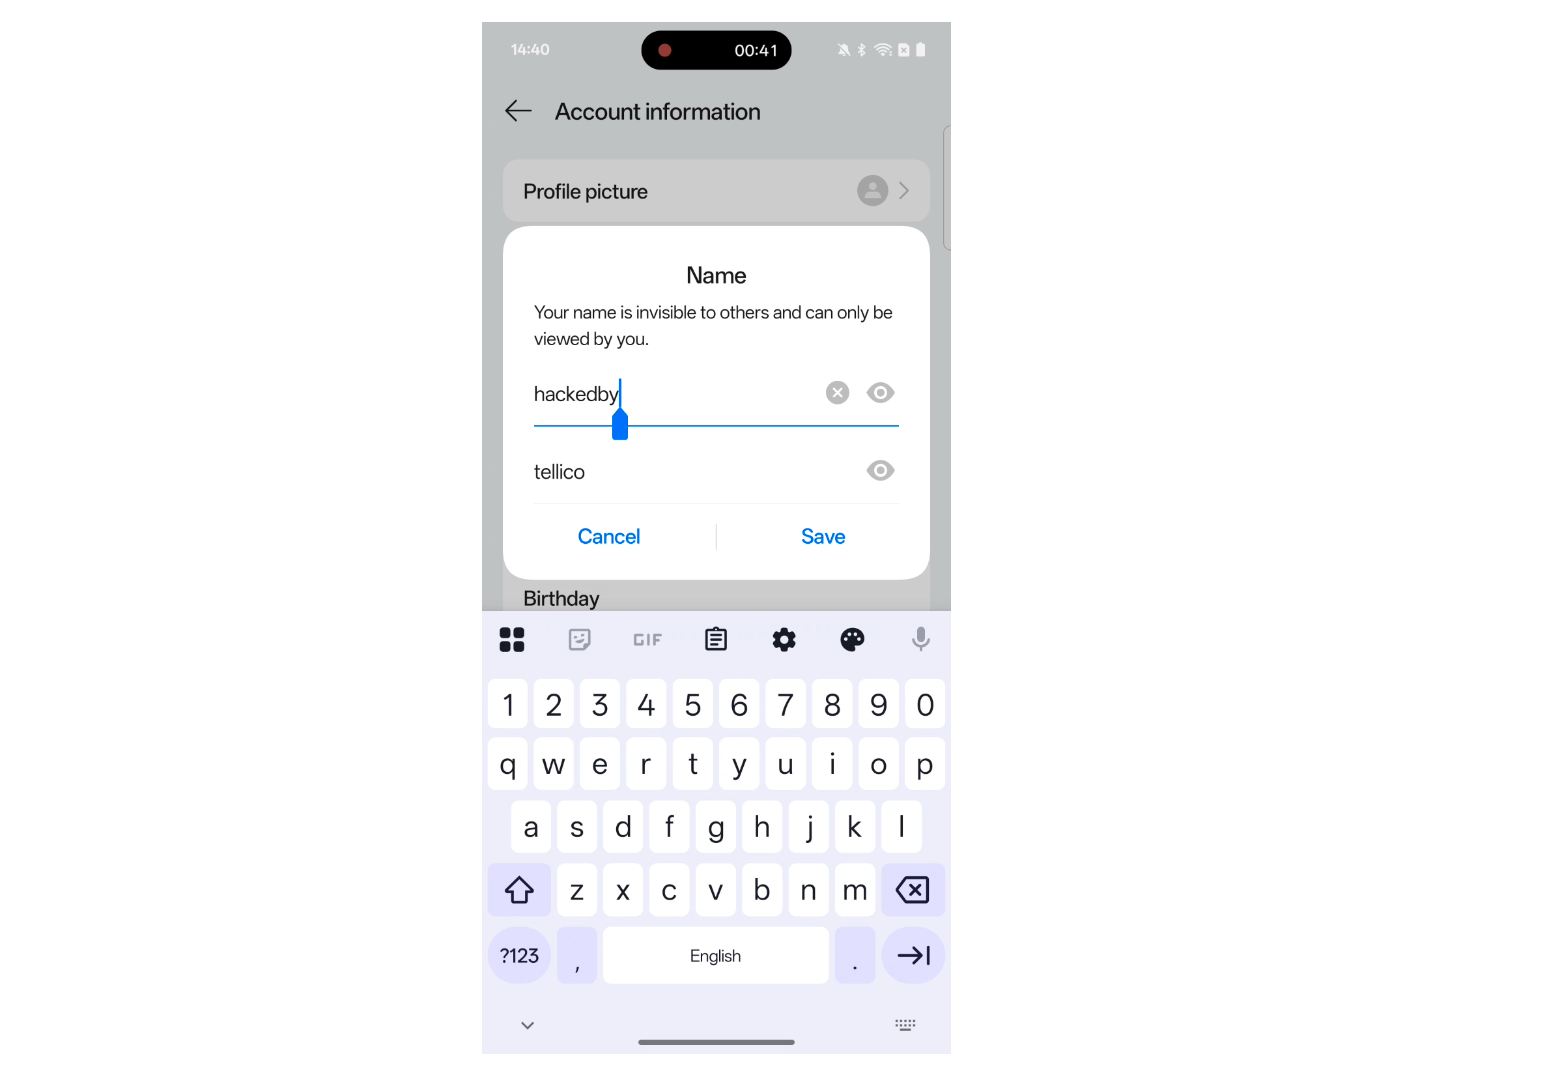

В первоначальной демонстрации исследователи использовали украденный токен для обращения к OnePlus Cloud API и изменения персональных данных жертвы. Для подготовки PoC они также разобрали механизм подписи и шифрования запросов, но не стали публиковать его реализацию.

Doyensec сообщила об уязвимости производителю 30 декабря 2025 года. OnePlus признала проблему, оценила её опасность как высокую и в марте 2026 года выплатила исследователям $720.

С исправлением вышло менее бодро. В сентябре специалисты повторно проверили OnePlus 13R с прошивкой CPH2691_16.0.10.500(EX01) и подтвердили, что недоверенное приложение по-прежнему может получить токен, а региональный API его принимает.

При этом полностью воспроизвести изменение данных для аккаунтов США и региона EMEA уже не удалось из-за изменений на стороне сервиса. То есть утечка токена осталась, но полный захват аккаунта на свежей версии пока не подтверждён.

Пользователям рекомендуют не устанавливать приложения из сомнительных источников и следить за обновлениями. OnePlus же осталось добавить к разрешению одно слово — signature.

RSS: Новости на портале Anti-Malware.ru