


RED Security обновит «С-Терра Шлюз» без отправки производителю

RED Security обновит «С-Терра Шлюз» без отправки производителю

RED Security обновит «С-Терра Шлюз» без отправки производителю

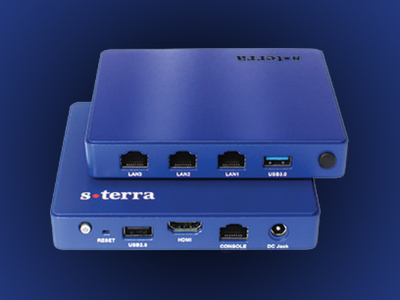
RED Security добавила в сервис «ГОСТ VPN» обновление криптошлюзов «С-Терра Шлюз» до версии 5.0. Главное упрощение для заказчиков: отправлять оборудование производителю не придётся — все работы выполнит сертифицированная команда провайдера.

Компания получила аккредитацию разработчика на проведение таких обновлений.

Это должно сократить сроки перехода на новую версию и избавить организации от лишней логистики. Особенно полезным новшество станет для инфраструктур, где длительный простой защищённых каналов способен быстро превратиться в дорогую головную боль.

Сервис «ГОСТ VPN» предназначен для защиты конфиденциальной информации, передаваемой по каналам связи, с использованием российских средств криптографической защиты информации. Он ориентирован в том числе на организации, которым применение сертифицированных средств защиты предписывают регуляторы.

Ранее специалисты RED Security работали с «С-Терра Шлюз» версии 4.3. Теперь они смогут подготовить инфраструктуру к переходу на версию 5.0, провести обновление, обеспечить техническую поддержку и подключиться к устранению инцидентов.

Заказчики также получат единое окно для сопровождения сервиса и криптошлюзов. По замыслу компании, такой подход позволит сделать обновление более предсказуемым и быстрее восстановить защищённые соединения при возникновении проблем.

«Для нас важно, чтобы заказчик получал не просто технологию, а понятный и управляемый сервис с сильной экспертизой на всех этапах», — отметил руководитель направления управляемых сервисов кибербезопасности RED Security Михаил Горшилин.

Иными словами, криптошлюзам больше не потребуется командировка к производителю: до версии 5.0 их доведут инженеры RED Security.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru