


Новая цепочка 0-day для iPhone открыла путь шпионскому софту

Новая цепочка 0-day для iPhone открыла путь шпионскому софту

Новая цепочка 0-day для iPhone открыла путь шпионскому софту

Несмотря на санкции и регулярные разоблачения, коммерческие шпионские компании продолжают работать на удивление изощрённо. Новый отчёт Google Threat Intelligence Group (GTIG) показывает: один из самых известных игроков рынка — Intellexa — не просто выжил под давлением, а превратился в одного из крупнейших охотников за уязвимостями нулевого дня.

Intellexa, созданная как поставщик шпионского софта и прославившаяся инструментом Predator, сумела выстроить гибкую инфраструктуру, обходить международные ограничения и собирать цепочки эксплойтов быстрее большинства конкурентов.

По данным Google, с 2021 года компания стоит за 15 уникальными zero-day — внушительная доля от всех критических 0-day, которые TAG обнаруживала за эти годы.

Речь идёт о возможности удалённого выполнения кода, выхода за пределы песочницы, повышении прав в iOS, Android, Chrome и даже архитектуре ARM Mali.

Причём Intellexa всё чаще не пишет эксплойты сама: компания активно закупает части цепочек у внешних разработчиков, что указывает на целую скрытую «экосистему поставщиков» внутри индустрии коммерческого слежения.

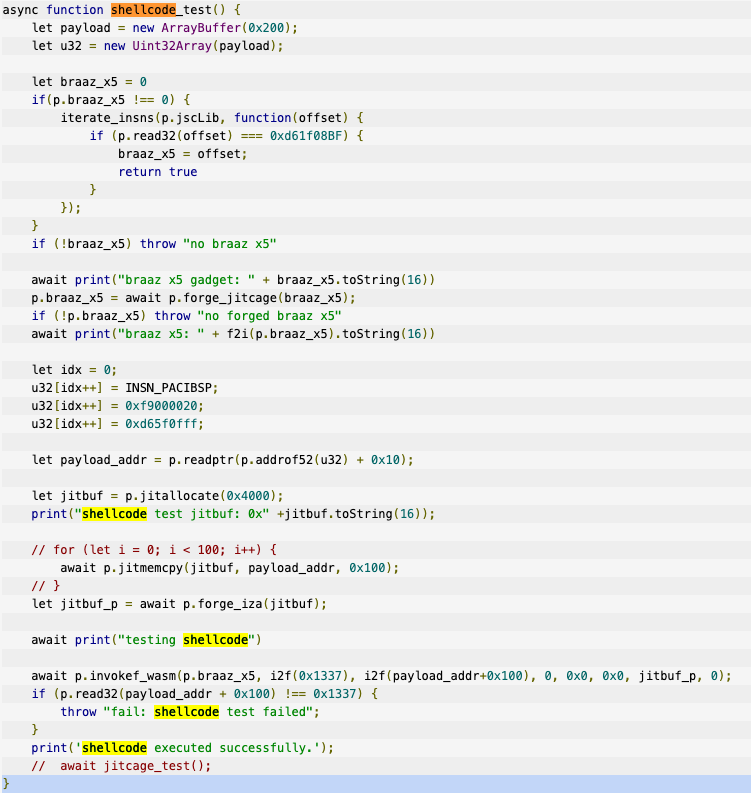
Особое внимание исследователей привлекла сложная цепочка атак на iOS, которую внутри Intellexa называют smack. Она включает инструмент для анализа бинарников Mach-O прямо в памяти и позволяет загружать и выполнять код без записи на устройство.

Начинается атака с уязвимости CVE-2023-41993 в Safari, позволяющей получить произвольный доступ к памяти. Любопытная деталь: тот же компонент JSKit, лежащий в основе RCE, ранее замечали в кампаниях якобы российских киберпреступников. Похоже, Intellexa купила этот эксплойт на стороне.

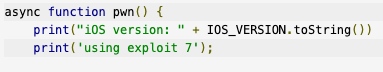
Судя по отладочным строкам, компания располагает как минимум семью вариантами эксплойтов для iOS. После первичного проникновения цепочка использует ещё две уязвимости — CVE-2023-41991 и CVE-2023-41992 — чтобы получить системные привилегии. Финальный модуль PREYHUNTER разворачивает шпионские компоненты: watcher и helper.


Watcher выполняет функции собственной «системы безопасности» — отслеживает подозрительные нюансы вроде включённого режима разработчика или установленных защитных приложений и прекращает атаку, если что-то идёт не так. Helper обеспечивает закрепление в системе и выполняет разведку: перехват VoIP-звонков, кейлоггинг, доступ к камере.

По словам Google, такие модули работают как фильтр: операторы сначала проверяют, действительно ли заражение прошло успешно, и только потом запускают полноценный Predator.

Intellexa расширяет и способы доставки атак. Исследователи зафиксировали использование рекламных сетей и сторонних площадок для скрытого снятия цифровых отпечатков пользователей и перенаправления их на вредоносные серверы.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru