


Минцифры чаще всего отказывает российскому ПО из-за иностранного софта

Минцифры чаще всего отказывает российскому ПО из-за иностранного софта

Минцифры чаще всего отказывает российскому ПО из-за иностранного софта

Главным врагом российских разработчиков при попытке попасть в реестр отечественного ПО оказались не документы и даже не интерфейс, а иностранные компоненты внутри продукта.

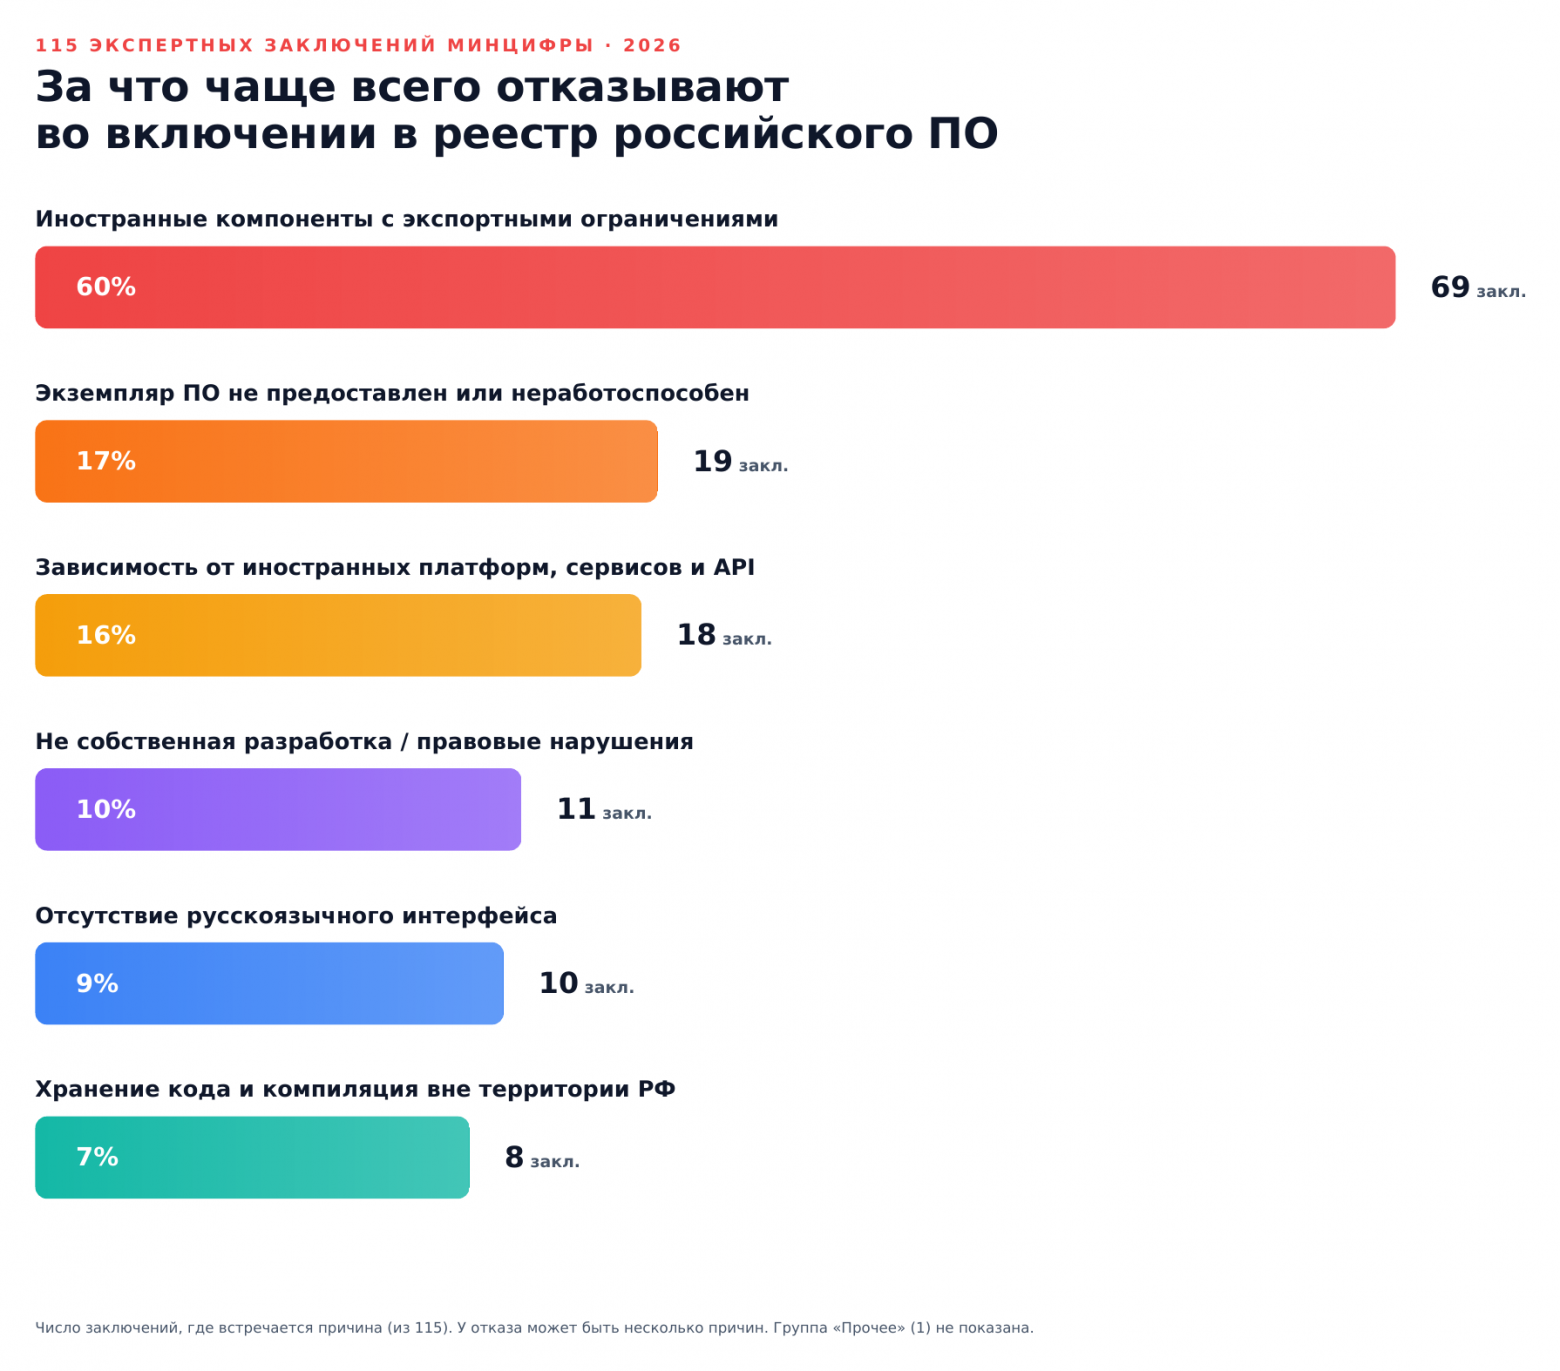
Пользователь Хабра ksalnikova проанализировала 115 отказных заключений Минцифры, вынесенных с марта по июнь 2026 года. В 60% случаев причиной стали зарубежные компоненты с экспортными или лицензионными ограничениями.

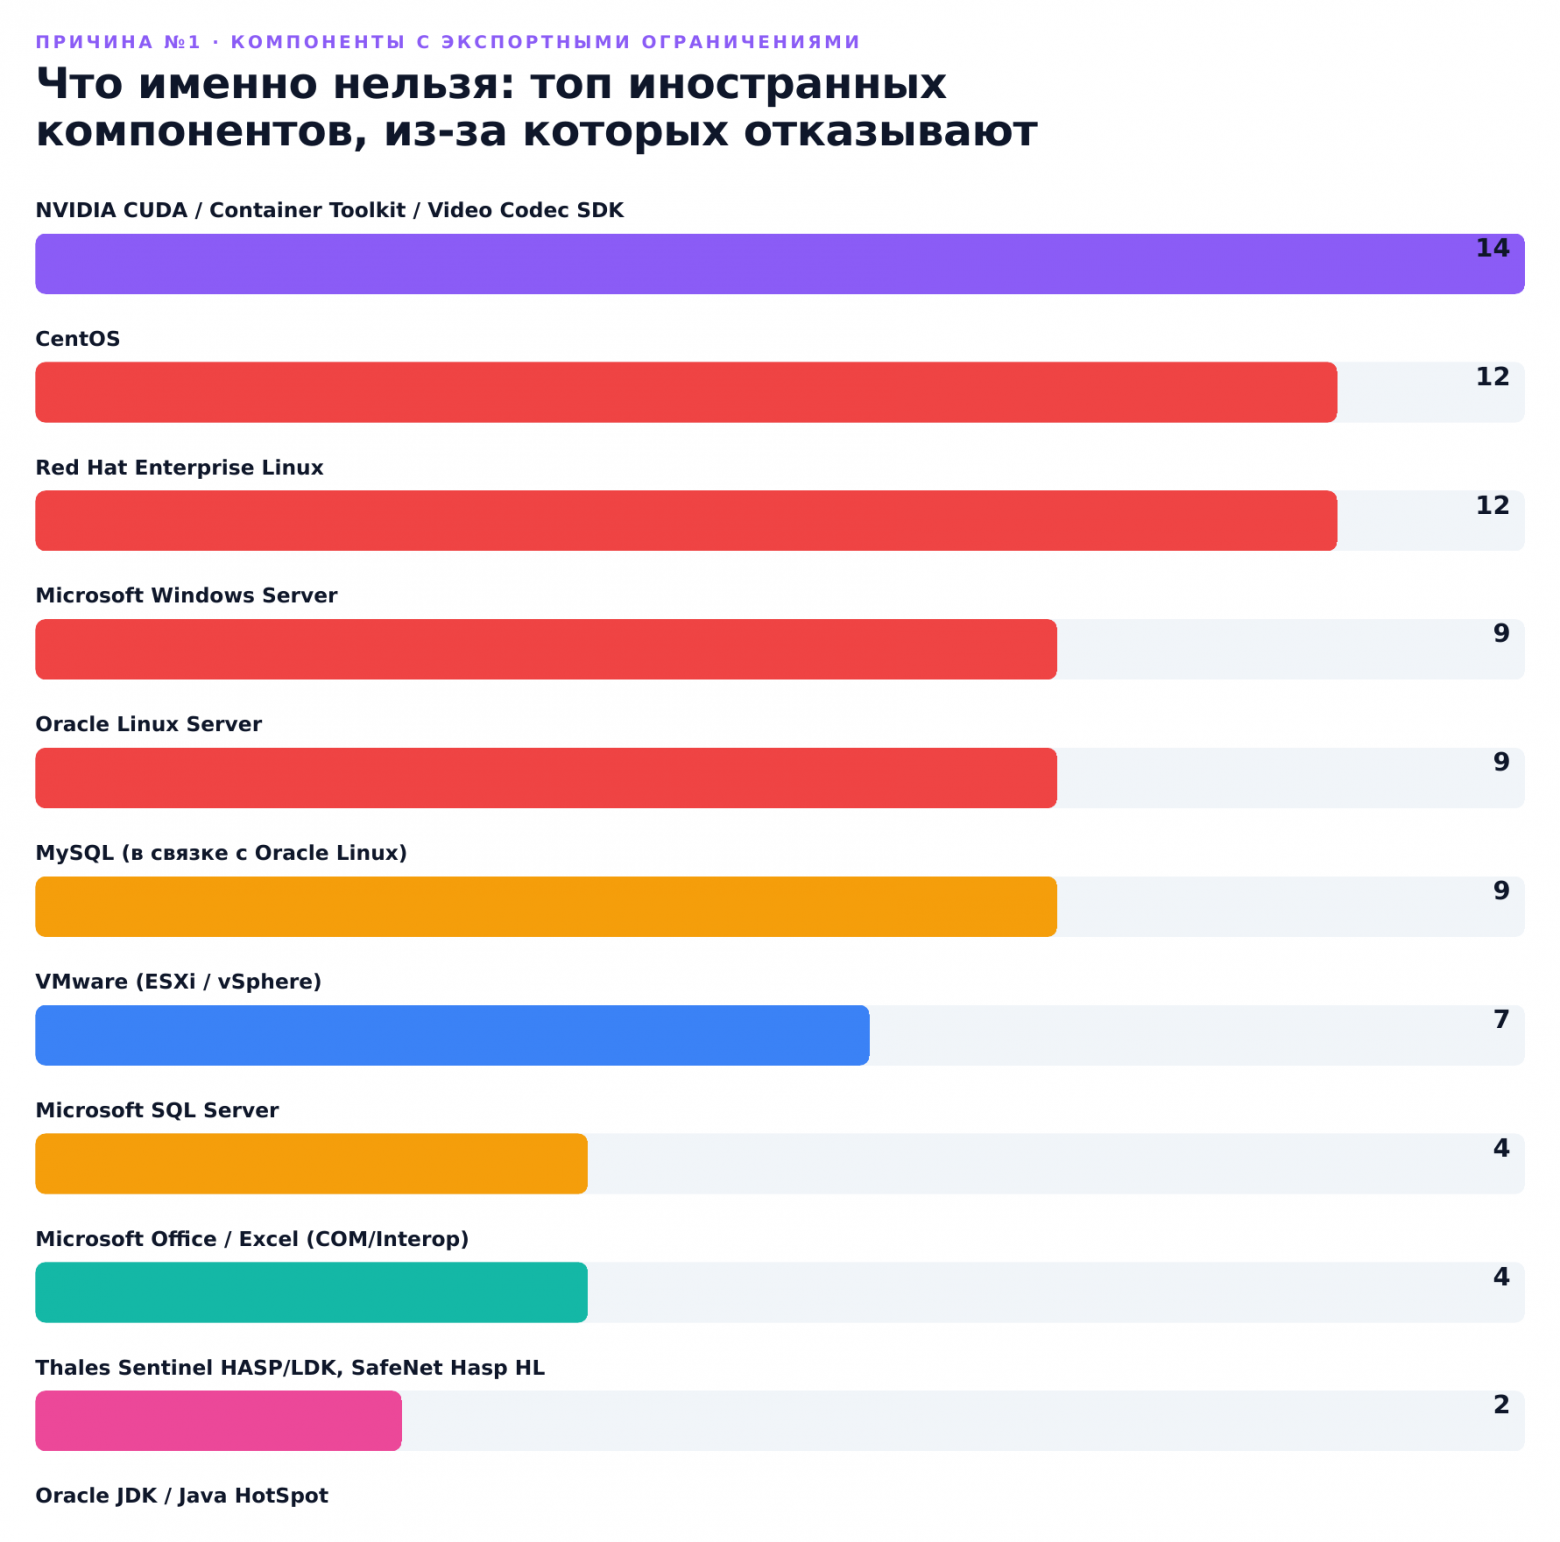
Абсолютные лидеры антирейтинга — NVIDIA CUDA, упомянутая в 14 отказах, а также CentOS и Red Hat Enterprise Linux — по 12 случаев. Причем проблемный софт нередко прятался внутри Docker-контейнеров, о составе которых сами разработчики, похоже, вспоминали только после отказа.


Также под удар попадали Windows Server, Oracle Linux, VMware, Microsoft SQL Server, Oracle JDK и даже Microsoft Office. В отдельных случаях заявители сами указывали иностранную платформу как обязательную для работы продукта — и фактически приносили экспертам готовое основание для отказа.


Каждый шестой провал оказался еще обиднее: эксперт просто не смог запустить программу. Где-то не распаковался архив, где-то протух сертификат, не работал SSH или инструкция заканчивалась раньше, чем начиналась установка.

Еще 16% отказов связаны с зависимостью от зарубежных сервисов. Среди них GitHub, Telegram, Steam, AWS, OpenAI, DeepSeek и даже Google Fonts. Если без внешней платформы продукт превращается в тыкву, отечественным его признавать не спешат.

В список причин также вошли хранение кода за пределами России, отсутствие русского интерфейса, проблемы с правами на продукт и нарушения лицензий.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru