


Группа Астра собрала суверенный ИИ: от кода до агентной ОС

Группа Астра собрала суверенный ИИ: от кода до агентной ОС

Группа Астра собрала суверенный ИИ: от кода до агентной ОС

«Группа Астра» представила направление «Астра ИИ» — комплекс решений для внедрения искусственного интеллекта в компаниях, которым не хочется отправлять код и документы неизвестно куда. В контур вошли инфраструктура для запуска моделей, инструменты разработки, агентная ОС и методология оценки экономического эффекта.

Компания делает ставку на локальные решения: данные хранятся внутри организации, доступ контролируется, а действия ИИ-агентов записываются и ограничиваются политиками безопасности.

Использовать можно российские, открытые и передовые модели — выбор зависит от критичности задачи. В «Астре» объясняют такой подход суровой статистикой.

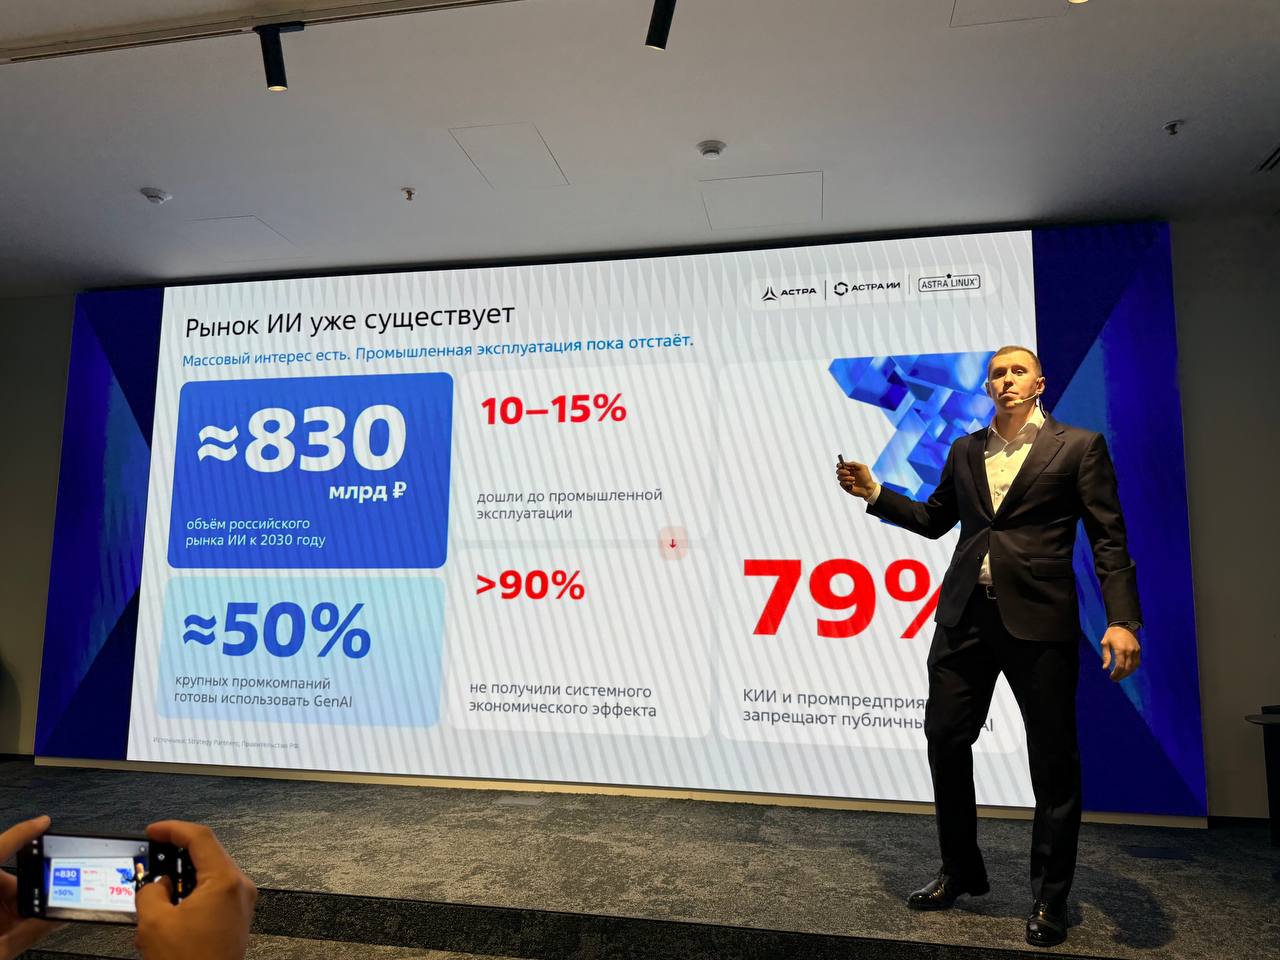
ИИ уже пробуют внедрять 97% компаний, но до промышленной эксплуатации добрались лишь 10-15%. Более 90% бизнеса пока не увидели системной выгоды, а 79% предприятий критической информационной инфраструктуры вообще запрещают публичные генеративные сервисы.


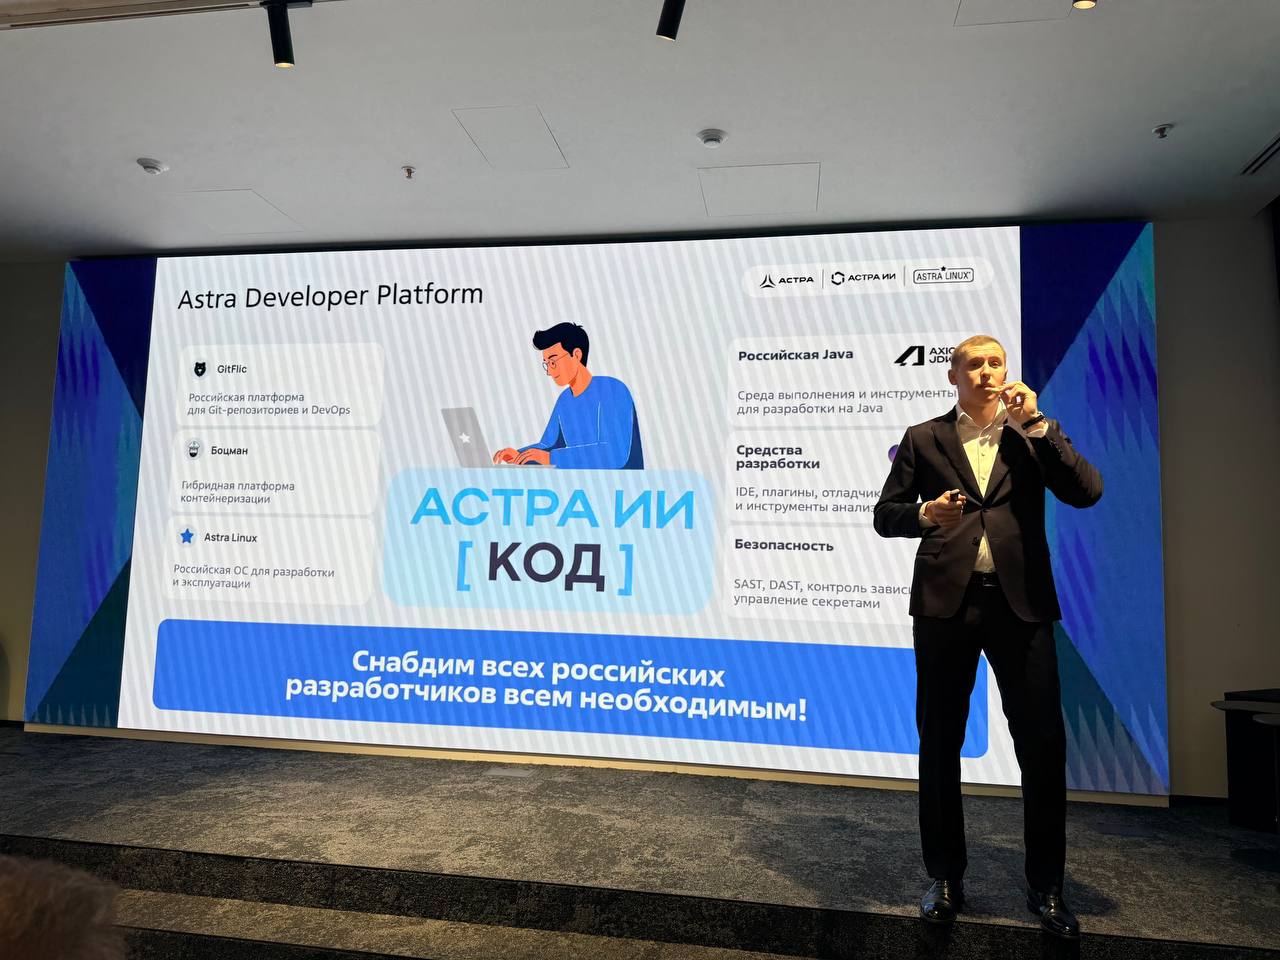
Одним из ключевых продуктов станет «Астра ИИ Код» — агент-программист, который работает в терминале, анализирует и редактирует код, запускает тесты и сборки. Самодеятельность ему обещают прикрутить: план и изменения должен подтверждать человек. Массовый запуск продукта намечен на четвёртый квартал 2026 года.


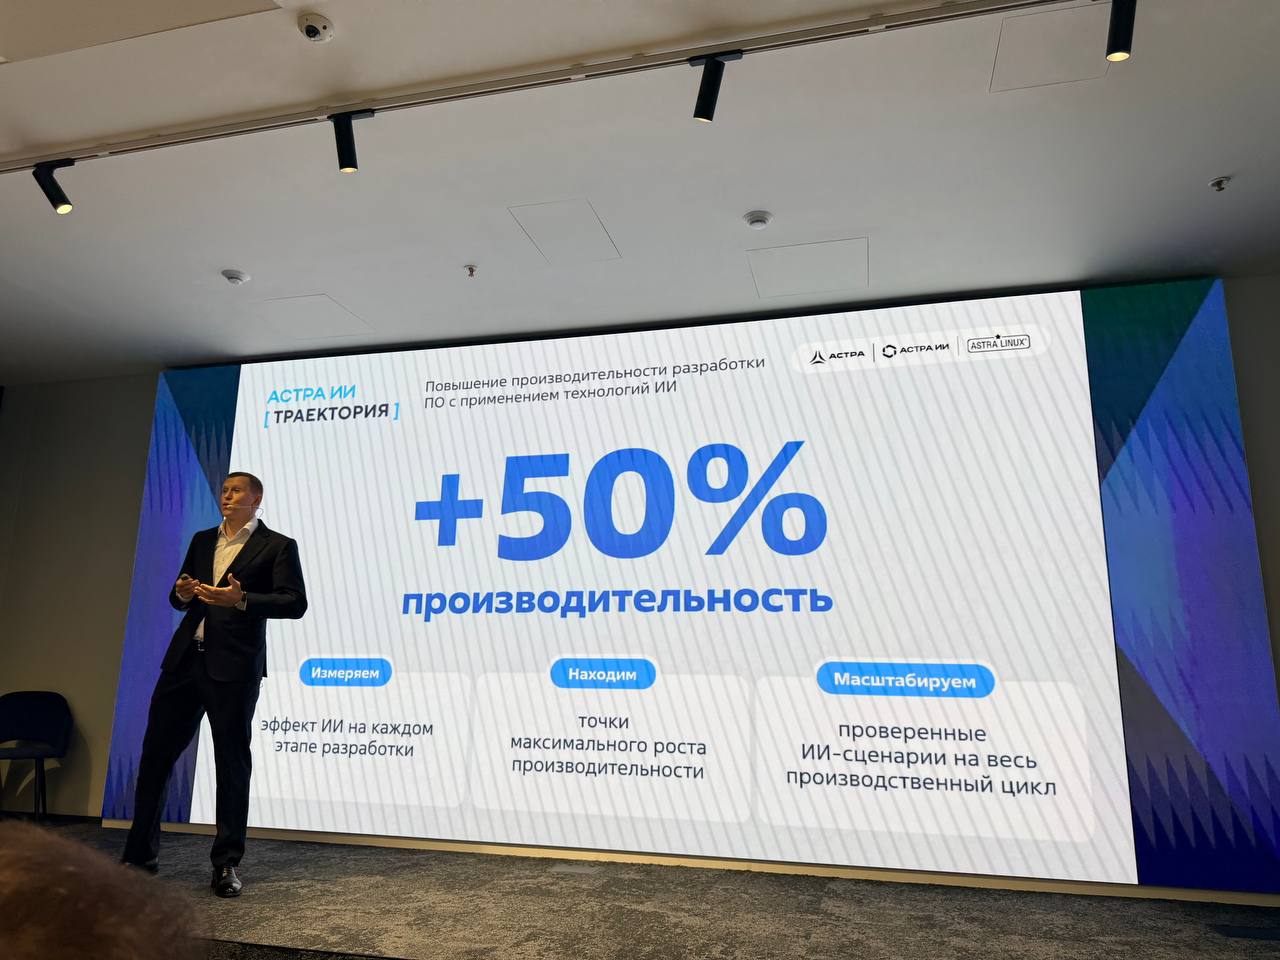
На собственных командах «Астра» уже получила прирост производительности от 30 до 90%, а трудоёмкость отдельных процессов снизила на 24-50%. Впрочем, магии не обещают: на новых проектах эффект может достигать 35-40%, а в старом коде — не дотягивать и до 10%.

Для команды из 100 человек компания оценивает вложения в 63 млн рублей в год, потенциальный высвобожденный ресурс — примерно в 103 млн рублей, а срок окупаемости — около шести месяцев.

Подпишитесь на новости

Хакеры разморозили холодильные установки в супермаркетах Франции

Кибератака на французские супермаркеты обернулась вполне материальным ущербом: злоумышленники нарушили работу холодильных установок, и магазинам пришлось списывать свежие и замороженные продукты. Инцидент затронул сотни торговых точек.

Как сообщает AFP, пострадали 150-200 магазинов Intermarché и почти 100 точек Coopérative U.

Сети подтвердили атаку; парижская прокуратура начала расследование. Также сообщается о возгораниях, связанных с инцидентом. По сообщениям французских СМИ, атакующие добрались до систем управления холодильным оборудованием Danfoss и включили принудительную непрерывную разморозку.

В публикациях фигурирует температурная настройка 50 °C — речь о заданном параметре. Обычная функция обслуживания оборудования превратилась в инструмент саботажа: вместо кратковременного удаления наледи установки продолжали размораживаться.

Для продуктов нарушение холодовой цепи означает потерю пригодности к продаже. Точный совокупный ущерб пока не установлен.

Глава Coopérative U Доминик Шельшер назвал атаку беспрецедентной и сообщил, что команды работают вместе со специалистами по холодильному оборудованию над восстановлением.

Вопросы о способе проникновения и ответственных за атаку еще предстоит выяснить. Но последствия уже видны: поломка цифрового управления заканчивается списанием вполне настоящего товара.

RSS: Новости на портале Anti-Malware.ru