


Группа Астра собрала суверенный ИИ: от кода до агентной ОС

Группа Астра собрала суверенный ИИ: от кода до агентной ОС

Группа Астра собрала суверенный ИИ: от кода до агентной ОС

«Группа Астра» представила направление «Астра ИИ» — комплекс решений для внедрения искусственного интеллекта в компаниях, которым не хочется отправлять код и документы неизвестно куда. В контур вошли инфраструктура для запуска моделей, инструменты разработки, агентная ОС и методология оценки экономического эффекта.

Компания делает ставку на локальные решения: данные хранятся внутри организации, доступ контролируется, а действия ИИ-агентов записываются и ограничиваются политиками безопасности.

Использовать можно российские, открытые и передовые модели — выбор зависит от критичности задачи. В «Астре» объясняют такой подход суровой статистикой.

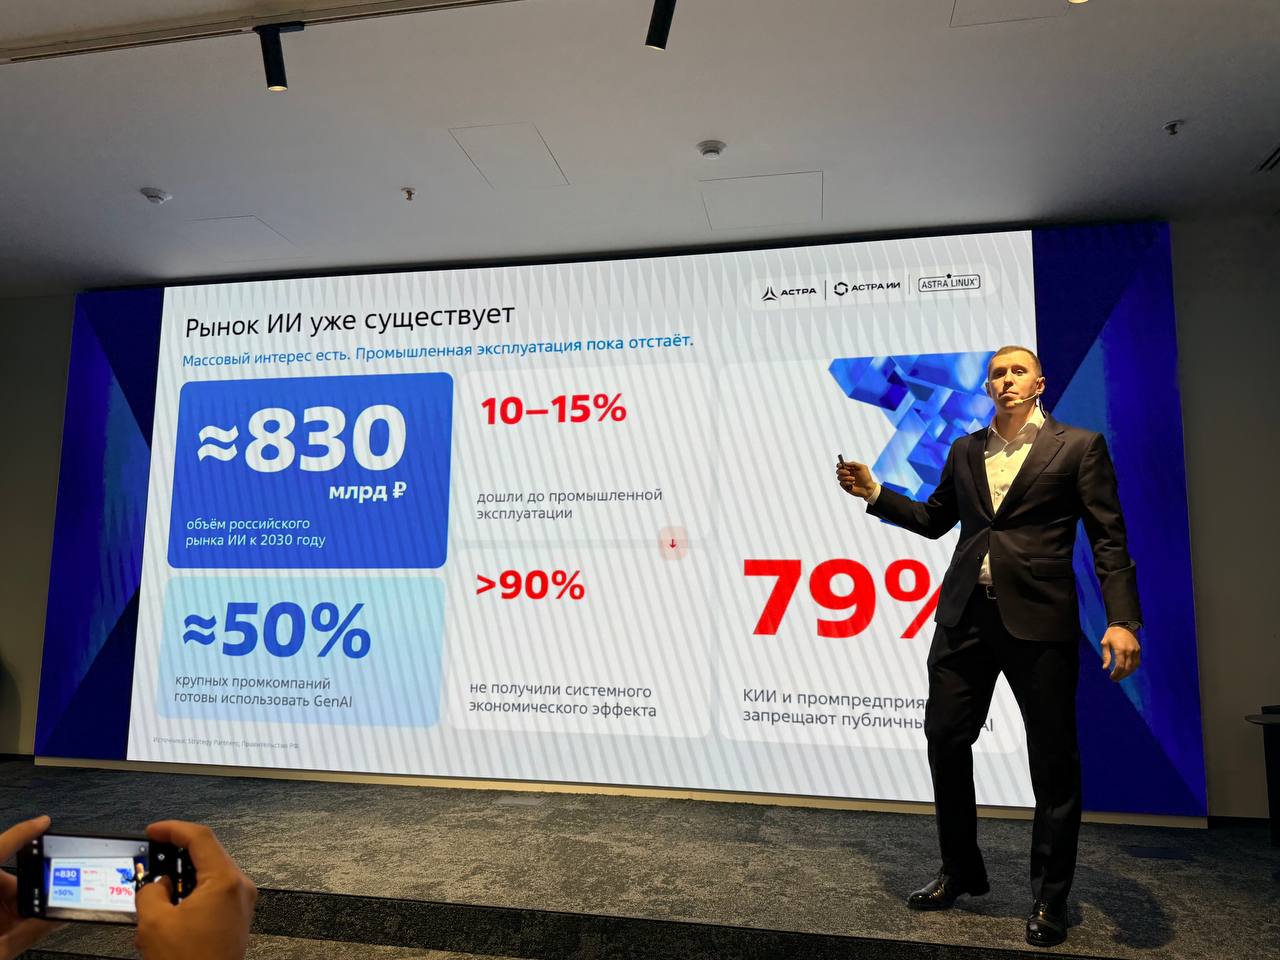
ИИ уже пробуют внедрять 97% компаний, но до промышленной эксплуатации добрались лишь 10-15%. Более 90% бизнеса пока не увидели системной выгоды, а 79% предприятий критической информационной инфраструктуры вообще запрещают публичные генеративные сервисы.


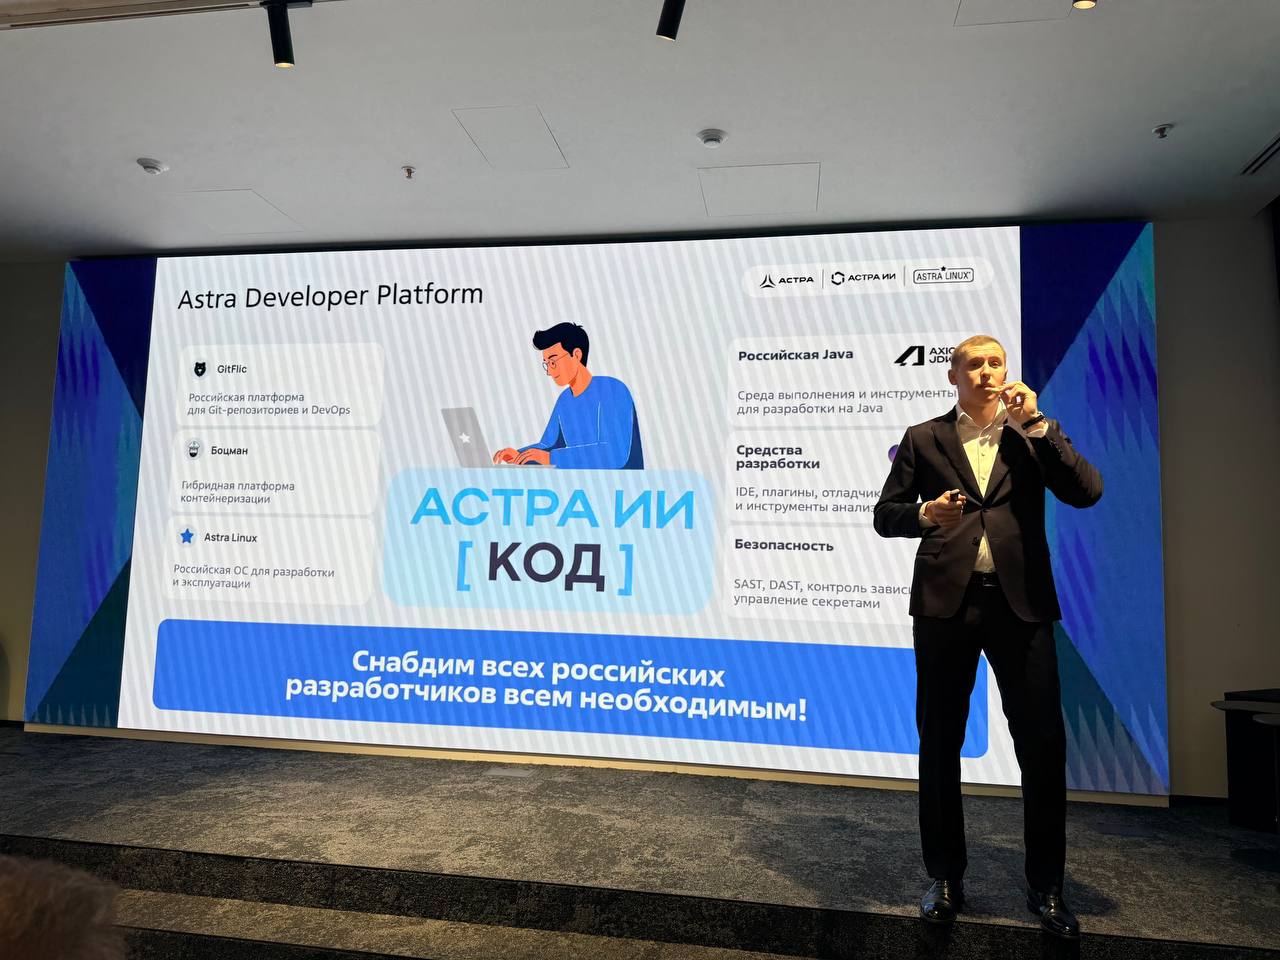
Одним из ключевых продуктов станет «Астра ИИ Код» — агент-программист, который работает в терминале, анализирует и редактирует код, запускает тесты и сборки. Самодеятельность ему обещают прикрутить: план и изменения должен подтверждать человек. Массовый запуск продукта намечен на четвёртый квартал 2026 года.


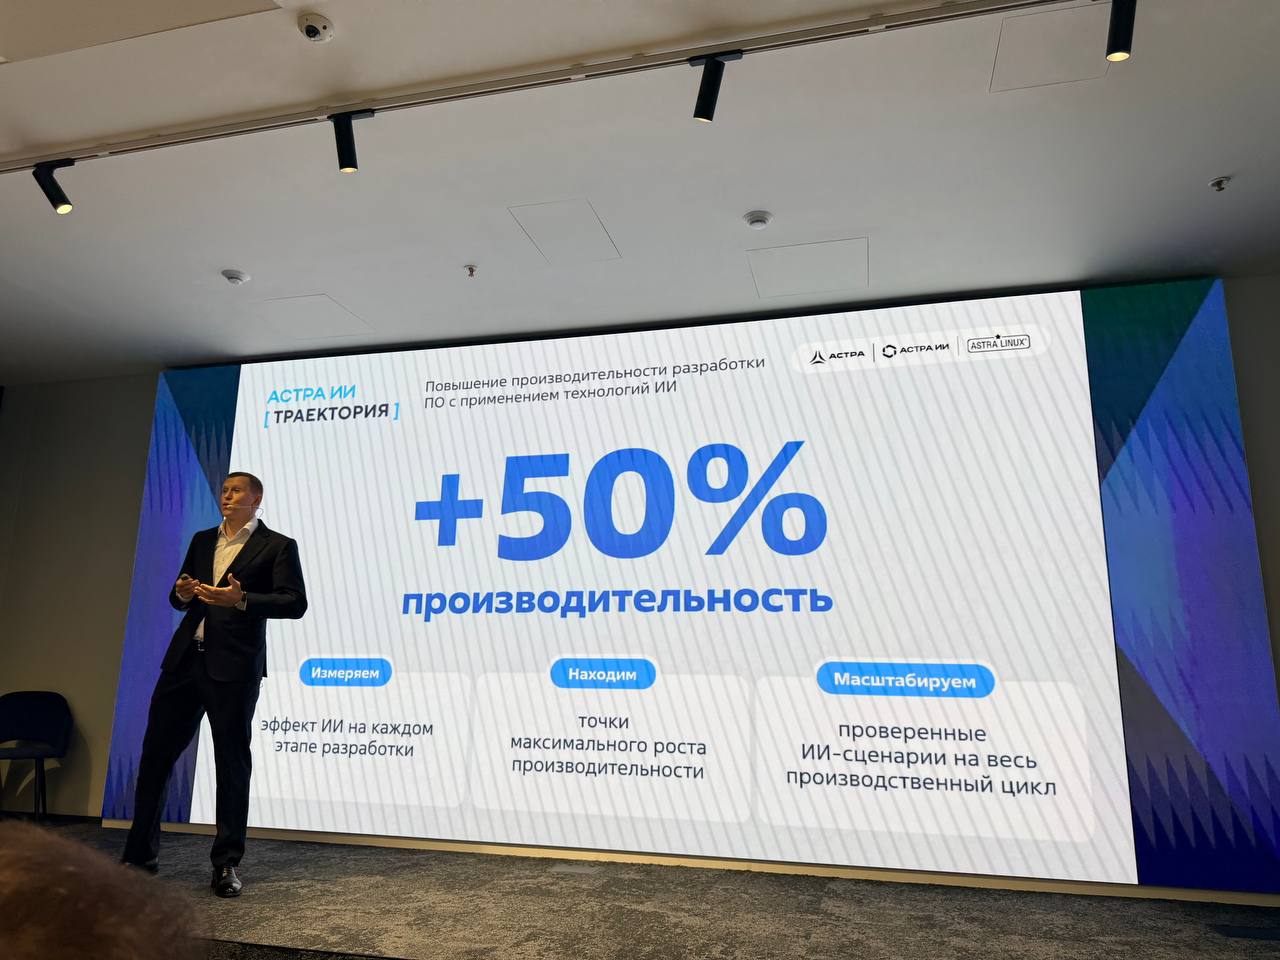
На собственных командах «Астра» уже получила прирост производительности от 30 до 90%, а трудоёмкость отдельных процессов снизила на 24-50%. Впрочем, магии не обещают: на новых проектах эффект может достигать 35-40%, а в старом коде — не дотягивать и до 10%.

Для команды из 100 человек компания оценивает вложения в 63 млн рублей в год, потенциальный высвобожденный ресурс — примерно в 103 млн рублей, а срок окупаемости — около шести месяцев.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru