



Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

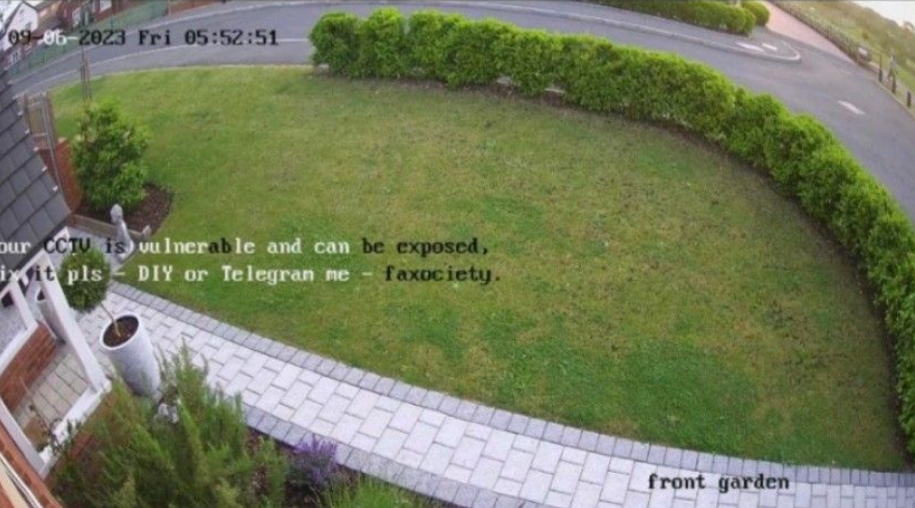
Некто faxociety решил ускорить патчинг IoT на местах оригинальным способом. Он взламывает сетевые видеокамеры Hikvision с устаревшими прошивками и слабыми паролями и размещает на экране предупреждение с призывом исправить ситуацию.

Китайский производитель подтвердил активный эксплойт и рекомендует пользователям сменить пароли, а также отключить UPnP. Сам взломщик поведал журналистам, что он пытается таким образом заставить владельцев Hikvision-камер повысить безопасность; ему уже удалось донести свое сообщение примерно 500 тыс. раз, теперь настала очередь Dahua.


Один из вьетнамских экспертов высказал предположение, что атаки на IP-камеры проводятся с использованием уязвимости CVE-2021-36260. Свое предупреждение непрошеный гость скорее всего выводит с помощью текстового оверлея — такая возможность имеется в большинстве систем видеонаблюдения.

Пострадавшим рекомендуется немедленно отключить каждую затронутую камеру от интернета, войти в веб-интерфейс и удалить сообщение, созданное хакером (IMAGE > OSD SETTINGS > TEXT OVERLAY), а затем заменить админ-пароль более надежным. После этого следует удалить все пробросы портов на роутере и отключить в сетевых настройках протокол UPnP.

Полезно также на веб-странице или в настройках GUI включить уведомления о несанкционированном входе. Во избежание подобных неприятностей эксперты советуют своевременно обновлять прошивки и использовать VPN для доступа к внутренним ресурсам умного дома (большинство роутеров могут работать как VPN-сервер, а в настройках iOS и Android предусмотрена поддержка VPN-клиента).

Примечательно, что такие же рекомендации дал сам faxociety, когда к нему обратился один из пострадавших участников Reddit-сообщества. Взломщик заявил, что в интернете доступны сотни тысяч уязвимых IP-камер, и основной их проблемой в 90% случаев является слабый пароль. Злоумышленники этим пользуются, воруют видеоконтент и публикуют его в Сети или выставляют на продажу, в том числе в Telegram.

Хактивист также пояснил, как можно через веб-интерфейс обезопасить такие системы от непрошеных вторжений:

  • удостовериться в актуальности прошивки (устаревшие версии могут содержать уязвимость повышения привилегий, которую Hikvision устранила еще в 2017 году);
  • проверить надежность админ-пароля;
  • поискать аккаунты, созданные без ведома законного владельца, и удалить их;
  • проверить статус UPnP и отключить, если служба активна;
  • если проброс портов на роутере нужен для удаленного доступа, лучше заменить дефолтные значения 8000 / 37777 уникальными;
  • отключить в OSD-меню возможность наложения текста (faxociety подтвердил, что он использовал именно эту функциональность);
  • в настройках безопасности проверить активность блокировки несанкционированного доступа и обеспечить создание алертов при таких событиях (Event — Basic Event — Exception — Exception Type — Illegal Login — Send Email).
Подпишитесь на новости

Онлайн-заявления в МВД о преступлениях получат силу бумажных

Отправить заявление о преступлении через интернет пока не позволяет обойтись без бумаги. Сейчас сотрудник МВД должен распечатать поступившее через сайт обращение и зарегистрировать его в книге учёта. Ведомство подготовило проект приказа, который позволит регистрировать заявления полностью в электронном виде.

О проекте и его деталях рассказал «Коммерсантъ», получивший пояснения МВД.

Подать заявление онлайн можно и сейчас через интернет-приёмную ведомства или «Госуслуги». Затем полицейский связывается с заявителем для уточнения деталей, а если обращение требует возбуждения уголовного дела, приглашает его лично.

Проект предполагает, что электронные записи получат ту же юридическую силу и значимость, что и бумажные. Однако новый порядок собираются применять при наличии технической возможности у конкретного территориального органа МВД.

Юристы видят в инициативе практический смысл. Возможность обратиться без лишних формальностей может побудить пострадавших от мошенников чаще сообщать о преступлениях. А электронная регистрация, по оценке экспертов, затруднит потерю заявления, изменение даты задним числом или отказ от его учёта.

Есть и вопрос для специалистов по ИБ: как защитят сведения в системе при кибератаках? Собеседник издания отмечает, что пока это неясно.

RSS: Новости на портале Anti-Malware.ru