


В Security Vision SOAR появились ИИ-ассистент и ML-отчёты

В Security Vision SOAR появились ИИ-ассистент и ML-отчёты

В Security Vision SOAR появились ИИ-ассистент и ML-отчёты

Security Vision выпустила обновление платформы SOAR, добавив в неё несколько заметных функций — локальный ИИ-ассистент, ML-скоринг инцидентов и автоматические ML-отчёты по итогам расследований. Обновление ориентировано на повседневную работу SOC и обработку инцидентов без выхода за контур заказчика.

Security Vision SOAR используется для управления и автоматизации реагирования на инциденты информационной безопасности на всех этапах их жизненного цикла — от выявления и анализа до восстановления и постинцидентной работы.

В основе платформы лежит объектно-ориентированный подход: каждый элемент инцидента — будь то хост, учётная запись, процесс или артефакт — рассматривается как отдельный объект со своей историей, связями и возможными действиями.

Сценарии реагирования в системе динамические: плейбуки автоматически подстраиваются под развитие инцидента, появление новых данных и техник атак. Дополнительно платформа выстраивает цепочку Kill Chain, показывая, как развивалась атака и какие шаги предпринимал злоумышленник.

Система также предлагает рекомендации по дальнейшим действиям, опираясь на контекст инцидента, накопленный опыт SOC и ML-модели, включая оценку вероятности ложного срабатывания.


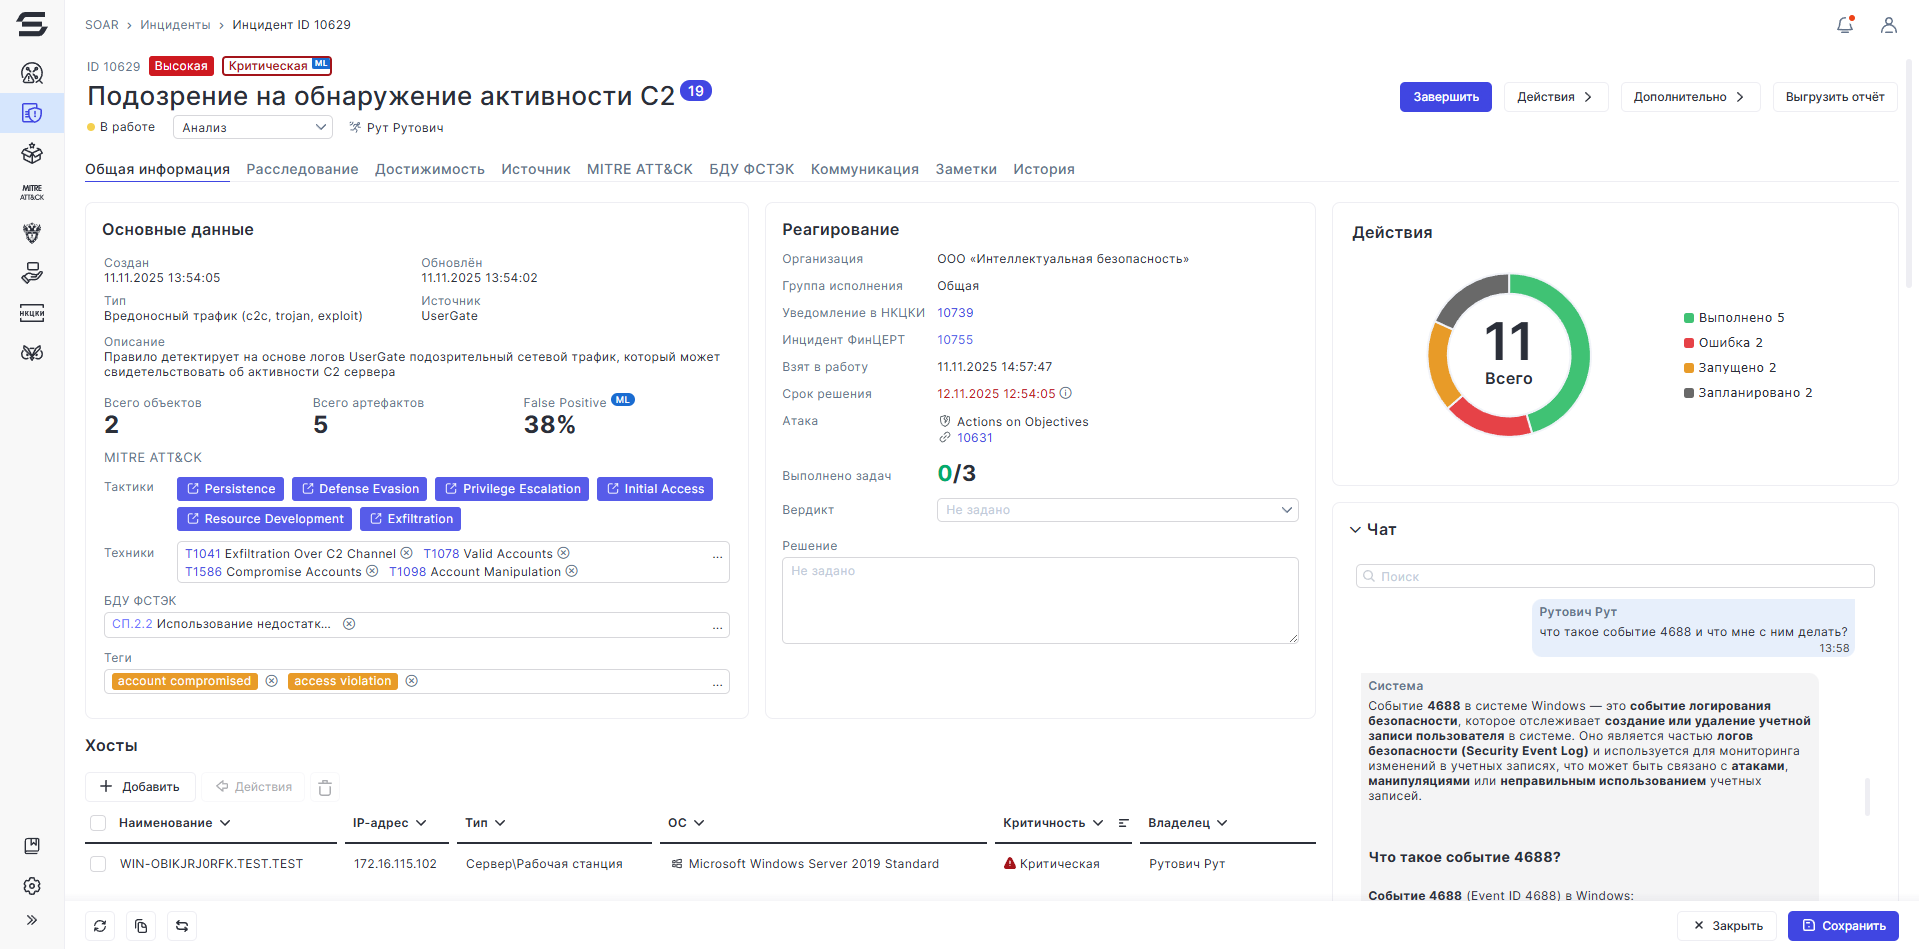
В новом релизе появился локальный ИИ-ассистент в формате чат-бота. Он работает полностью внутри инфраструктуры заказчика и не обращается к внешним сервисам. Ассистент учитывает контекст конкретного инцидента — его стадию, связанные объекты, историю действий и похожие кейсы — и помогает аналитикам разбираться в событиях, расшифровывать логи, понимать техники атак или формировать команды для диагностики. Модель может дообучаться прямо в SOC на результатах обработки инцидентов и аналитических бюллетенях, при этом все данные остаются внутри контура.

Ещё одно нововведение — ML-скоринг критичности инцидентов. Модель автоматически оценивает приоритет события на основе его масштаба и значимости затронутых активов, что упрощает триаж и помогает быстрее понять, какие инциденты требуют внимания в первую очередь.

Также в платформе появился ML-summary — автоматическое резюме по итогам расследования. При закрытии инцидента система формирует краткий отчёт в едином формате: что произошло, какие действия были выполнены, к какому результату они привели и удалось ли атакующему чего-то добиться. Такое резюме сохраняется в карточке инцидента и отчётности, упрощая передачу дел между сменами и снижая потерю контекста.

В целом обновление направлено на то, чтобы упростить и ускорить рутинную работу SOC: быстрее разбираться в инцидентах, снижать нагрузку на аналитиков и сохранять знания внутри команды без необходимости вручную оформлять каждый шаг расследования.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru