По данным центра исследования киберугроз Solar 4RAYS (ГК «Солар»), к ноябрю 2025 года присутствие профессиональных кибергруппировок в инфраструктурах российских компаний достигло 35%. Это на 10 п. п. выше показателя второго квартала. С января по октябрь эксперты обнаружили 18 APT-кластеров, из них семь — новые, что как минимум вдвое превышает прошлогодний уровень.
Эти данные были озвучены на SOC Forum и основаны на крупнейшей сети сенсоров и расследованиях целевых атак.
В третьем квартале 2025 года общее число заражений вредоносными программами снизилось почти вдвое по сравнению со вторым — до 1,4 млн. А число атакуемых организаций сократилось на 19%, до 13,8 тыс. Эксперты связывают это с отпускным периодом и постепенным ростом уровня защищённости компаний.
Но интенсивность атак всё равно растёт. Для сравнения: в четвёртом квартале 2024 года средняя компания сталкивалась с 40 заражениями зловредами. В октябре 2025 года — уже с 99. Только за один октябрь сенсоры зафиксировали 495 тысяч срабатываний.
Перед концом года рост может продолжиться: финансово мотивированные группы традиционно активизируются в преддверии распродаж и праздников.
В третьем квартале киберпреступники чаще всего пытались проникнуть в инфраструктуры:
- промышленности — 27% срабатываний сенсоров;
- ТЭК — 17%;
- здравоохранения — 17%;
- госструктур — 13%.
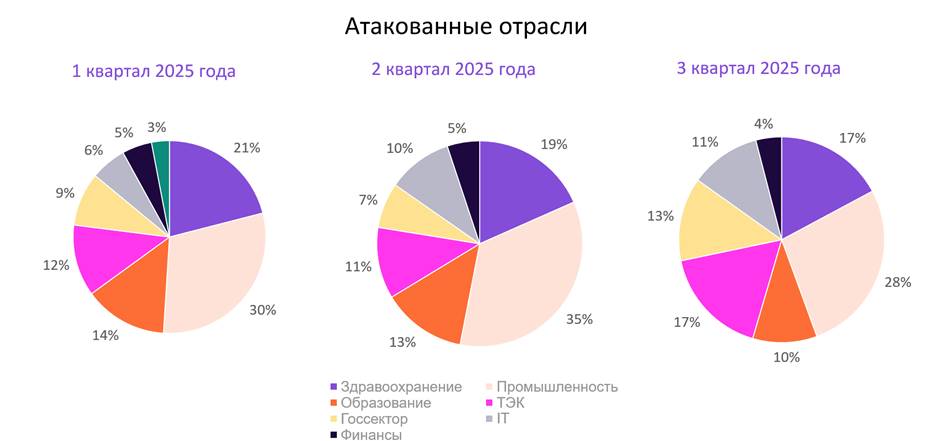
Меньше атак — в ИТ, образовании, финансах и телекоме.
В октябре картина резко изменилась:
- ТЭК — 30% заражений;
- здравоохранение — 29%;
- госорганы — 26%.
Рост интереса к ТЭК эксперты поясняют критичностью отрасли для экономики и её привлекательностью для как государственных атакующих, так и киберпреступников, рассчитывающих на вымогательство.
В третьем квартале 32% сработок сенсоров указывали на присутствие APT-группировок, 30% — на стилеры, 24% — на RAT. В октябре доля APT выросла до 36%, стилеров — до 32%.
Рост использования RAT аналитики объясняют стремлением злоумышленников монетизировать атаки через продажу доступов к взломанным системам.
Активность APT также увеличивается — на фоне международной напряжённости интерес к российским компаниям со стороны иностранных групп вырос.
За 10 месяцев 2025 года эксперты Solar 4RAYS выявили 18 профессиональных группировок — против 8 годом ранее. При этом снизилась активность проукраинских групп: например, Shedding Zmiy встречалась лишь в 2% расследованных инцидентов против 37% в прошлом году.
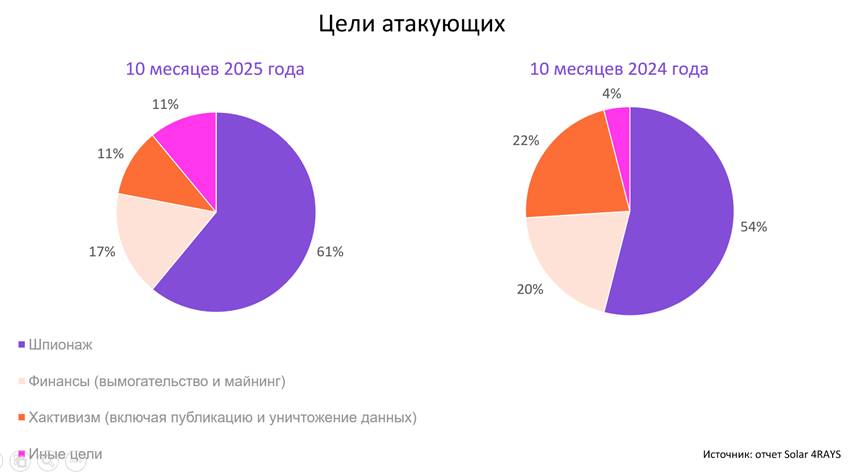
Главная цель APT по-прежнему — шпионаж: 61% сложных атак (+7 п.п.). Финансово мотивированных стало меньше — 17%, хактивистских — 11%.
Чаще всего атаковали:
- госорганы — 33%
- промышленность — 20%
- ИТ-отрасль — 16% (значительный рост)
АРТ всё чаще используют атаки через подрядчиков: 27% сложных инцидентов начались именно через доверительные отношения — в 3,3 раза больше, чем годом ранее.
Другие популярные векторы:
- уязвимости в веб-приложениях — 31%;
- скомпрометированные учётные данные — 28%;
- фишинг — 14%.
Хакеры также стали дольше находиться внутри инфраструктур:
- 19% атак длились от 6 месяцев до года;
- 14% — от года до двух лет.
Это указывает на рост подготовки и стремление к скрытному длительному присутствию.
Алексей Вишняков, руководитель Solar 4RAYS, предупреждает: хакеры заметно улучшили свои методы — выбирают крупные цели, дольше остаются в сетях, чаще используют атаки через подрядчиков и продолжают развивать инструментарий. Этот тренд, по его словам, продолжится и в 2026 году.
Вишняков подчёркивает, что компаниям нужно усиливать комплексную кибербезопасность: следить за подрядчиками, вовремя обновлять софт, защищать веб-приложения, соблюдать парольные политики и мониторить изменения в ландшафте угроз.