

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.


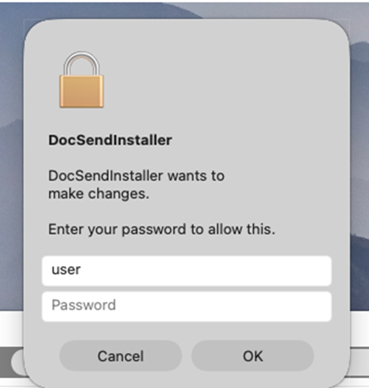
После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

Подпишитесь на новости

Штрафы за рекламу в Telegram могут отложить, но подтверждения пока нет

Рекламодателям в Telegram, возможно, не придётся встречать 2027 год под угрозой новых штрафов за сам факт размещения. По данным СМИ, власти не планируют запускать наказания сразу после окончания объявленного переходного периода. Но выдыхать пока рано, так как официального подтверждения нет.

О возможной отсрочке сообщило издание «Пост-» со ссылкой на информированные источники.

По их данным, в правительстве пока нет чёткого решения о практическом применении запрета, а правоохранительные органы больше не настаивают на жёстких мерах. Если ситуация не изменится, условия работы рекламодателей и владельцев каналов останутся прежними.

Напомним, весной ФАС заявила, что реклама в Telegram подпадает под запрет размещений на ресурсах с ограниченным доступом. Затем ведомство объявило переходный период до конца 2026 года, в течение которого ответственность за такие размещения в Telegram и YouTube применять не будут.

Источники «Пост-» связывают возможную отсрочку давления на Telegram с проблемами вокруг МАКС, включая его доступность на устройствах Apple.

RSS: Новости на портале Anti-Malware.ru