


MaxPatrol 360 научился запускать реагирование без участия человека

MaxPatrol 360 научился запускать реагирование без участия человека

MaxPatrol 360 научился запускать реагирование без участия человека

Positive Technologies выпустила MaxPatrol 360 2026.2 — новую версию центра управления расследованиями и операционной работой SOC. Главное изменение — подсистема интеграций, которая позволяет подключать внешние решения и использовать их возможности прямо в сценариях работы с инцидентами.

Интеграции поддерживают двусторонний обмен данными между MaxPatrol 360 и другими компонентами инфраструктуры.

Доступные действия можно встраивать в сценарии автоматизации: система сама запустит реагирование или отправит уведомление сотрудникам. Таким образом, уже используемые средства защиты не придётся выбрасывать за борт — их можно включить в общий процесс расследования.

Одной из первых доступна интеграция с MaxPatrol EDR. Специалисты ИБ могут задать условия, при которых система защиты конечных устройств автоматически изолирует узел или завершит вредоносный процесс. MaxPatrol 360 также можно связать с корпоративным почтовым сервером и настроить отправку сообщений об инцидентах в общие чаты или личные сообщения в мессенджерах.


Подсистема рассчитана не только на готовые связки. Разработчики смогут создавать собственные интеграции — в том числе с нетипичными элементами IT-инфраструктуры и глубоко кастомизированными средствами защиты.

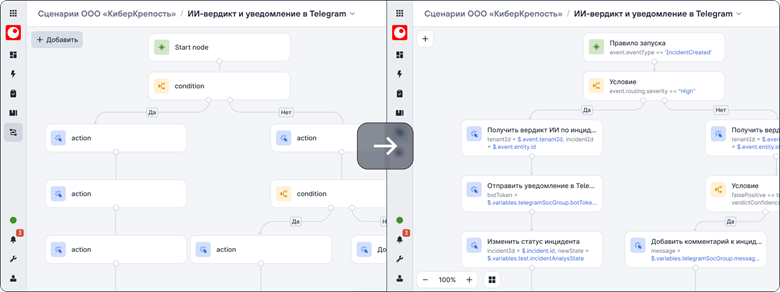
Заодно Positive Technologies обновила визуальный редактор сценариев. Узлы схемы теперь показывают действия и их параметры, а шаги автоматически получают понятные названия. Появились горячие клавиши и тестовый запуск, позволяющий проверить автоматизацию до её выхода на боевое дежурство.

В итоге MaxPatrol 360 всё меньше напоминает ещё одну панель, за которой должен круглосуточно сидеть аналитик. Теперь продукт может собрать разрозненные инструменты SOC в единую цепочку и сам дёрнуть нужный рычаг — например, изолировать заражённое устройство, пока человек только открывает карточку инцидента.

Подпишитесь на новости

Российские компании потратили на инновации 4,5 трлн рублей

Крупные и средние российские организации потратили на инновации 4,5 трлн рублей в 2025 году. Почти половину расходов обеспечила сфера услуг, а на ИТ и телеком пришлось 860,9 млрд. За красивым словом инновации стоят вполне осязаемые покупки: разработка продуктов, оборудование и готовые команды.

Расчёты опубликовал Институт статистических исследований и экономики знаний НИУ ВШЭ на основе данных Росстата.

Интенсивность затрат — их отношение к объёму отгруженной продукции — составила 2,7%. Это выше показателей Финляндии, Франции и Австрии, приведённых в исследовании.

Вся сфера услуг направила на инновации около 2,3 трлн рублей. Из них 882,7 млрд пришлись на научные исследования и разработки, а 860,9 млрд — именно на телекоммуникации и информационные технологии.

Как эти вложения выглядят внутри ИТ-компании, объяснил IR-директор «Группы Астра» Владислав Аншаков. Главная статья расходов — создание и развитие продуктов: в портфеле группы более 37 решений и сервисов, включая Astra Linux, СУБД и резервное копирование.

Второе направление — оборудование для облаков и ИИ. Вычислительные мощности Аншаков называет одним из самых дорогих видов инвестиций в отрасли. Третье — покупка технологий и команд: иногда приобрести готовое быстрее, чем строить с нуля.

В 2026 году группа получила исключительные права на результаты интеллектуальной деятельности СУБД «Персей» и присоединила около 50 её разработчиков, а также приобрела 26% ИИ-разработчика «АИБ».

Но инвестиционный размах доступен не всем: по данным ВШЭ, более трети организаций считают высокую стоимость нововведений и нехватку собственных средств серьёзными ограничениями.

RSS: Новости на портале Anti-Malware.ru