



Новый бесфайловый троян использует реестр Windows как хранилище

Новый бесфайловый троян использует реестр Windows как хранилище

Новый бесфайловый троян использует реестр Windows как хранилище

Новый JavaScript-троян, обеспечивающий злоумышленникам удалённый доступ, распространяется с помощью социальной инженерии. Отличительной особенностью зловреда стала «бесфайловая» техника, помогающая избежать детектирования антивирусными средствами.

Исследователи из Prevailion назвали троян «DarkWatchman». Согласно анализу, этот вредонос задействует алгоритм генерации доменов (DGA) для идентификации инфраструктуры командного сервера (C2), а системный реестр Windows используется для всех операций с хранилищем — именно так троян обходит антивирусы.

По словам Мэтта Стэфорда и Шермана Смита из команды Prevailion, DarkWatchman может перекомпилироваться и обновляться, а также «использует новые методы закрепления в атакованной системе». Таким образом, авторы шагнули ещё дальше в развитии бесфайловых вредоносов.

Кстати, одной из жертв операторов нового трояна стала некая российская корпорация, которую атаковали, предположительно, в начале ноября. Учитывая функциональные возможности и назначение DarkWatchman, исследователи сделали вывод, что он используется в качестве разведывательного инструмента для кибервымогателей.

Интересно, что такой подход поможет киберпреступникам избавиться от необходимости нанимать сторонних хакеров, которые обычно отвечают за копирование и извлечение вредоносного файла в систему.

Использование DarkWatchman в качестве начального этапа атаки шифровальщика позволит злоумышленникам лучше контролировать всю операцию. Троян приходит жертвам с фишинговым письмом, замаскированным под уведомление о том, что свободное место на хранилище подходит к концу.

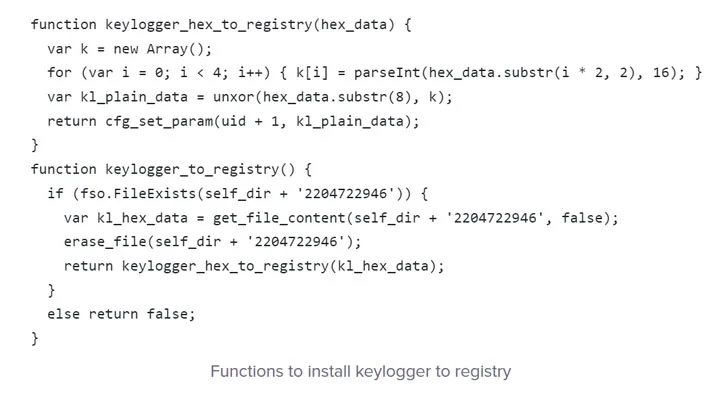
Помимо JavaScript-нагрузки, троян располагает кейлоггером, написанным на C#. Именно последний впоследствии хранится в системном реестре, чтобы избежать детектирования. Специалисты пока затрудняются сказать, какая именно группировка стоит за DarkWatchman.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru